8058119 | [Книга] Руководство по строительству корпоративной безопасности: Структура безопасности финансовой индустрии и технологическая практика сетевой безопасности.
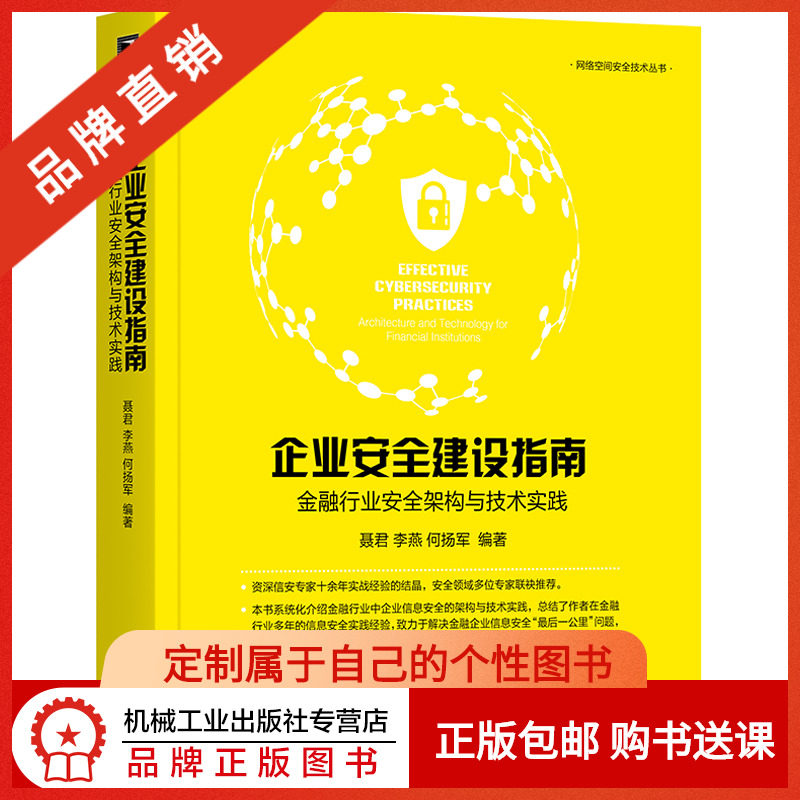


Цена: 2 515руб. (¥119)
Артикул: 590402130672
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товараПродавец:奥维博世图书专营店
Адрес:Пекин
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца

¥109.22 308руб.
¥ 26.5 25.3535руб.
¥54.41 150руб.
¥591 247руб.


| Заголовок: | [Подлинные] Руководство по строительству безопасности предприятия: структура безопасности и техническая практика финансовой индустрии [книга] | |
| Цена книги: | 119 Юань |
| Автор книги: | Ни Джун Ли ян, он янгджун |
| Издательство: | Машиностроительная промышленность Пресса |
| Дата публикации: | 2019/3/26 0:00:00 |
| Номер ISBN: | 9787111622031 |
| формат: | 16 |
| Количество страниц: | 436 |
| Издание: | 1-1 |
| Об авторе |
| Nie Jun Li Yan He Yangjun отредактировал: Nie Jun, окончивший Харбинский институт технологий, является директором по безопасности Центра информационных технологий Security Securities.Участвовал в строительстве многих крупных финансовых предприятий, накопленных богатых практического опыта и составил ряд стандартов для отрасли сетевой безопасности в финансовой индустрии.Бизнес -временное обслуживание WeChat Public Account“&Rdquo; и внес много технических статей, которые хорошо приняты. Ли Ян, член генерального менеджера факультета информационной безопасности, имеет 15 -летний опыт работы в области науки и технологий в главном офисе Коммерческого банка. Команда и председательствует в работе по информационной безопасности двух коммерческих банков, включая работу по информационной безопасности, включая информационную безопасность и техническое планирование, System Management Security System ISO27001 и в протяжении всего понимания системы организации, структуры, системы, процесса и технологий информационной безопасности, связанной с управлением информационной безопасностью. Он Янгджун (Xyky), лицо, отвечающее за группу безопасности данных Департамента информационных технологий крупного коммерческого банка.Он работал в компании Security B Party B и команде интернет -безопасности Статьи, с CISSP, CEH, RHCE и другими сертификатами. |
| Введение в контент |
| Эта книга всесторонне и систематически вводит техническую структуру и практику корпоративной информационной безопасности и суммирует опыт автора в области информационной безопасности в финансовой индустрии в течение многих лет.Эта книга разделена на две части, в общей сложности 24 глав.Первая часть“&Rdquo;Часть второй части“&Rdquo; , Информационная безопасность, информационная безопасность, информационная безопасность, информационная безопасность, информационная безопасность, информационная безопасность, информационная безопасность, информационная безопасность, информационная безопасность, информационная безопасность, информационная безопасность, информационная безопасность будущего тенденций и практиков безопасности. |
| Каталог |
| Предисловие 1 Предисловие 2 Предисловие третье Предисловие Первая часть архитектуры безопасности Глава 1 Введение в корпоративную информационную безопасность строительства 2 1.1 СЕССЕНЬ БЕЗОПАСНОСТИ 2 1.2 Принципы безопасности 2 1.3 Security World View 4 1.4 Правильно обрабатывать несколько отношений 4 1.5 Тенденции безопасности 6 1.6 Резюме 7 Глава 2 Информационная безопасность в финансовой индустрии 8 2.1 Безопасность информационной безопасности финансовой индустрии 8 2.2 Цель информационной безопасности финансовой индустрии 10 2.3 Взаимосвязь между информационной безопасностью и бизнесом: противоречие и победа 12 2.4 Отношения между информационной безопасностью и надзором: ограничение и защита 13 2.5 Технология регулирования 14 2.6 Резюме 16 Глава 3 Планирование безопасности 17 3.1 Мышление перед планированием 17 3.2 Структура планирования 18 3.3 Сформулируйте шаг 19 3.3.1 Исследование 19 3.3.2 Цель, текущая ситуация и разрыв 20 3.3.3 Сформулируйте решение 22 3.3.4 Фиксированный проект 23 3.3.5 Отчет верхнего уровня 23 3.3.6 Исполнение и обзор 23 3.4 Примечание 24 3.5 Резюме 24 Глава 4 Управление соответствием внутреннего контроля 25 4.1 Обзор 25 4.1.1 Взаимосвязь между соответствием, внутренним контролем, управлением рисками 25 4.1.2 Target и Domain 25 4.1.3 Метод размещения 26 4.2 Управление рисками информационных технологий 26 4.2.1 Принципы 27 4.2.2 Организационная структура и обязанности 27 4.2.3 Контент управления 28 4.2.4 Управляющие средства и процесс 29 4.2.5 Механизм отчета 30 4.2.6 Индекс мониторинга рисков информационных технологий 32 4.3 Надзор и проверка 34 4.4 Управление системой 36 4.5 Управление непрерывностью бизнеса 38 4.5.1 Определение и стандарт 38 4.5.2 Регуляторные требования 39 4.5.3 Процесс реализации BCM 40 4.5.4 Анализ воздействия на бизнес и оценка риска 40 4.5.5 BP, разделение и улучшение 43 4.5.6 Организация и сертификация DRI 45 4.6 Управление аутсорсингом информационных технологий 46 4.7 Управление филиалом 46 4.8 Пример библиотеки рисков информационных технологий 47 4.9 Резюме 49 Глава 5 Строительство службы безопасности 50 5.1 строительство команды безопасности“ обезболивающая точка”50 5.2. 5.3 Команда безопасности Культурное строительство 56 5.4 Команда безопасности Сознание Строительство 63 5.5 Строительство пропускной способности команды безопасности 67 5.5.1. Определите цель, найдите основное противоречие 68 5.5.2 Сортировка и подразделенные командные функции 69 5.5.3. Установить структуру обучения для повышения уровня знаний и навыков 71 5.5.4. Овладеть методом обучения и достичь эффекта половины усилий 78 5.6 Команда безопасности. Строительный путь 80 5.7 Профессиональное планирование персонала безопасности 84 5.8 Отношения между командой безопасности и другими командами 85 5.9 Резюме 88 Глава 6 Обучение безопасности 89 6.1 Проблема обучения безопасности и“ обезболивающая точка”89 6.1.1 Реальные случаи с недостаточным знанием информационной безопасности 89 6.1.2 Необходимость обучения информационной безопасности 90 6.1.3 Обучение информационной безопасности“ обезболивающая точка”92 6.2 Стоимость обучения информационной безопасности 93 6.3 Обучение информационной безопасности“ коробка сокровищ”96 6.4 Объект -ориентированная информационная безопасность Матрица 105 6.5 Влияние реализации системы обучения, Мера 107 6.6 Резюме 108 Глава 7 Аутсорсинг управления безопасностью 109 7.1 Проблемы и проблемы управления безопасностью аутсорсинга“ обезболивающая точка”109 7.1.1 Несколько уроков глубокого аутсорсинга события 109 7.1.2 Необходимость управления безопасности на аутсорсинге 110 7.1.3 Общие проблемы при управлении аутсорсингом 112 7.2 Аутсорсинг стратегическая система 113 7.3 Тактическая система аутсорсинга 118 7.3.1 Профилактика 118 7.3.2 Контроль 123 7.3.3. 7.4 Аутсорсинг управления безопасностью в эпоху Fintech 133 7.5 Резюме 135 Глава 8 Оценка безопасности 136 8.1 Система оценки и оценки и принципы 136 8.2 Объект оценки безопасности 137 8.3 План оценки 140 8.3.1 Принципы проектирования плана оценки 140 8.3.2 Штаб -квартира ИТ -отделения 141 8.3.3 Команда безрешительности (параллельная команда) из штаб -квартиры ИТ (параллельная команда) 142 8.3.4 Личная оценка 143 8.3.5 Некоторые детали 144 8.4 Несколько других вопросов, связанных с оценкой 144 8.5 Пример оценки безопасности 146 8.6 Резюме 150 Глава 9 Сертификация безопасности 151 9.1 Зачем получить сертификацию 151 9.2 Обзор сертификации 152 9.2.1 Классификация сертификации 152 9.2.2 Агентство по сертификации 154 9.3. Какую сертификацию выбрана 157 9.4 Как пройти сертификацию 159 9.5 Резюме 162 Глава 10 Бюджет безопасности, резюме и отчет 163 10.1 Бюджет безопасности 163 10.2 Резюме безопасности 166 10.3 Отчет о безопасности 167 10.4 Резюме 168 Часть II Технические бои службы безопасности Глава 11 Безопасность интернет -приложений 170 11.1 Управление портом 170 11.2 Безопасность веб -приложений 172 11.3 Системная безопасность 173 11.4 Безопасность сети 175 11.5 Безопасность данных 175 11.6. 11.7 Интернет DMZ District Safety Management and Control Standard 176 11.8 Резюме 178 Глава 12 Безопасность мобильных приложений 179 12.1 Обзор 179 12.2 Застройка приложения 180 12.2.1 AndroidManifest Configuration Safe 180 12.2.2 Компонент активности безопасно 181 12.2.3 Безопасность компонента обслуживания 181 12.2.4 Компонент поставщика Безопасность 182 12.2.5 Компонент Broadcastreceiver Safe 183 12.2.6 Компонент WebView Safe 183 12.3 App Business Safe 186 12.3.1 Security 186 12.3.2 Безопасность данных 188 12.3.3 Другие темы 190 12.4 Резюме 191 Глава 13 Предприятие Внутренняя сеть безопасности 192 13.1 Домен безопасности 192 13.2 Терминальная безопасность 193 13.3 Безопасность сети 195 13.3.1 Система обнаружения вторжений сети 196 13.3.2 Система обнаружения ненормального доступа 196 13.3.3 Система обнаружения канала сокрытия 197 13.4 Server Safety 200 13.5 Ключевая безопасность приложения 203 13.6 Уязвимость война 206 13.6.1 Слабый пароль 206 13.6.2 Уязвимость обнаружена 208 13.6.3 SDL210 13,7 Строительство системы Honeypo 213 13.8 Резюме 220 Глава 14 Безопасность данных 221 14.1 Управление безопасности данных 221 14.2 Безопасность данных терминала 222 14.2.1 Класс шифрования 222 14.2.2 Класс контроля разрешений 225 14.2.3 Терминал DLP класс 228 14.2.4 Виртуализация настольных компьютеров 228 14.2.5 Security Desktop 230 14.3 Безопасность сетевых данных 230 14.4. 14.5 Безопасность данных приложения 235 14.6 Другие темы 237 14.6.1 Данная десенсибилизация 237 14.6.2 Watermark and Traceability 237 14.6.3 UEBA240 14.6.4 CASB241 14.7 Резюме 241 ГЛАВА 15 БИЗНЕСКАЯ БЕЗОПАСНОСТЬ 242 15.1 Безопасность учетной записи 242 15.1.1 библиотека 242 15.1.2 Dataling Dataling 247 15.2 Ruddy и Anti -Crowlers 247 15.2.1 Рудди 247 15.2.2 Антирептильный 249 15.3 Защита API Gateway 252 15.4 Рыбалка и счетчик -Кантер 252 15.4.1 Fishing Discovery 252 15.4.2 Рыболовный утилизация 254 15,5 больших данных 255 15.5.1 Основные знания 255 15.5.2. Введение в контроль риска 256 15.5.3 Enterprise Landing 259 15.6 Резюме 259 Глава 16 Безопасность по электронной почте 261 16.1 Фон 261 16.2 Безопасность защиты приема 262 16.2.1 Насилие на насилие с учетом электронной почты 262 16.2.2 Утечка пароля учетной записи электронной почты 264 16.2.3 СПАМ 264 16.2.4 Рыбалка по электронной почте 269 16.2.5 Атака злой привязанности 269 16.2.6 Резюме системы защиты ввода 276 16.3 Безопасность защиты 278 от станции 278 16.4 Общая система безопасности 281 16.5 Резюме 283 Глава 17 СПРАВОЧНИК ДЕЙСТВИТЕЛЬНОГО СПРАВОЧНИКА 284 17.1 Фон 284 17.2 Метод общей атаки 285 17.2.1 Уязвимость SYSVOL и GPP 285 17.2.2 MS14-068 Уязвимость 287 17.2.3 Кербероастская атака 289 17.2.4 Внутренняя сеть трансценденционная администрация ваучер 290 17.2.5 Внутренняя сетчатая рыбалка и обман 292 17.2.6 Угадать пароль пользователя 293 17.2.7 Получить файл базы данных объявлений 294 17.3 Различные способы поддержания разрешений 295 17.3.1 krbtgt Account и Gold Bill 295 17.3.2 Счетный счет и серебряный законопроект 296 17.3.3 Используйте учетную запись DSRM 297 17.3.4 Используйте атрибут истории SID 298 17.3.5 Использовать групповую стратегию 299 17.3.6 Используйте Adminsddholder300 17.3.7 Используйте SSP301 17.3.8 Используйте скелетный ключ 303 17.3.9 Используйте PasswordChangnofity304 17.4 Security Solution 304 17.4.1 Общая архитектура и связанные спецификации каталога деятельности 305 17.4.2 Операция технической системы 309 17.4.3 Безопасность периферийных платформ 310 17.4.4 Меры предосторожности после проникновения 311 17.5 Резюме 311 ГЛАВА 18 ОБСЛУЖИВАНИЕ ОБОРЯЧИЕ РЕШЕНИЯ 312 18.1 DDOS Attack and Contrmeasure 312 18.1.1 DDOS Defense Extanal Rathine 312 18.1.2 Некоторый опыт 314 18.2 Ответ вымогателей 316 18.3 Управление патчами 317 18.3.1 Windows318 18.3.2 Linux319 18.4 Управление крепостью 319 18.5 Управление машиной шифрования 321 18.5.1 Выбор 322 18.5.2 Архитектура и мониторинг высокой доступности 322 18.5.3 Приложение 324 18.5.4 Вверх и вниз по линии и экстренной службе 324 18.6 Использование интеллекта 324 18.7 Сеть наступления и оборонительных соревнований и CTF325 18.8 Резюме 329 Глава 19 Тест безопасности 330 19.1 Метод испытаний на безопасность 330 19.2 Инструмент тестирования 331 19.3 Мысли об обнаружении безопасности и процесс 332 19.4 Тест безопасности 334 19.4.1 Соберите информацию 334 19.4.2 Трещивание насилия 335 19.4.3 xss обнаружение 343 19.4.4 Команда ОС выполнить обнаружение 344 19.4.5 Обнаружение инъекций SQL 345 19.4.6 Обнаружение инъекций Entity Entity 346 19.4.7 Инъекция кода 346 19.4.8. Обнаружение уязвимости. 19.4.9 Обнаружение уязвимости оплаты 348 19.4.10 Пароль Retos на уязвимости 349 19.4.11 Файл содержит уязвимость 350 19,5 Красная и синяя конфронтация 350 19.6 Резюме 352 Глава 20 Операция безопасности 353 20.1 Обзор операций безопасности 353 20.2 Архитектура 354 20.3 Инструменты 357 20.4 Требуется 359 20.5 Мысль о безопасной операции 361 20.6 Резюме 364 Глава 21 Операция по безопасности Центр 365 21.1 Обзор Центра операции безопасности 365 21.2 Arcsight введение 365 21.3 SOC Planation Plannation and Architecture Design 369 21.3.1 Четкий спрос 370 21.3.2 Архитектурная среда 370 21.3.3 Спецификация оборудования 372 21.3.4 Стратегия управления журналом 373 21.3.5 Информация об активах и архитектуре для приложений 373 21.3.6 Стратегия интеграции внешней информации 374 21.3.7 Метод разработки и метод 374 21.3.8 План рабочего процесса 374 21.3.9 Измерение результатов 375 21.4 Конфигурация установки Arcsight 375 21.4.1 Подготовка перед установкой 376 21.4.2 Инициализированная установка 376 21.4.3 Проверка после установки 377 21.4.4 Настройка производительности 377 21.4.5 Первоначальное резервное копирование 377 21.4.6 Стресс -тест 377 21.4.7 Другие параметры регулировки 377 21,5 Резюме 378 Глава 22 Управление активами безопасности и мониторинг матрицы 379 22.1 Управление активами безопасности 379 22.1.1 Проблема с 379 22.1.2 Решение идей и решений 383 22.1.3 Какие мысли 387 22.2 Matrix Monitoring 388 22.2.1 Существующие проблемы 388 22.2.2 Решение 388 22.2.3 Доход и опыт 391 22.3 Резюме 392 Глава 23 Аварийный ответ 393 23.1 Обзор 393 23.2 Классификация событий 394 23.3 Классификация событий 395 23.4 Pdcerf Model 395 23,5 Другие темы 396 23.6 Резюме 397 Глава 24 Будущее 398 тенденций безопасности и практиков безопасности 24.1 Методология планирования карьеры 398 24.2 Тенденции безопасности и экологии и тенденции занятости безопасности 402 24.3 Руководство по практике безопасности 404 24.4 Меры предосторожности в области безопасности 408 24.5 Резюме 410 Вложение Приложение A My Cissp Road 412 Приложение B Дерево навыков безопасности предприятия (страница) |
| Выбор редактора |
| Старшие эксперты Синьян имеют более десяти лет фактического боевого опыта, и многие эксперты в области безопасности рекомендуют. Эта книга систематически вводит архитектуру и техническую практику корпоративной информационной безопасности в финансовой индустрии, суммирует многолетний опыт работы в области информационной безопасности в финансовой индустрии и стремится к решению информационной безопасности финансовых предприятий“ последняя миля&Rdquo; |
 |
| С тех пор, как я занимаюсь оккупацией информационной безопасности, я занимался строительством корпоративной безопасности в стороне А.Благодаря разработке информационных технологий и технологий безопасности я работал на пути обучения.Я прочитал много книг и слышал много речей. и этапы, то есть последняя миля от безопасности компании.Чтобы выполнить технологии безопасности, управления безопасностью и безопасности на предприятиях, им необходимо приземлиться на местах посредством практики безопасности и, наконец, достичь повышения безопасности и эффективности. В центре внимания лица, отвечающего за безопасность предприятия, в том, как сделать строительство безопасности предприятия более эффективным и как реализовать, например, как обеспечить бизнес, соблюдение безопасности, сводная отчетность, оценка безопасности, измерение безопасности , управление активами и т. Д.Многие темы и обсуждения строительства безопасности предприятий кажутся высокими, но они могут решить практические проблемы и принести большую помощь в реальную работу.“ жизнь&Rdquo;Тем не менее, ценный содержание практики безопасности было избирательно игнорировано рынком. Другим центром в строительстве предприятий является безопасная операции.Человек, отвечающий за предприятие и генеральный директор ИТ -отдела, часто спрашивают: какая безопасность безопасна?Я видел, как некоторые предприятия занимаются безопасностью, развернули различные меры безопасности и разработали различные меры по управлению безопасности и процессы есть проблемы.Оборудование развернуто, правила аномальной тревоги?Тревога нормальная?Условия зависимости оборудования, такие как поток зеркальных изображений, были нормальными?Вы понимаете бизнес защиты?Может ли кто -нибудь, кто понимает журнал тревоги?…… Это эффективно использовать безопасность в качестве доступности.В настоящее время существуют два самых больших фактора, ограничивающих разработку операций по безопасности: во -первых, отсутствие особенно хороших коммерческих инструментов, которые могут объединить внутренние процессы и персонал предприятия для повышения эффективности операций безопасности; Лидеры имеют 10 000 безопасности в сердцах человека в сердцах 10 000 лидеров безопасности.Эта часть безопасной операции является очень ценным содержанием. Книги и рынки не могут предоставить эти знания и навыки.Мой опыт работы в основном в банках и ценных бумагах, поэтому я буду учиться и общаться со своими коллегами в отрасли каждый год.В дополнение к финансовой индустрии, мы также учимся у компаний интернет -индустрии, и она действительно очень принесла пользу.Масштабы различных отраслей и предприятий, угрозы риска, корпоративная культура и фактические потребности, а также инвестиции в безопасность также очень разные. После использования времени досуга я сохранил“”“&Rdquo; Контактная информация о планете знаний находится в конце статьи), что приносит некоторую ценность и помогает все больше и больше людей. Этот обмен, я понимаю это как другое“ с открытым исходным кодом”Код и проект с открытым исходным кодом очень распространены.“&Rdquo;В процессе есть комфортный ветерок Западного озера, а также палящее солнце, как пустыня.Не забывайте, что всегда намерение всегда.Первоначальное намерение легко получить, и его всегда трудно сохранить.К счастью, я столкнулся с двумя партнерами, как -мы. До определенного возраста вы можете положиться на свое тело, небольшую умность и удачу Бога, и вы жили вместе.Однако после определенного возраста то, что действительно позволяет вам идти далеко, это самодисциплина, позитивная и усердная.Самая красивая жизнь - это всевозможные переживания и незабываемые переживания.Если вы похожи на меня, вы сталкиваетесь с всевозможными в безопасности компании“ боль&Опыт RDQUO, вы обязательно будете благодарить и пропустить этот опыт после этого. Структура этой книги Эта книга разделена на две части в общей сложности 24 глав.Эта книга представляет все аспекты строительства безопасности предприятий. Часть первая“&Rdquo;, в основном введенные области, участвующие в строительстве безопасности, некоторые характеристики строительства безопасности финансовой отрасли и ключевые области управления безопасности, такие как управление соблюдением внутреннего контроля и управление безопасности на аутсорсинге. , что помогает читателям понять перспективу корпоративной безопасности с точки зрения строителей корпоративной безопасности и идеи решения проблем. Вторая часть“&Rdquo; В ходе дискуссий были проведены некоторые открытые дискуссии для операций по безопасности, чрезвычайной реакции и тенденций безопасности и будущего практикующих.Они помогают человеку, отвечающему за безопасность предприятия, лучше понять общую ситуацию и следовать тенденции.Приложение представляет содержание деревьев корпоративных навыков безопасности и другого содержимого.Контактная информация заключается в следующем: Электронная почта: niejun2002@gmail.com GitHub: https://github.com/jun1010/secbuild WeChat Public Account: Jun Ge Experience (Jundedetili) Планета знаний: практика строительства финансового предприятия Ни Джун, спасибо Спасибо моей жене, когда я встретил меня в самое прекрасное время, моя жизнь была полна сладости и радости.Благодаря тому, что она молча поддерживала меня, когда я столкнулся с разочарованием и неудачей, чтобы я все еще мог получить смелость увидеть направление, когда я был смущен и смущен.Благодаря двум самым прекрасным детям в моей жизни, так что я полон счастья и надеюсь каждый день. Спасибо моим родителям, они меня воспитали.Благодаря моим родителям и отцу -В -устав и матери -В -устав за помощь моей семье и всегда поддержать мою карьеру, чтобы я наконец мог иметь возможность написать эти слова. Благодаря компании я работал на почву, которую я дал мне, чтобы я мог накапливаться сегодня.Благодаря лидерам, коллегам и друзьям, которые помогли и поощряли в моей работе. Zhang Liang, Wan Xuelin, He Yangjun, Ding Yiqiong, Zhuge Jianwei, Wu Hanqing, Yang Yong (Coolc) @Tencent, Zhao Yan@, Dong Zhiqiang (Killer)@, Fang xiaotun (Jianxin), Wei Tao (Lenx)@ , и Хоппер (Лейкху) @l L, Wu Shupeng@l 币 网 网, Wang yu@ant financial, Zhao Yanzheng (Долженные на профессиональные деньги) @l l@腾 l@民 @@ l@l 焱 焱 焱 @@ 焱@@@@ @l 焱 @@ l 焱@baidu, Guo Liang@Digital Star Guanz, gu kongxi@百, fang xing@百 百 百, feei (zhijie)@百 百, shetgun@百, xue feng@百 百 百 百 百, shut 百 百 百 百 百 百 百 百 百 百 百 百 百 百Чен Чун. Благодаря г -же Сюй Янбинг за предисловие для этой книги, она - лидер и модели модели, которой я восхищаюсь. Благодаря редактору, редактору, набору и дизайну машинной индустрии для редактора Wu Yi. Наконец, спасибо, что оказали мне помощь на дороге роста, спасибо. Ли Ян, спасибо Я много лет занимался управлением информационной безопасностью в коммерческих банках, и каждый день имел дело с различными отчетами.…&Hellip;Но во многих ночах бессонницы я не мог не думать тайно: я сделал так много конкретных задач и написал так много конкретных отчетов.Сам отчет завершил свою короткую миссию, и сама работа достигла своей ценности в то время.Тем не менее, в дополнение к выполнению этих задач из разных каналов каждый день, я могу оставить что -то для моих друзей, которые занимаются похожими работами.Сила человека ограничена, и команда, которая может напрямую управлять и тренироваться, также ограничена. Финансовая индустрия может быть возможна. Как человек, который создает группу информационной безопасности двух коммерческих банков, я глубоко понимаю трудности и сладость персонала информационной безопасности.Особенно в финансовой индустрии требования к работе с информационной безопасностью чрезвычайно высоки, а давление персонала информационной безопасности чрезвычайно напряжено. «Средства и информация от нарушения.Я всегда надеялся, что я могу сделать, и я могу помочь своим более поздним партнерам расширить некоторые идеи, принять меньше обхода и ускорить немного шагов.Это может быть способ поделиться тем, что вы когда -либо думали, делали и пропустили. Однако вещи не знают, сложно ли это.Информационная безопасность никогда не будет иметь лучшего ответа, только динамический баланс и непрерывная корректировка.То, что подходит для вас, является лучшим, но самое сложное найти подходящий баланс.Наши книги не могут быть даны стандартные ответы.Если эта книга может вызвать некоторые дискуссии, она может пробудить некоторую воду, как камень, или запустить больше коллег в финансовой индустрии, чтобы поделиться опытом, значение этого вопроса далеко за пределами самого текста; Summarize может принести читателям немного вдохновения и изменения. Весенний фестиваль, Цинминг, майский день, фестиваль лодок -драконов и выходные, я не помню, сколько праздников на закрытых дверях, и я не помню, сколько ночей сражается в 11:00.Оглядываясь назад сегодня, мне повезло, что я могу продолжать, и мне повезло, что на полпути нет.Работа - это практика, писать книги - это практика, а жизнь - это практика.Практикуйте, всегда в дороге. Благодаря моей семье, которая полностью поддерживает мою семью, так много дней и ночей, которые не могут сопровождаться вами, вы все еще поддерживаете ее без жалоб; и уверенность в линии на бумаге.Друзья с литературой, не слишком быстро! Ни Джун сказал, что после публикации книги некоторые из нас должны отпраздновать ее.Я сказал, что лоб празднует, и он не пьян.Не публикуйте саму книгу, но чтобы быть самодисциплинированным я, для лучшего я.Мы ждали этот день, ожидая, к счастью. Он Янгджун, спасибо Однажды в кругу друзей я не мог не выпредить переведенную книгу.В то время я не много думал в то время. Возможно, литературный комплекс в нижней части моего сердца был странным.Я хочу полагаться на накопление опыта работы в эти годы и статьи, которые были опубликованы снаружи или внутри, это не должно быть проблемой. Поле безопасности очень широкое, и каждая точка углублен, чтобы быть профессиональной областью.Чтобы быть достойными моих читателей, в следующей половине года мое физическое и психическое состояние всегда переключается между книгами по работе и написанию.Хотя некоторые технологии понимают основные принципы, им действительно необходимо сделать много информации о INS и OUT.Таким образом, прогресс относительно медленный.К счастью, я наконец настаивал, поблагодарил Ни Джун и Ли Яна за их поддержку, лидеров компании и коллег за их поддержку, и членам семьи молча платили.Во время процесса письма я также имею в виду много онлайн -информации и обсуждал с некоторыми коллегами и друзьями. Zhiqiang, Wan Jingping@Shenhua Информация, Tan Defei@、 、@@、 @@ 、@、 @@ Впервые я написал книгу из -за ограничения способностей и энергии, неизбежны. |
 ..
Книги, продаваемые в этом магазине, являются настоящими книгами