ПРИНЦИП ИНЖЕНАНИЕ И ТЕРИЧЕСКИЙ ПРИМЕНЕНИЕ И ПРОСТО ПРОТРОКОЛ ПРОТОЛОЛА ПРОТРОКОЛА ПОЛУЧЕНИЯ ПОЛУЧЕНИЯ
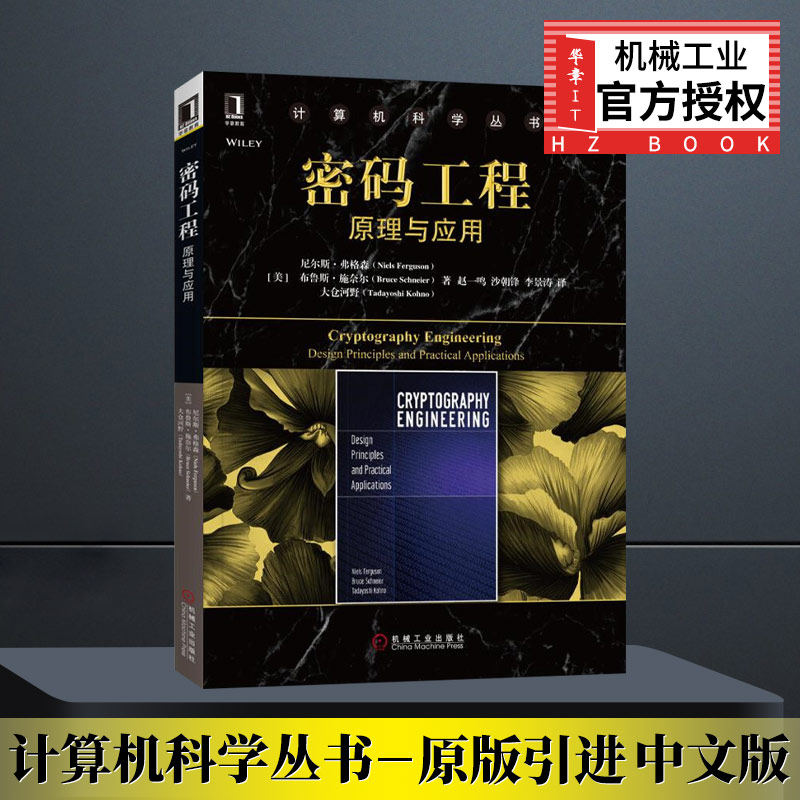
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара




| Криптографическая инженерия: принципы и приложения | ||
 | Ценообразование | 79.00 |
| Издатель | Машиностроительная промышленность Пресса | |
| Издание | 1 | |
| Опубликованная дата | Январь 2018 года | |
| формат | 16 | |
| автор | Нильс&Миддот; Фергюсон | |
| Украсить | Мягкая обложка | |
| Количество страниц | 426 | |
| Число слов | | |
| Кодирование ISBN | 9787111574354 | |
Переводчик
Предисловие
Введение в «Практическую криптографию»
Об авторе
Обзор детали DY
DY Глава криптография исследования 2
1.1 Роль криптографии 2
1.2 Принцип деревянной бочки 3
1.3 Настройки противника 4
1.4 Профессиональная паранойя 5
1.4.1 Более широкие преимущества 5
1.4.2 Атака 5
1,5 модель угроз 6
1.6 Криптография не является решением 7
1.7 Криптография очень сложно 8
1.8 Криптография - это простая часть 8
1.9 Общая атака 9
1.10 Рекомендации по безопасности и другим проектированию 9
1.10.1 Безопасность и производительность 9
1.10.2 Безопасность и функции 10
1.10.3 Система безопасности и эволюции 11
1.11 больше показаний 11
1.12 Профессиональная практика паранойи 12
1.12.1 Упражнение по текущим делам 12
1.12.2 Обзор безопасности упражнение 12
1.13 Упражнение 13
Глава 2 Введение в криптографию 14
2.1 шифрование 14
2.2 Сертификация 15
2.3 Шифрование открытого ключа 16
2.4 Цифровая подпись 17
2.5 PKI 18
2.6 Атака 18
2.6.1 Модель атаки пароля 19
2.6.2 Известная модель Attack 19 открытого текста 19
2.6.3 Выбор модели 19 Attack 19
2.6.4 Выбор модели 19 атаки Ciphertext Model 19
2.6.5 Отличите цель атаки 20
2.6.6 Другие типы атак 20
2.7 углубленное обсуждение 20
2.7.1 Атака на день рождения 20
2.7.2 Attack 21 промежуточная встреча 21
2.8 Уровень безопасности 22
2.9 Производительность 22
2.10 Сложность 23
2.11 Упражнение 24
Часть 2 Безопасность сообщения
Глава 3 Группировка пароля 26
3.1 Что такое пароль пакета 26
3.2 Тип атаки 27
3.3 Идеальная группировка пароля 27
3.4 Определение безопасности пароля пакета 28
3.5 Фактический пароль пакета 30
3.5.1 DES 30
3.5.2 AES 32
3.5.3 Serpent 34
3.5.4 Twofish 34
3.5.5 Другие алгоритмы кандидатов AES 36
3.5.6 Как выбрать пароль группировки 36
3.5.7 Как выбрать длину ключа 36
3.6 Упражнение 37
Глава 4 Группировка пароля. Рабочий режим 39
4.1 заполнить 39
4.2 ECB 40
4.3 CBC 40
4.3.1 Фиксированный IV 40
4.3.2 Счетчик IV 41
4.3.3 Случайный IV 41
4.3.4 Мгновенный IV 41
4.4 OFB 42
4.5 CTR 43
4.6 Шифрование и аутентификация 44
4.7 Как выбрать рабочий режим 44
4.8 Утечка информации 44
4.8.1 Возможность столкновения 45
4.8.2 Как справиться с утечкой информации 46
4.8.3 о математическом доказательстве 46
4.9 Упражнение 47
Глава 5 Хэш Функция 48
5.1 Безопасность хэш -функций 48
5.2 ФУНКЦИЯ ФАКТА 49 Хэш 49
5.2.1 Простая, но небезопасная хэш -функция 50
5.2.2 MD5 50
5.2.3 SHA-1 51
5.2.4 SHA-224, SHA-256, SHA-384 и SHA-512 51
5.3 Дефекты хэш -функции 52
5.3.1 Расширение длины 52
5.3.2 Некоторое столкновение сообщения 52
5.4 исправить дефекты 53
5.4.1 Метод временного исправления 53
5.4.2 Более эффективное исправление 53
5.4.3 Другие методы ремонта 54
5.5 Выбор алгоритма хэша 55
5.6 Упражнение 55
Глава 6 Код аутентификации сообщения 56
6.1 Роль MAC 56
6.2 Идеальная безопасность Mac и Mac 56
6.3 CBC-MAC и CMAC 57
6.4 HMAC 58
6.5 GMAC 59
6.6 Как выбрать Mac 60
6.7 Использование Mac 60
6.8 Упражнение 61
Глава 7 Канал безопасности 63
7.1 Характер безопасного канала 63
7.1.1 Роль 63
7.1.2 Ключ 63
7.1.3 Сообщение или байтовый поток 64
7.1.4.
7.2 Порядок аутентификации и шифрования 65
7.3 Обзор Secure Channel Design 66
7.3.1 Номер сообщения 66
7.3.2 Сертификация 67
7.3.3 Шифрование 67
7.3.4 Организационный формат 68
7.4 Подробный дизайн 68
7.4.1 Инициализация 68
7.4.2 Отправить сообщение 69
7.4.3 Получить сообщение 70
7.4.4 Порядок сообщений 71
7.5 Альтернатива 71
7.6 Упражнение 72
Глава 8 Проблемы реализации I 74
8.1 Создайте правильную программу 75
8.1.1 Спецификация 75
8.1.2 Тестирование и исправление 75
8.1.3 Неправильное отношение 76
8.1.4 Как начать 76
8.2 Создание безопасного программного обеспечения 77
8.3 Держите секрет 77
8.3.1 Очистить статус 77
8.3.2 Exchange Files 79
8.3.3 Кэш 79
8.3.4 Зарезервированные данные 80
8.3.5 Доступ к другим программам 82
8.3.6 Целостность данных 82
8.3.7 Необходимо выполнить работа 83
8.4 Качество кода 83
8.4.1 простота 83
8.4.2 Модульность 83
8.4.3 Утверждение 84
8.4.4 переполнение буфера 84
8.4.5 Тест 85
8.5 Атака бокового канала 85
8.6 Некоторые другие слова 86
8.7 Упражнение 86
Часть 3 Ключевые переговоры
Глава 9 Создание случайности 88
9.1 True Random 88
9.1.1 Проблема с использованием реальных случайных чисел 89
9.1.2 псевдолудочный номер 89
9.1.3 Реальное случайное число и генератор псевдолудоров 90
9.2 Модель атаки псевдолудоровного генератора 90
9.3 Fortuna 91
9.4 Генератор 91
9.4.1 Инициализация 93
9.4.2 Обновление семян 93
9.4.3. Создание блока 94
9.4.4 Сгенерировать случайное число 94
9.4.5 Скорость генератора 95
9.5 Аккумулятор 95
9.5.1 Источник энтропии 95
9.5.2 Энтропийный бассейн 96
9.5.3? Меры предосторожности в реализации 97
9.5.4? Инициализация 98
9.5.5 Получите случайные данные 99
9.5.6 Добавить событие 100
9.6 Управление файлами семян 101
9.6.1 Записать семян файл 101
9.6.2 Обновить файл семян 101
9.6.3 Время для чтения и написания семян -файлов 102
9.6.4 Резервные и виртуальные машины 102
9.6.5 Атомичность обновлений файловой системы 103
9.6.6 Первый старт 103
9.7 Выбор случайных элементов 103
9,8 Упражнение 104
DY Глава 0 Прайм номер 106
10.1 дивизионность и основное число 106
10.2 Создайте небольшое первичное число 107
10.3 Модульная работа первичных чисел 109
10.3.1 Добавление и вычитание 109
10.3.2 Умножение 110
10.3.3 Группы и конечные домены 110
10.3.4 Алгоритм GCD 111
10.3.5 Расширенный евклидовый алгоритм 111
10.3.6 Модуль 2 Операция 112
10.4 Большое простое число 113
10.4.1 Основной тест 115
10.4.2 Рассчитайте индекс модуля 117
10.5 Упражнение 118
DY Глава 1 Соглашение Diffie-Hellman 119
11.1 Группа 119
11.2 Basic DH 120
11.3 Человек в средней атаке 121
11.4 Некоторые возможные проблемы 122
11,5 Safe Prime Number 122
11.6 Использование меньших подгрупп 123
11,7 P Длина 124
11.8 Практические рекомендации 125
11.9, где может быть 126
11.10 Упражнение 127
DY Глава 2 RSA 128
12.1 Введение 128
12.2 остаточная теорема Китая 128
12.2.1 Гарнер Формула 129
12.2.2? Продвижение 129
12.2.3 Приложение 130
12.2.4 Заключение 130
12.3 Модуль n Умножение 130
12.4 RSA 131
12.4.1 RSA Digital Signature 131
12.4.2 Общественный индекс 132
12.4.3 частный ключ 132
12.4.4 N Длина 133
12.4.5. Сгенерировать ключ RSA 133
12.5 Дефекты при использовании RSA 135
12.6 Шифрование 136
12.7 Подпись 138
12.8 Упражнение 139
DY Глава 3 Введение в протокол пароля 141
13.1 Роль 141
13.2 Траст 141
13.3 Мотивация 143
13.4 Доверие к протоколу пароля 144
13.5 Сообщения и шаги 144
13.5.1 Транспортный слой 145
13.5.2 Идентификатор протокола и идентификатор сообщений 145
13.5.3 Кодирование и анализ сообщений 146
13.5.4 Статус выполнения протокола 146
13.5.5 Ошибка 147
13.5.6 Повторите и попробуйте еще раз 147
13.6 Упражнение 149
DY Глава 4 Ключевые переговоры 150
14.1 Начальные настройки 150
14.2 Первая попытка 150
14.3 Соглашение будет продолжать существовать 151
14.4 Практика сертификации 152
14,5 Вторая попытка 152
14.6 Третья попытка 153
14.7 Окончательное соглашение 154
14.8 Некоторые разные перспективы в согласии 155
14.8.1 Взгляды Алисы 155
14.8.2 Взгляды Боба 155
14.8.3 Взгляды злоумышленника 156
14.8.4 Утечка ключа 157
14.9 Вычислительная сложность протокола 157
14.10 Сложность протокола 158
14.11 Небольшое предупреждение 159
14.12 Переговоры на основе пароля 159
14.13 Упражнение 159
DY Глава 5 Проблемы реализации II 160
15.1 Работа крупных целых чисел 160
15.1.1 Woop Technology 161
15.1.2 Проверьте расчет DH 163
15.1.3 Проверьте шифрование RSA 163
15.1.4 Проверьте подпись RSA 164
15.1.5 Заключение 164
15.2 более быстрое умножение 164
15.3 Атака бокового канала 165
15.4 Соглашение 166
15.4.1 Протокол на безопасном канале 166
15.4.2 Получить сообщение 167
15.4.3 Установка тайм -аута 168
15,5 Упражнение 168
Часть 4 Управление ключами
DY Глава 6 часов 170
16.1 Использование часов 170
16.1.1 Период достоверности 170
16.1.2 Значение WEI 170
16.1.3 Монотонность 170
16.1.4 Транзакция в реальном времени 171
16.2 Использование чипов с часами в реальном времени 171
16.3 Угроза безопасности 171
16.3.1 Задняя часть часов 171
16.3.2 Стоп.
16.3.3 Фронт часов 172
16.4 Установите надежные часы 173
16.5 такая же статус задача 173
16,6 Время 174
16.7 Заключение 175
16,8 Упражнение 175
DY Глава 7 Ключевой сервер 176
17.1 Основная концепция 176
17.2 Протокол Kerberos 176
17.3 Проще говоря, решение 177
17.3.1 Безопасное соединение 177
17.3.2 Создание ключа 178
17.3.3 Регенерировать ключ 178
17.3.4 Другие свойства 178
17.4 Как выбрать 178
17,5 Упражнение 179
DY Глава 8 PKI Dream 180
18.1 Краткий обзор PKI 180
18.2 Пример PKI 180
18.2.1 Global PKI 180
18.2.2 VPN Access 181
18.2.3 Электронное банковское дело 181
18.2.4 Датчик нефтеперерабатывающего завода 181
18.2.5 Организация кредитной карты 181
18.3 Другие детали 181
18.3.1 Многоуровневое сертификат 181
18.3.2 Период достоверности 182
18.3.3 Независимое регистрационное учреждение 182
18.4 Заключение 183
18,5 Упражнение 183
DY Глава 9 Реальность PKI 184
19.1 Имя 184
19.2 Уполномоченное учреждение 185
19.3 Траст 186
19.4 Косвенное разрешение 186
19.5 Прямое разрешение 187
19.6 Система полномочий 187
19,7 Пересмотренные мечты 188
19.8 Отменить 189
19.8.1 Отменить список 189
19.8.2 Период короткой достоверности 190
19.8.3 Проверка онлайн -сертификата 190
19.8.4 отзыв требуется 190
19.9 Каковы преимущества PKI 191
19.10 Как выбрать 192
19.11 Упражнение 192
Глава 20 Практичности PKI 193
20.1 Формат сертификата 193
20.1.1 Лицензированный язык 193
20.1.2 Root Key 193
20.2 Жизненный цикл ключа 194
20.3 Причины аннулирования ключа 195
20.4 углубленное обсуждение 196
20,5 Упражнение 196
ГЛАВА 21 СЕКРЕТ СЕКРЕТ 197
21.1 Диск 197
21.2 Человеческая память мозга 197
21.3 Портативное хранилище 200
21.4 Token 200
21,5 Безопасность пользовательского интерфейса 201
21,6 Биометрическая технология 201
21,7 Сингл вход 202
21,8 риск потери 202
21,9 Секретный обмен 203
21.10 Чистые секреты 203
21.10.1 Бумага 203
21.10.2 Magnetic Heress Medium 204
21.10.3 Хранение твердотельного состояния 204
21.11 Упражнение 205
Часть 5 Другие проблемы
Глава 22 Стандарты и патенты 208
22.1 Стандарт 208
22.1.1 Стандартный процесс 208
22.1.2 SSL 210
22.1.3 AES: Стандартизация, вызванная конкуренцией 210
22.2 Патент 211
Глава 23 о экспертах 212
Ссылка 215
Индекс 225
В этой книге подробно рассматриваются конкретные и конкретные протоколы, рассказывает о том, как разрабатывать криптографические протоколы, анализирует причины принятия дизайнерских решений и указывает на возможные подводные камни, помогая читателям думать как криптографы.
Эта книга разделена на пять частей, которая суммирует криптографию. Сторонние по четвертые части рассказывают о безопасности сообщений, переговорах о ключе и управлении ключами. Пятая часть вводит другие вопросы, такие как стандарты и патенты.
Эта книга может быть использована в качестве учебника или учебного заведения для компьютерной безопасности и криптографии, связанных с специалистами в высших учебных заведениях, или в качестве руководства по самообучению для прикладной криптографии.