8 (905) 200-03-37 Владивосток
с 09:00 до 19:00
CHN - 1.14 руб. Сайт - 21.13 руб.

Анализ глубины веб -безопасности+White Hat Talk о веб -безопасности Памятная версия 2 Компьютерная веб -безопасность Уязвимость хакеры оскорбительные и анти -офтационные книги программного обеспечения Программное обеспечение Программное программирование Проверка
Цена: 1 325руб.    (¥62.7)
Артикул: 568937267267
Цена указана со скидкой: 51%
Старая цена:  2705р. 

Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.

Этот товар на Таобао Описание товара
Продавец:馨园青图书专营店
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца
¥ 375 2204 649руб.
¥ 148 99.72 107руб.
¥ 158 97.92 069руб.
¥101.62 147руб.

Основная информация, обратитесь к следующему введению
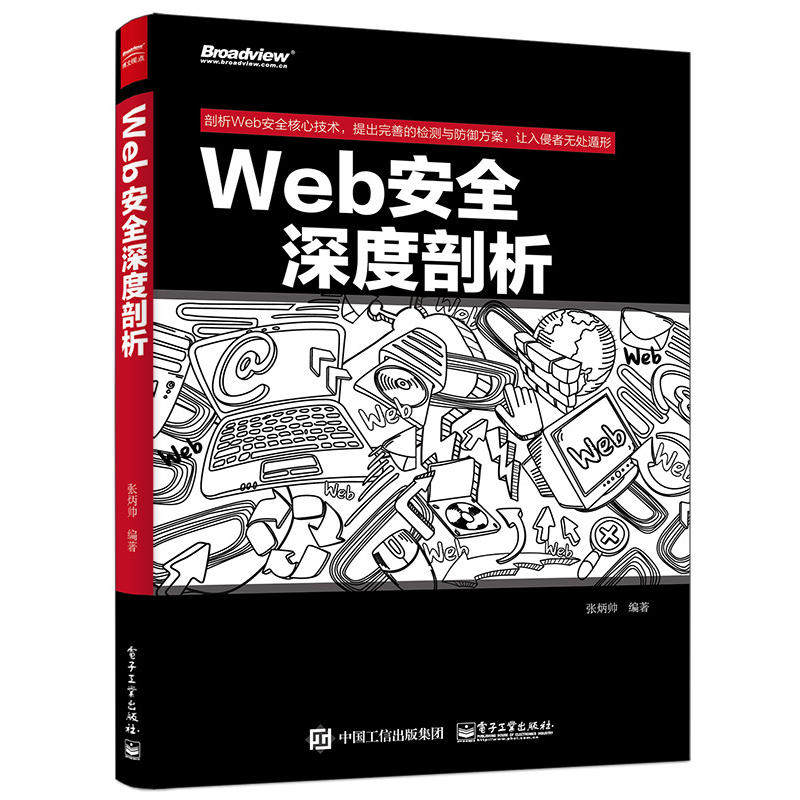
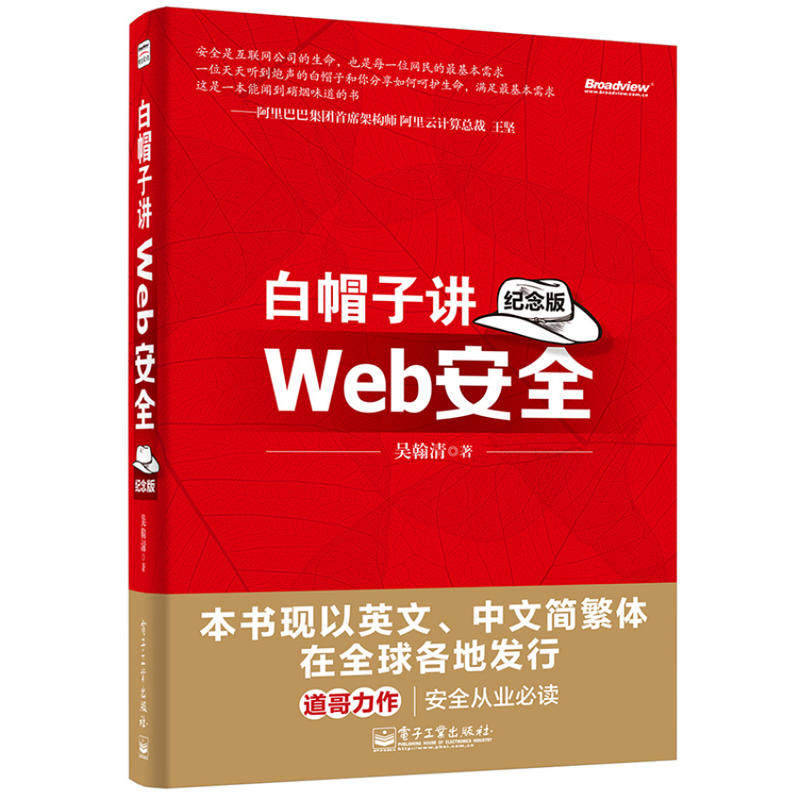
Название продукта:  Углубленный анализ веб-безопасности+White Hat рассказывает о веб -безопасности (памятная версия) Все 2 тома
Автор:  Чжан Бинг Шуай
Рыночная цена:  128
Номер ISBN:   9787121255816 9787121234101
Издательство:   Электронная промышленная пресса
Типы продукта:  книги

  Другая справочная информация(Принимая фактический объект)
  Фрагментация:Мягкая обложка  формат:16  Язык:Китайский
  Время публикации:2015-04  Издание:1  Количество страниц:
  Время печати:2015-04-01  Время печати:1  Количество слов:

  Каталог

《Анализ глубины веб -безопасности"

Глава 1
Глава 1 Введение веб -безопасности 2
1.1 Как вторгнулся сервер 2
1.2 Как лучше изучить веб -безопасность 4
Глава 2 углубление HTTP -процесса 6
2.1 Анализ протокола HTTP 6
2.1.1 Инициировать HTTP -запрос 6
2.1.2 Подробное объяснение протокола HTTP 7
2.1.3 Моделирование HTTP -запрос 13
2.1.4 Разница между протоколом HTTP и протоколом HTTPS 14
2.2 Выбор HTTP -запрос 15
2.2.1 Burp Suite Proxy First Experience 15
2.2.2 Fiddler 19
2.2.3 WinSock Expert 24
2.3 Приложение http: Black Hat SEO Поисковая система похищается 24
2.4 Резюме 25
Глава 3 Обнаружение информации 26
3.1 Google Hack 26
3.1.1 Соберите подзадачный имя 26
3.1.2 Соберите веб -информацию 27
3.2 NMAP First Experience 29
3.2.1 Установить NMAP 29
3.2.2 Обнаружение информации об хосте 30 30
3.2.3 NMAP Script Engine 32
3.3 DirBuster 33
3.4 Распознавание отпечатков пальцев 35
3.5 Резюме 38
Глава 4 Сканирование уязвимости 39
4.1 Burp Suite 39
4.1.1 Target 39
4.1.2 Spider 40
4.1.3 Scanner 42
4.1.4 Intruder 43
4.1.5 Вспомогательный модуль 46
4.2 AWVS 49
4.2.1 Сканирование мастера WVS 50
4.2.2 Служба веб -сканирования 52
4.2.3 WVS Tool 53
4.3 AppScan 54
4.3.1 Используйте Appscan Scan 55
4.3.2 Результаты лечения 58
4.3.3 APPSCAN Вспомогательный инструмент 58
4.4 Резюме 61
Глава 2 Принципы
Глава 5 Уязвимость SQL. 64
5.1 Принцип инъекции SQL 64
5.2 Классификация уязвимости ввода 66
5.2.1 Цифровая инъекция 66
5.2.2 Инъекция характера 67
5.2.3 Классификация инъекций SQL 68
5.3 Общая база данных. 69
5.3.1 SQL Server 69
5.3.2 MySQL 75
5.3.3 Oracle 84
5.4 Инструмент инъекции 89
5.4.1 SQLMap 89
5.4.2 Pangolin 95
5.4.3 Havij 98
5.5 предотвратить SQL от инъекции 99
5.5.1. Строгий тип данных 100
5.5.2 Специальный характер праведности 101
5.5.3 Используйте предварительные операторы 102
5.5.4.
5.5.5 Срок хранения 104
5.6 Резюме 105
Глава 6 Загрузить уязвимость 106
6.1 Анализ Уязвимость 106
6.1.1 IIS Уязвимость 106
6.1.2 Анализ Apache Уязвимость 109
6.1.3 PHP CGI Уязвимость 110
6.2 Обход и загрузка уязвимостей 110
6.2.1 Обнаружение клиента 112
6.2.2 Обнаружение сервера 115
6.3 Текстовый редактор загрузка уязвимости 123
6.4 Исправьте уязвимость загрузки 127
6.5 Резюме 128
Глава 7 XSS CROSS -SITE SCRIPT Уязвимость 129
7.1 XSS Оригинальный анализ 129
7.2 XSS Тип 130
7.2.1 Отражающий XSS 130
7.2.2 Хранение XSS 131
7.2.3 DOM XSS 132
7.3 Обнаружение XSS 133
7.3.1 Ручное обнаружение xss 134
7.3.2 Полное автоматическое обнаружение xss 134
7.4 XSS Advanced Использование 134
7.4.1 XSS Session Chaisching 135
7.4.2 XSS Framework 141
7.4.3 XSS GetShell 144
7.4.3 XSS Worm 149
7.5 Ремонт XSS Cross уязвимость 151
7.5.1 Вход и вывод 151
7.5.2 HttpOnly 158
7.6 Резюме 160
Глава 8 Уязвимость выполнения команды 161
8.1 Команда ОС Выполните пример уязвимости 161
8.2 Модель выполнения команды 162
8.2.1 Команда PHP выполнить 163
8.2.2 Команда Java выполнить 165
8.3 Уязвимость выполнения структуры 166
8.3.1 Уязвимость выполнения кода struts2 166
8.3.2 Команда ThinkPhp выполнить уязвимость 169
8.3 Предотвратить уязвимость выполнения команды 169
Глава 9 Файл содержит уязвимости 171
9.1, включая уязвимости, оригинальная интерпретация 171
9.1.1 PHP содержит 171
9.1.2 JSP содержит 180
9.2 БЕЗОПАСНОСТЬ содержит 184
9.3 Резюме 184
Глава 10 Другие уязвимости 185
10.1 CSRF 185
10.1.1 Принцип атаки CSRF 185
10.1.2 Сцена атаки CSRF (GET) 186
10.1.3 Сцена атаки CSRF (Post) 188
10.1.4 Механизм печенья браузера 190
10.1.5 Обнаружение уязвимости CSRF 193
10.1.6 Предотвратить перекрестный запрос, выброшенный 197
10.2 Уязвимость логических ошибок 199
10.2.1 Уязвимость логики копания 199
10.2.2 Мочетая проверка авторизации 200
10.2.3 Пароль Retos на логической уязвимости 204 204
10.2.4 Уязвимость логики платежей 205
10.2.5 Укажите злонамеренную атаку счета 209
10.3 Инъекция кода 210
10.3.1 XML Inject 2111
10.3.2 xpath инъецирован 212
10.3.3 json inject 215
10.3.4 HTTP Parameter Pollution 216
10.4 URL -прыжок и рыбалка 218
10.4.1 URL -прыжок 218
10.4.2 Рыбалка 220
10.5 Webserver удаленное развертывание 224
10.5.1 Tomcat 224
10.5.2 JBoss 226
10.5.3 WebLogic 229
10.6 Резюме 233
Статья 3 Практическая статья
Глава 11 Фактическое боевое вторжение и профилактика 236
11.1 Анализ программ с открытым исходным кодом 236
11.1.1 0Day Attack 236
11.1.2.
11.1.3 MD5 это безопасно? 243
11.2 библиотека перетаскивания 248
11.2.1 Поддержка внешнего соединения 248
11.2.2 Не поддерживайте внешнее соединение 253
11.3 Резюме 262
Глава 4 Комплексная
Глава 12 Испытание на насилие 264
12.1 C/S Архитектура взломана 265
12.2 B/S Архитектура взломала 272
12.3 Случаи реки трещины 275
12.4 предотвратить взломать брут 277
12.5 Резюме 278
Глава 13 Примечание Атака 279
13.1 Серверная веб -архитектура 279
13.2 IP -обратный запрос 280
13.3 SQL Cross -Library запрос 282
13.4 Справочник Вьетнама 283
13,5 точка инъекции строительства 284
13.6 CDN 286
13.7 Резюме 288
Глава 14 упоминается 290
14.1 переполнение и повышение 290
14.2 Третий -партийный компонент.
14.2.1 Сбор информации 294
14.2.2 Подъем базы данных 296
14.2.3 FTP лишает права 302
14.2.4 Pcanywhere 312
14.3 Виртуальный хост заканчивает права 314
14.4 Поддержка за права 315
14.4.1 Порт 315
14.4.2 Переадресация порта 318
14.4.3.
14.4.4 DLL угон 321
14.4.5 Добавить заднюю дверь 322
14.5 Сервер Анти -Сервис измеряет 324
14.6 Резюме 325
Глава 15 ARP Deception Attack 326
15.1 Соглашение ARP Введение 326
15.1.1 Кэш ARP Таблица 326
15.1.2 Communication LAN Host 327
15.1.3 Принцип обмана ARP 328
15.2 Атака ARP 329
15.2.1 Cain 329
15.2.2 Ettercap 332
15.2.3 NetFuke 336
15.3 Атака ARP ARP 339
15.4 Резюме 340
Глава 16 Социальная инженерия 341
16.1 Сбор информации 341
16.2 Коммуникация 343
16.3 Неверно 344
16.4 Резюме 345
Строго объявить 346


  Захватывающий контент
 
......

  Введение в контент

《Анализ глубины веб -безопасности"

В этой книге суммируются причины, методы атаки и решения текущих популярных уязвимостей с высоким уровнем риска и воспроизводят прототип уязвимости через большое количество примеров кода, чтобы сделать среду моделирования, чтобы лучше помочь читателям понять веб - Уязвимости в приложении должны быть предотвращены до их возникновения.

Эта книга от атаки до защиты, от принципов до фактического боя, от мелкого до глубокого, шаг за шагом, Интернета Система безопасности. Вся книга разделена на 4 Всего 16 статей Глава, за исключением введения Интернета В дополнение к основам безопасности, Интернет также вводится Общие уязвимости безопасности в приложениях, процессах атаки и защите программ с открытым исходным кодом и сосредоточены на анализе“Библиотека перетаскивания”Метод атаки, используемый хакерами во время инцидента. Кроме того, также введены некоторые другие методы проверки для инженеров по тестированию на проникновение.


«White Hat рассказывает о веб -безопасности (памятное издание)»

В эпоху Интернета, безопасность данных и личная конфиденциальность были оспорены **, а различные новые технологии атаки появились бесконечно.Как мы можем лучше защитить наши данные?«White Hat рассказывает о веб -безопасности (памятной версии)» выведет вас в мир веб -безопасности, позволит вам понять все аспекты веб -безопасности.Хакер больше не становится загадочным. Я также могу знать технологию атаки, и владелец небольшого веб -сайта также может найти правильный путь безопасности.Как крупные компании делают безопасно и почему я выбираю такое решение?Вы можете найти ответ в этой книге.Подробный анализ позволяет вам не только“Знать”, Лучше“Знаю, почему”.
Эта книга написана У Ханом.


  Об авторе

《Анализ глубины веб -безопасности"

Чжан Бингхуай, окончивший Пекинский университет аэронавтики и астронавтики, является членом Национальной ** Группы по исследованию веб -безопасности. В 2013 году он присоединился к CLP Great Wall Internet CS.Лабораторная лаборатория, информационная безопасность* -Level. Исследователь.Он занимался информационной безопасностью в течение 6 лет, хорош в Java, готов открыть исходный код и поделиться результатами исследований. Я надеюсь, что один день может изменить мир через код!


«White Hat рассказывает о веб -безопасности (памятное издание)»

У Ханцин, окончивший класс юниоров Университета Xi'an Jiaotong, изучает сетевые преступления и технологии обороны с 2000 года.Во время университета в китайском круге безопасности была основана очень влиятельная организация“фантом”.

Знаменитая организация внутренней безопасности PH4NT0M Основатели опытны в различных атаках и техниках обороны.Он присоединился к Alibaba (China) Co., Ltd. в 2005 году и стал Alibaba*молодыми экспертами в 2007 году.Завершено строительство системы безопасности и системы безопасности Alibaba, Taobao и Alipay.Хорошо -известные бренды имеют конструкцию процесса развития безопасности Alibaba и имеют богатый опыт в области безопасности приложений.Текущий архитектор безопасности Alibaba отвечает за работу в веб -безопасность группы и безопасность облачных вычислений.


````````````