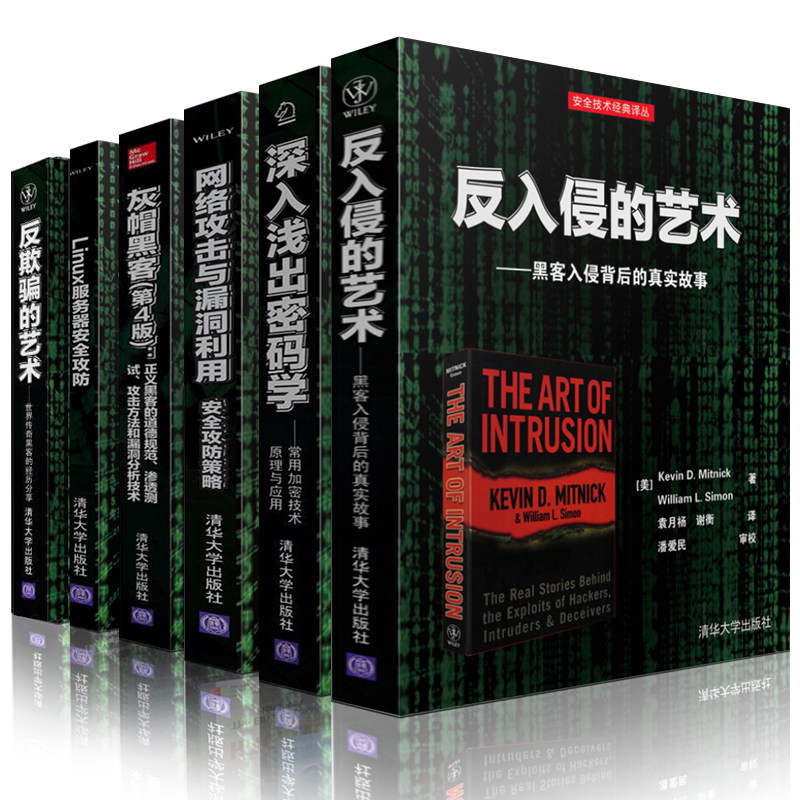
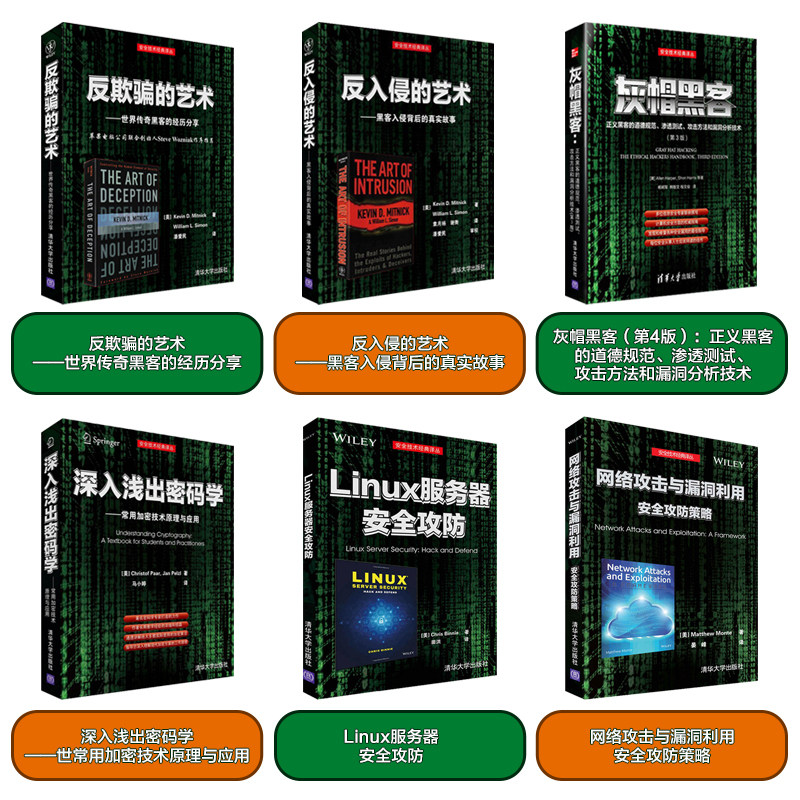
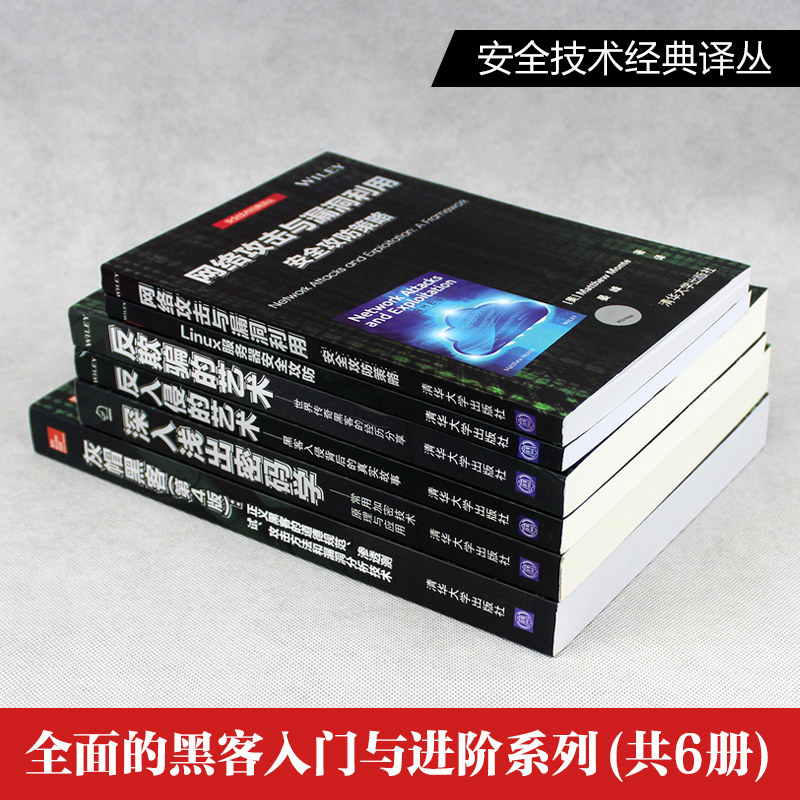
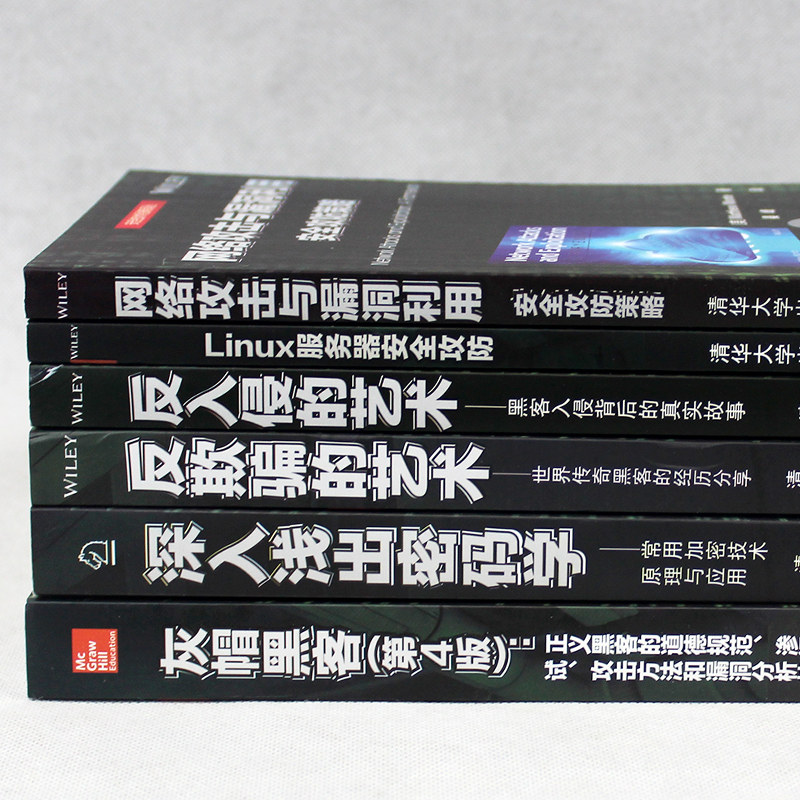
[Полный набор из 6 книг] Искусство анти -инвазии серой шляпы и хакерского антирецепции искусства антирецепции легко сделать атаку по сети криптографии, а уязвимость Использовать наступление на наступление и защитные технологии Linux и защитные технологии. Хакерская книга

Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


- Информация о товаре
- Фотографии


|


|


|


|


|


|


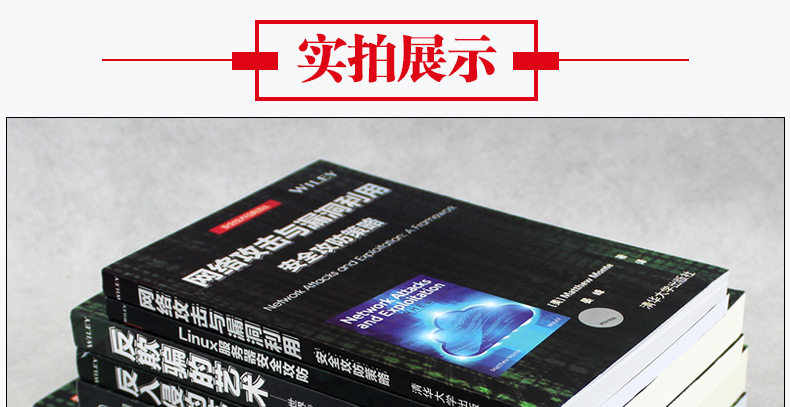
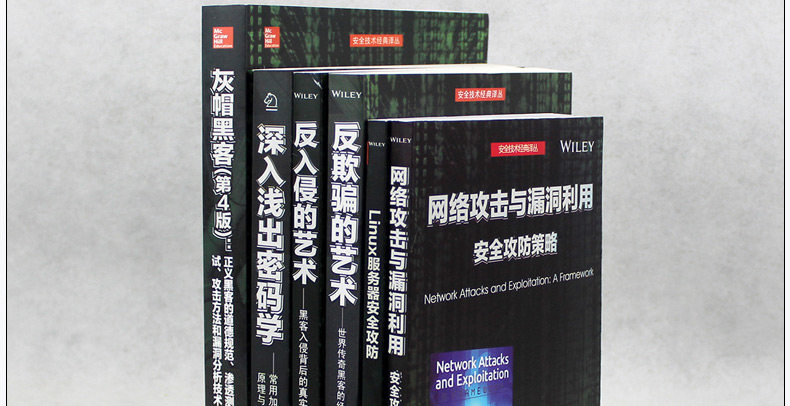
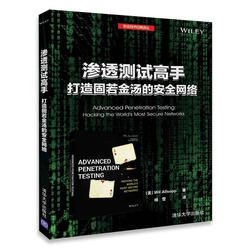
Инструменты анти-хакерства выставлены

Защитите от самых скрытых атак сегодня
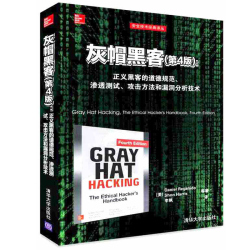
Инструменты анти-хакерства выставлены—— Пример подробного объяснения стратегий использования и методов инструментов безопасности (4th Edition) «было всесторонне пересмотрено на основе предыдущего издания, вводя читателей с последними инструментами безопасности и раскрывая, как защитить сеть от крупномасштабных злонамеренных атак. Эта книга подробно описывает функции каждого инструмента и демонстрирует лучшие конфигурации и применения, которые применяются в примерных кодах. Практическое руководство классифицирует инструменты, позволяя читателям легко найти решения для защиты системы для защиты от последних и самых разрушительных атак.
Продемонстрировать, как настроить и использовать следующие и другие важные инструменты:
● Виртуальные машины и эмуляторы: Oracle VirtualBox, VMware Player, VirtualPC, параллели и параметры с открытым исходным кодом
● Сканер уязвимости: OpenVAS, Metasploit
● Инструменты мониторинга файловой системы: Aide, Samhain, Tripwire
● Инструменты аудита Windows: NBTSTAT, Cain, MBSA, Pstools
● Инструменты сетевой строки командной строки: NetCat, CryptCat, NCAT, SOCAT
● Переадресация порта и перенаправление инструментов: SSH, Datapipe, Fpipe, Winrelay
● Сканер порта: NMAP, THC-AMAP
● Сетев и инжектор: Windump, Wireshark, Ettercap, Hping, Kismet, Aircrack, Snort
● Защита сети: брандмауэр, пакетный фильтр и система обнаружения вторжений
● War Dialers: Toneloc, THC-Scan, Warvox
● Инструменты атаки веб -приложений: Nikto, HTTP Tools, Zap, SQLMAP
● Инструменты взлома паролей и грубого приземления
● Инструменты судебной экспертизы: DD, Sleath Kit, вскрытие, лук безопасности
● Инструменты конфиденциальности: Ghostery, Tor, Gnupg, Truecrypt, Pidgin-OTR
Серый хакер (4 -е издание)
Технология режущегося для обнаружения и ремонта ключевых лазейков безопасности
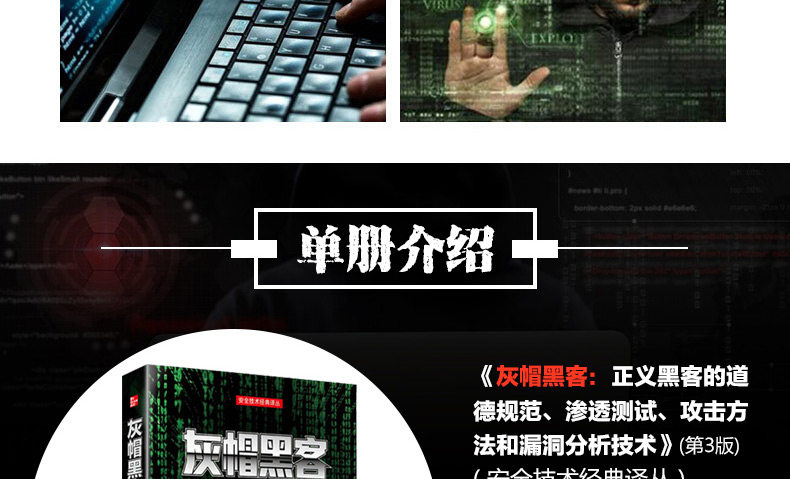
Проверенные стратегии безопасности, раскрытые несколькими экспертами по безопасности, помогают вам укрепить свою сеть и избежать цифровых катастроф. Gray Hacker (4th Edition): Ethics of Justice Hackers, Penetration Testing, Attack Methods and Vulnerability Analysis Technology were comprehensive and detailed updates based on the previous version, adding 12 new chapters to analyze the enemy's current weapons, skills and tactics, provide practical and effective remedial measures, case studies, and deployable testing experiments, and reveal how hackers gain access, attack network devices, write and inject malicious code, and invade web applications and браузеры. В этом сокровищнице знаний, который продолжает носить время со временем, также подробно объясняет такие темы, как атаки уязвимости Android, технологии обратного инженера и кибер -законы.
основное содержание
● Используйте EtterCap и EvilGrade, чтобы создать и запустить атаки обмана
● Используйте Fuzette, чтобы вызвать ошибки и разрушить программное обеспечение
● Инвазивное сетевое аппаратное оборудование, такое как маршрутизаторы Cisco, коммутаторы
● Используйте Advanced Reverse Engineering, чтобы запустить уязвимые атаки на программное обеспечение на Windows и Linux
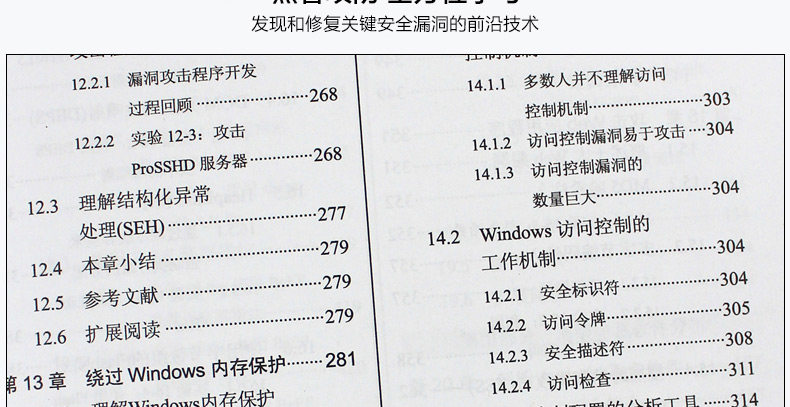
● Обход схемы управления доступом и защитой памяти Windows и схемы защиты памяти
● Используйте Fiddler и его плагин X5S для сканирования для уязвимостей в веб-приложениях
● Исследование по использованию последней уязвимости нулевого дня“ повторное использование после выпуска&rdquo
● Прохождение веб -аутентификации через конверсию типа MySQL и атаки впрыскивания MD5
● Используйте новейшую технологию Heap Jet для внедрения SheltCode в память браузера
● Используйте Metasploit и рамки впрыска говядины, чтобы захватить веб -браузеры
● Допустить аннулирование вымогателей перед управлением рабочего стола
● Используйте декомпиляторы JEB и DAD для анализа вредоносных программ Android
● Найдите 1-дневную уязвимость посредством бинарного сравнения
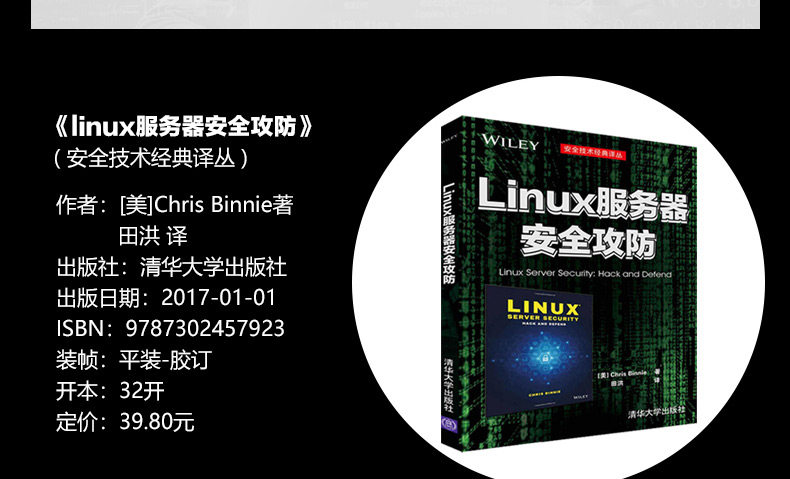
Linux Server Security Security и защита
Linux стал самой популярной в мире платформой веб -сервера, поэтому каждый системный администратор (конечно, также включает в себя каждый хакер) будет“”Linux всегда служил технологией и разработкой очагов в области безопасности, включая многие наступательные и оборонительные инструменты, такие как Knockd, Netcat, NMAP и Nping;Мы должны не только научиться обнаруживать хакеров, но и предсказывать и останавливать каждый ход хакеров.
Крис Бинни - старший эксперт по Linux, который развернул серверы для банков и государственных департаментов, которые обращают внимание на безопасность.С его глубоким обнаружением, профилактикой и оборонными техническими навыками Крис преодолел трудности во многих областях безопасности и выдвигал много пониманий на каждом шаге.Технология, представленная наступлением и защитной безопасности Linux Server Safety и Defense, подходит для нескольких версий Linux Distribution (включая Debian, производные Red Hat и другие системы типа Unix), и дает экспертные рекомендации для идеальной интеграции программных пакетов и операционных систем, а также Другие пакеты.Linux выиграл репутацию из -за базовой стабильности, и занял 70%доли рынка интернет -сервера;
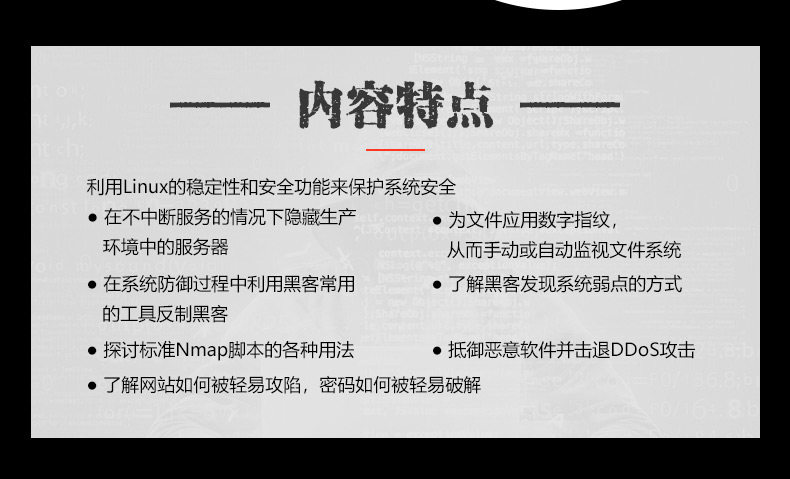
Используйте функцию стабильности и безопасности Linux для защиты безопасности системы
● Скрыть сервер в производственной среде без прерванных сервисов
● Цифровой отпечаток пальца для приложения файла, чтобы вручную или автоматически контролировать файловую систему
● Используйте хакеры, обычно используемые хакерами во время защиты системы, чтобы противостоять хакерам
● Понять, как хакеры обнаружают системную слабость.
● Обсудите различное использование стандартных сценариев NMAP
● сопротивляться вредоносному ПО и отталкивать атаку DDOS
● Понять, как веб -сайт легко запечатлевается и как легко взломан пароль
Кибератаки и эксплуатации уязвимости
Сформулировать оскорбительные и защитные стратегии для укрепления безопасности сети
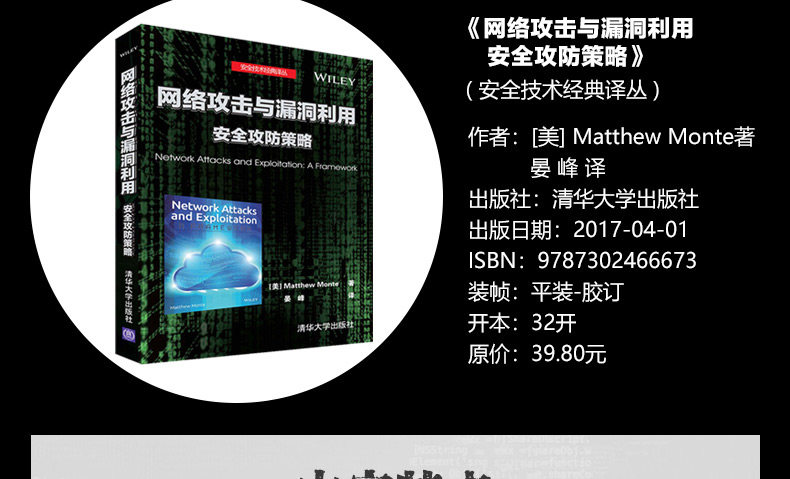
Один только защиты, очевидно, недостаточно, чтобы справиться с кибератаками. Чтобы эффективно повысить безопасность, необходима атакующая и оборонительная стратегия для включения единой архитектуры. Кибератаки и уязвимость Использование безопасности и стратегии защиты обеспечивает комплексную и четкую дорожную карту для разработки полной стратегии правонарушения и обороны, чтобы помочь вам прекратить взлом и компьютерный шпионаж.
Автор этой книги, Мэтью Монте, является старшим экспертом по безопасности, который разрабатывает инструменты обнаружения уязвимости и безопасности для правительств и предприятий. Эта книга выводит вас за пределы ограничений одной технологии и разрабатывает более глубокие и долгосрочные решения. Эта книга объяснит инструменты безопасности и их использование, кратко представит неотъемлемые свойства компьютерных операций и принципы кибератак и использования; и представить несколько экземпляров, чтобы объяснить, как они работают, инструменты, которые они используют, и ресурсы, необходимые для приложений.
основное содержание
● Понять основные концепции эксплуатации компьютерных уязвимости
● Узнайте природу системных атак и используемых инструментов
● Анализировать стратегии оскорбления и то, как хакеры пытаются сохранить свои сильные стороны
● Лучше понимать стратегии обороны
● Почему обучение текущим методам не может изменить стратегический баланс
● Узнайте, как запустить мощную атаку и построить стратегическую стратегическую линию защиты, чтобы заблокировать атаки и эксплуатации
Что касается кибербезопасности, мы находимся в мире, где законы и обычаи продолжают развиваться. В этой книге будет указано четкое руководство по стратегиям, инструментам и реализациям, а также практические советы по предотвращению системного компьютерного шпионажа и кражи информации.
Принципы информационной безопасности (5 -е издание)
Информационная безопасность включает в себя широкий спектр областей знаний, как технических, так и моральных и законных, и имеет высокие требования для опыта и практических способностей. Эта книга всесторонне отображает теоретические знания информационной безопасности. Каждая глава начинается с рассказа и постепенно представляет тему безопасности, которая будет обсуждаться в этой главе. В конце главы мы снова рассмотрим сценарий ошибки и суммируем применение знаний о безопасности.
Особенности этой книги
● Написано авторитетными экспертами и профессорами, систематически объясняя теоретические, технические и моральные знания, связанные с информационной безопасностью
● Каждая глава вдохновлена тщательно спроектированными рассказами для обсуждения, что очень интересно
● Предоставьте большое количество вопросов о самопротестировании, резюме, расширении знаний и другое содержание для укрепления знаний
● Он отражает последние теоретические и технические достижения в области информационной безопасности

Часть I Быстрый урок: подготовка к битве
Глава 1 Моральные хакеры и правовые системы 3
1.1 Понять смысл вражеской стратегии 3 3
1.2 ПРОЦЕСС 4 DUSICE HACKER 4
1.2.1 Процесс тестирования на проникновение 5
1.2.2 Практика аморальных хакеров 7
1.3 Рост сетевого закона 8
1.3.1 Понять различные сетевые методы 8
1.3.2 О“ хакер” Дебаты инструментов 13
1.4 Раскрытие уязвимости 13
1.4.1 Различные перспективы проблемы, рассматриваемая всеми сторонами 14
1.4.2 Причины 14
1.4.3 Текущий рабочий процесс CERT 15
1.4.4 Организация интернет -безопасности 16
1.4.5 Спор все еще будет существовать 17
1.4.6 больше нет бесплатных ошибок 18
1.4.7 План BUCK BOUNTY 19
1.5 Резюме этой главы 19
1.6 Ссылки 20
1.7 Расширенное чтение 21
Глава 2 Навыки программирования 23
2.1 C. Язык программирования 23
2.1.1 C Основная структура языка 23
2.1.2 Пример программы 27
2.1.3 Компиляция с GCC 28
2.2 Память компьютера 29
2.2.1 Память памяти случайного доступа (ОЗУ) 29
2.2.2 байт -заказ 29
2.2.3 Сегментация памяти 30
2.2.4 Программы в памяти 30
2.2.5 Буфер 31
2.2.6 Строка в памяти 31
2.2.7 Указатель 31
2.2.8 Сводка знаний памяти 32
2.3 Intel Процессор 32
2.4 Основы языка сборки 33
2.4.1 Инструкции по машине, язык сборки и язык C 33
2.4.2 AT&T и NASM 33
2.4.3 Режим адресации ...

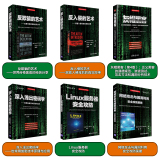
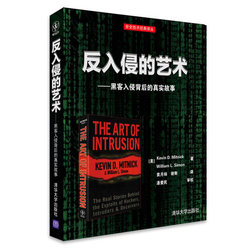
Анти -инвазионное искусство   ISBN: 9787302373582 49.80
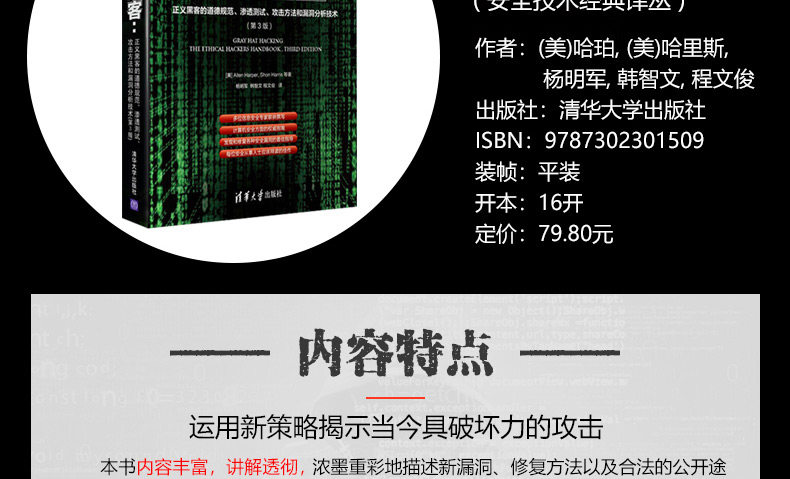
Серый хакер (4 -е издание)   ISBN: 9787302428671 79.8
Linux Server Security Security и защита   ISBN: 9787302457923 39.8
Кибератаки и эксплуатации уязвимости   ISBN: 9787302466673 39.8
Более глубокая и простая криптография   ISBN: 9787302296096 59
..........