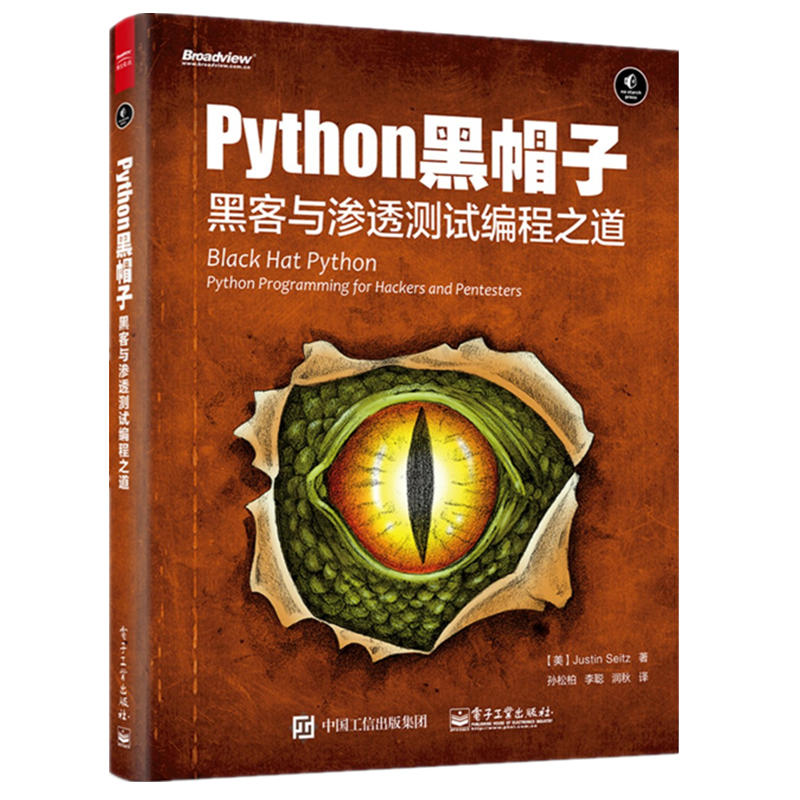
Python Black Hat: Хакерские и проникновенные программные программ
Цена: 801руб. (¥37.9)
Артикул: 547783671020
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товараПродавец:墨涵图书专营店
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца



¥34.5729руб.
¥37.8799руб.
¥47.81 011руб.
¥86.41 826руб.

| Основная информация, обратитесь к следующему введению | |
| Название продукта: | Genuine Python Black Hat: Взлом и тестирование на проникновение Программирование Инструменты для взлома Технология взлома Python** Книга «Технология взлома программирования на Python» Хакерская атака и защита Xinhua Genuine |
| Автор: | (США) Автор сценария Джастин Зейтц; Перевод Сунь Сунбая, Ли Конга и Рунь Цю |
| Переводчик: | Сунь Сунбай//Ли Конг//Жуньцю |
| Рыночная цена: | 55 Юань |
| Номер ISBN: | 9787121266836 |
| Издательство: | Электронная промышленная пресса |
| Типы продукта: | книги |
| Другая справочная информация(Принимая фактический объект) | ||
| Фрагментация:Мягкая обложка | формат:16 | Язык:Китайский |
| Время публикации:2015-08-01 | Издание:1 | Количество страниц:184 |
| Время печати:2015-08-01 | Время печати:1 | Количество слов:220,00 тысячи слов |
| Каталог | |
| ** Глава установила среда Python 1 Установите виртуальную машину Kalilinux 1 WingIDE3 Глава 2 сеть базовая 9 Введение в Python Network Programming 10 TCP Client 10 UDP Client 11 TCP Server 12 Замените netcat13 Маленький тест niu dao 21 Создайте TCP -прокси 23 Маленький тест Niu Dao 28 Используйте SSH29 через Paramiko Маленький тест Niu Dao 34 SSH Туннель 34 Маленький тест Niu Dao 38 Глава 3 Сеть: оригинальный набор слов и трафик. 40 Разработка инструмента Discovery UDP Host 41 Windows и Linux Sniff 41 Маленький тест Niu Dao 43 Декодирование IP -слоя 43 Маленький тест niu dao 47 Декодирование ICMP48 Маленький тест Niu Dao 52 Глава 4 Scapy: контроль сети 54 Сертификация по электронной почте 55 Маленький тест Niu Dao 57 Используйте Scapy, чтобы провести отравление кэшем ARP 58 Маленький тест Niu Dao 63 Обработка файла PCAP 64 Маленький тест Niu Dao 69 Глава 5 Веб -атака 71 Библиотека функций сокета Web: urllib271 Установка веб -приложения с открытым исходным кодом 73 Маленький тест Niu Dao 75 Справочник по насилию и положению файла 76 Маленький тест Niu Dao 79 Сертификация формы HTML насилия. Маленький тест Niu Dao 86 Глава 6 Агент расширения. Конфигурация 89 Отрыгнуть смутное испытание 90 Маленький тест Niu Dao 97 Используйте Bing Service 101 в Burp Маленький тест Niu Dao 105 Используйте контент веб -сайта, чтобы создать словесность пароля 107 Маленький тест Niu Dao 111 Глава 7 Команда и контроль на основе GitHub Настройки учетной записи GitHub 115 Создать модуль 116 Троянская конфигурация 117 Trojan Trojan 118 на основе связи GitHub Функция введения модуля Python Cracked 121 Маленький тест Niu Dao 123 Глава 8 Общие функции троянской лошади в Windows 125 Интересная запись клавиатуры 125 Маленький тест Niu Dao 129 Возьмите снимки экрана 130 Выполнение SheltCode 131 метода Python Маленький тест Niu Dao 132 Тест на песочную коробку 133 Глава 9 играет в браузер 140 Средние люди, основанные на атаке браузера 140 Создайте приемной сервер 144 Маленький тест Niu Dao 145 Используйте технологию автоматизации компонентов IE для кражи данных 146 Маленький тест Niu Dao 154 ** Глава 0 Windows System Messence 156 Подготовка окружающей среды 157 Создайте монитор процесса 158 Используйте процесс наблюдения WMI 158 Маленький тестовый булл -меч 160 Управление токенов Windows 161 Победный конкурс 163 Маленький тест Niu Dao 167 Код вставлен 168 Маленький тест Niu Dao 170 ** Глава 1 Атака Атаки 172 Установка инструмента 173 Конфигурация инструмента 173 Хэш стоимость захвата пароля 173 Прямая инъекция кода 177 Маленький тест Niu Dao 183 |
| Введение в контент | |
| "Питон Black Hat: Hacking and Penetration Programming» — первая книга «Python». Серая шляпа—Python для хакеров и реверс-инженеров Эта книга, дополняющая книгу «Как программировать», сразу после выхода заняла первое место среди книг по компьютерной безопасности.《Питон Black Hat: программирование взлома и тестирования на проникновение» от Immunity Джастин, старший научный сотрудник компании по безопасности Seitz Хорошо написано.Автор знакомит читателей с Python на основе своего многолетнего опыта работы в сообществе безопасности, особенно в области тестирования на проникновение. Как использовать во всех областях взлома и тестирования на проникновение, от базового сканирования сети до перехвата пакетов, из Интернета Сползти, чтобы написать Burp Расширенные инструменты: от написания троянов до повышения привилегий и многого другого.Автор в "Питон" Многие примеры в книге «Black Hat: программирование взлома и тестирования на проникновение» являются инновационными и вдохновляющими, например HTTP Обнаружение изображений в данных, модульный троян, управляемый на основе команд GitHub, технология браузерной атаки «человек посередине», использование COM Методы автоматизации компонентов крадут данные, достигают повышения привилегий посредством мониторинга процессов и вставки кода, а также вставляют шелл-код в снимки памяти виртуальной машины. Обеспечьте резидентность трояна, повышение привилегий и т. д. Изучая эти технологии, читатели смогут не только освоить различные Python Библиотечные приложения и методы программирования также могут расширить ваш кругозор, а также развить и развить ваше собственное хакерское мышление.Читатели, читающие «Python «Черная шляпа: программирование взлома и тестирования на проникновение» также не вызывает ощущения серости и занудности, присущих некоторым другим техническим книгам. "Питон Black Hat: Хакеры и программирование тестирования на проникновение» подходит для энтузиастов безопасности и практиков компьютерной техники, которые имеют определенные основы программирования, особенно для тех, кто изучает компьютерную безопасность и полны решимости участвовать в индустрии компьютерной безопасности. ...... |
| Об авторе | |
| Sun Songbai , окончил факультет компьютерных наук Университета Цинхуа со степенью магистра инженерных наук.Во время учебы в магистратуре он в основном занимался исследованиями сетевой безопасности.Команда CTF Университета Цинхуа“Голубой лотос”Один из основателей.Основные направления исследований включают веб-безопасность, судебный анализ, исследование структуры управления безопасностью и т. д. Опубликованные книги включают «Тренировочный лагерь Metasploit Devil», переведенное «Руководство по тестированию на проникновение Metasploit» и «Расширенное тестирование на проникновение в средах с высоким уровнем безопасности». |
...........