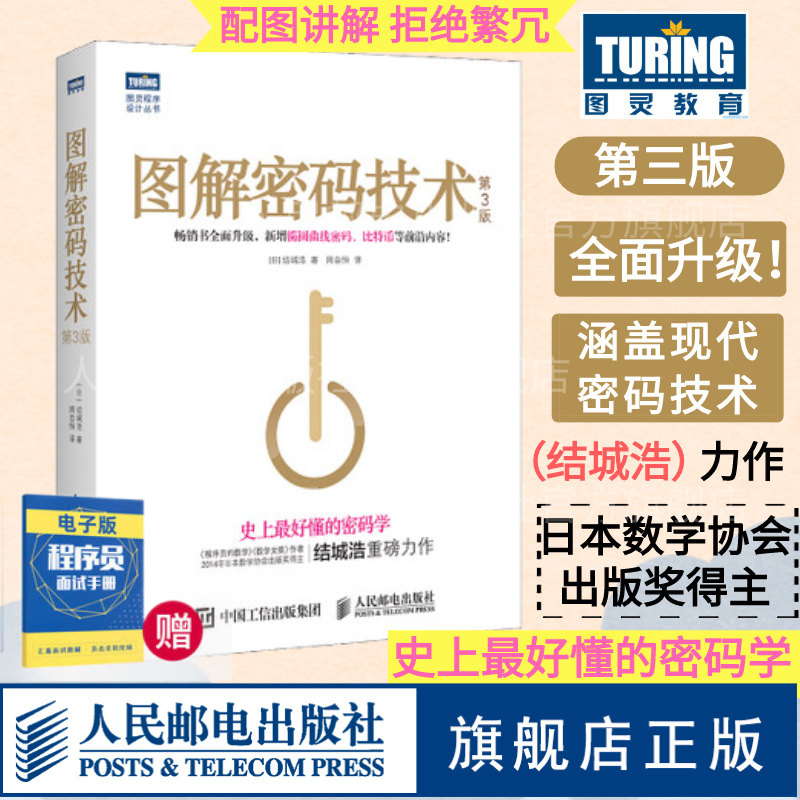
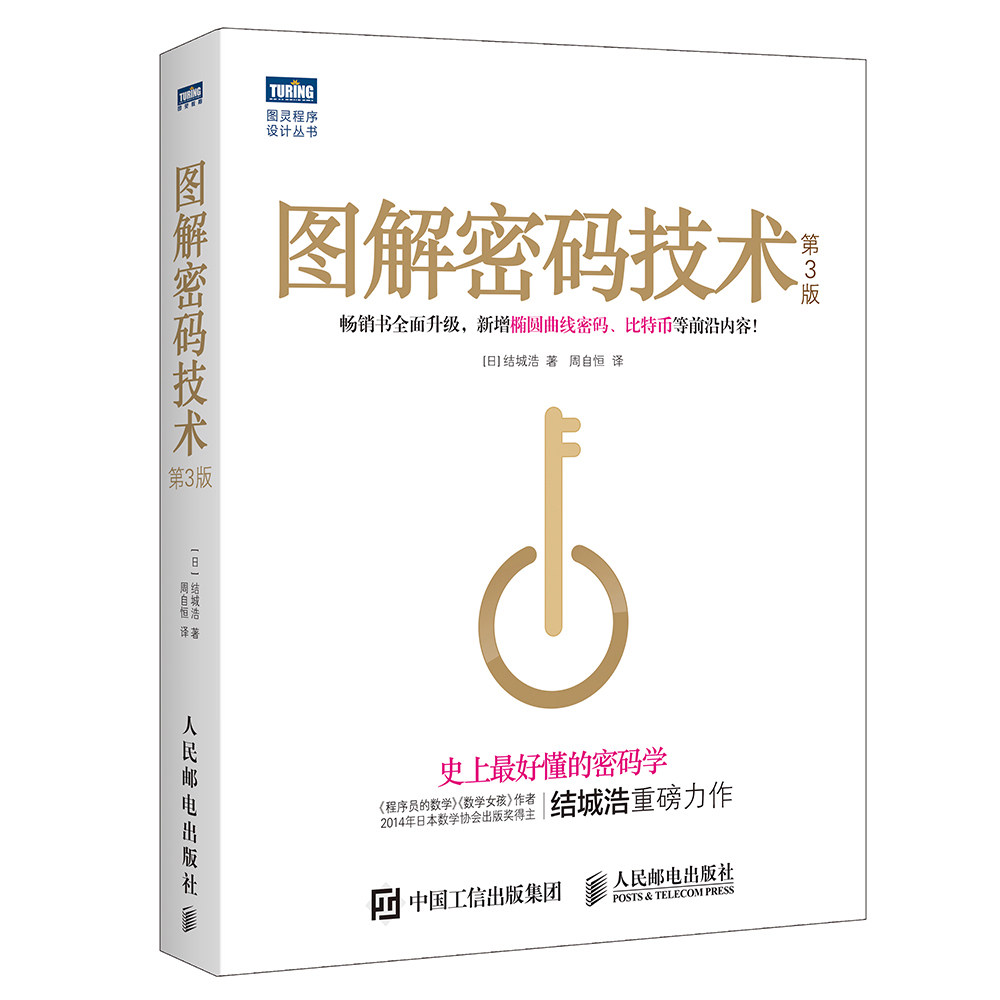
Девять -лечебные магазины легко понять криптографический флагманский магазин ортодиго дизайн -пароль технологии 33 -е издание вязание



Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара




 |


 |


 |


 |


 |


 |


 |


 |

часть 1 пароль 1
Глава 1 Путешествие код World 3
1.1 Содержание этой главы обучения 4
1.2 Пароль 4
1.2.1 Алиса и Боб 4
1.2.2 Отправитель, приемник и подслушивание 4
1.2.3 Шифрование и дешифрование 6
1.2.4 Пароль гарантирует конфиденциальность сообщения 7
1.2.5 Разрыв 7
1.3 Симметричный пароль и пароль открытого ключа 8
1.3.1 Алгоритм пароля 8
1.3.2 Ключ 8
1.3.3 Симметричный пароль и пароль открытого ключа 9
1.3.4 Система гибридных паролей 10
1.4 Другое пароль технологии 10
1.4.1 Функция однонаправленного общего
1.4.2 Код сертификации сообщений 10
1.4.3 Цифровая подпись 11
1.4.4 Псевдо генератор номеров 11
1,5 Кодовой набор инструментов 12
1.6 Удаленное письмо и цифровой водяной знак 13
1.7 Пароль и информационная безопасность здравого смысла 14
1.7.1 Не используйте алгоритм конфиденциального пароля 14
1.7.2 Использование паролей с низкой интенсивностью более опасно, чем нет шифрования 15
1.7.3 Любой пароль всегда будет взломан на 15
1.7.4 Пароль является лишь частью информационной безопасности 16
1.8 Резюме этой главы 16
1.9 Ответ на небольшой тест 17
Глава 2 Код в истории—— напишите статью, которую другие не могут понять 19
2.1 Содержание, изученное в этой главе 20
2.2 пароль Caesar 20
2.2.1 Что такое пароль Цезаря 21
2.2.2 Шифрование пароля Цезаря 21
2.2.3 Decrypture пароля Цезаря 22
2.2.4 Использование насильственной трещины для расшифровки пароля 23
2.3 Простой пароль замены 24
2.3.1 Что такое простой пароль замены 24
2.3.2 Простая шифрование пароля замены 25
2.3.3 Простой замену пароля расшифровки 26
2.3.4 Ключевое пространство для простого пароля замены 26
2.3.5 Используйте частотный анализ, чтобы сломать пароль 26
2.4 загадка 31
2.4.1 Что такое Enigma 31
2.4.2 Используйте Enigma для зашифрованной связи 31
2.4.3 Строительство загадки 32
2.4.4 Enigma Encryption 34
2.4.5 Ежедневный пароль пароля и пароля 36
2.4.6 Избегайте ошибок связи 36
2.4.7 Decrypture of Enigma 36
2.4.8 Слабость загадки 38
2.4.9 Решение Enigma 38
2.5 Мышление 40
2.6 Сводка этой главы 41
2.7 Ответ на небольшой тест 42
Глава 3 Симметричный пароль (обмен ключевыми паролями)—— используйте тот же ключ для шифрования и расшифровки 45
3.1 Simraer и симметричный пароль 46
3.2 Содержание этой главы 46
3.3 От текстового пароля до пароля специальной последовательности BI 46
3.3.1 Код 46
3.3.2 XOR 47
3.4 ОДИН -Книга паролей.—— сбивание пароль 50
3.4.1 Что такое одноразовая книга паролей 50
3.4.2 Шифрование одноразового пароля книги 50
3.4.3 Decrypture of One -Time Password Book 51
3.4.4 Один -временный пароль изначально не может расшифровать 51
3.4.5 Почему он не используется в односменной книге пароля 52
3.5 DES 53
3.5.1 Что такое DES 53
3.5.2 шифрование и дешифрование 54
3.5.3 DES Structure (Feistel Network) 54
3.5.4 Дифференциальный анализ и линейный анализ 60
3.6 Triple DES 61
3.6.1 Что такое Triple DES 61
3.6.2 Шифрование Triple DES 61
3.6.3 Decrypture Trilalateral DES 63
3.6.4 Статус -кво Triple DES 64
3.7 Процесс выбора AES 65
3.7.1 Что такое AES 65
3.7.2 Процесс выбора AES 65
3.7.3 Окончательный алгоритм кандидатов AES и окончательное определение AES 66
3.8 Rijndael 66
3.8.1 Что такое Rijndael 66
3.8.2 Шифрование и дешифрование Rijndael 67
3.8.3 Расшифрирование Риджндеэля 71
3.8.4 Какой симметричный пароль следует использовать 71
3.9 Сводка этой главы 72
3.10 Ответ на небольшой тест 73
Глава 4 Режим до пароля пальмы—— как итерация пароля группы 75
4.1 Содержание этой главы этой главы 76
4.2 Режим оплаты пароля 77
4.2.1 Пакетный пароль и пароль потока 77
4.2.2 Что такое режим 77
4.2.3 Группа Pingshaw и группа Ciphertext 78
4.2.4 Активный атакующий Мэллори 78
4.3 ECB Режим 79
4.3.1 Что такое ECB -режим 79
4.3.2 Функции режима ECB 80
4.3.3 Атака на режим ECB 80
4.4 Режим CBC 82
4.4.1 Что такое режим CBC 82
4.4.2 Вектор инициализации 83
4.4.3 Особенности режима CBC 84
4.4.4 Атака на режим CBC 84
4.4.5 Заполнение оперативной атаки 86
4.4.6 Достичь вектор инициализации (IV) 86
4.4.7 Пример приложения режима CBC 86
4,5 режима CFB 88
4.5.1 Что такое режим CFB 88
4.5.2 Вектор инициализации 89
4.5.3 Режим CFB и пароль потока 89
4.5.4 Decrypture режима CFB 90
4.5.5 Атака на режим CFB 90
4.6 OFB режим 91
4.6.1 Что такое OFB Режим 91
4.6.2 Вектор инициализации 92
4.6.3 Сравнение режима CFB с режимом OFB 92
4.7 CTR Режим 93
4.7.1 Метод генерации счетчика 95
4.7.2 Сравнение режима OFB и режима CTR 95
4.7.3 Особенности режима CTR 95
4.7.4 Ошибка и конфиденциальность 96
4.8 Какой режим мне использовать? 96
4.9 Эта глава Соминома 97
4.10 Ответ на небольшой тест 98
Глава 5 Пароль открытого ключа—— используйте шифрование открытого ключа, расшифровку 101 с частным ключом 101
5.1 Как использовать монеты и контейнеры 102
5.2 Содержание, изученное в этой главе 102
5.3 Задача распределения ключей 102
5.3.1 Какова проблема распределения ключей 102
5.3.2 Решите 104, заранее поделившись секретным ключом
5.3.3 Решение через центр распределения ключей 105
5.3.4 Решите задачу распределения ключей распределения ключей через обмен клавишами Diffie-Hellman 106
5.3.5 Решить задачу распределения ключей через пароль открытого ключа 106 106
5.4 Пароль открытого ключа 107
5.4.1 Что такое пароль открытого ключа 107
5.4.2 История пароля открытого ключа 108
5.4.3 Процесс коммуникации открытого ключа 108
5.4.4 Различные термины 110
5.4.5 Проблемы, которые не могут быть решены с помощью пароля открытого ключа 110
5.5 операция часов 110
5.5.1 Добавить закон 111
5.5.2 Вычитание 113
5.5.3 Умножение 114
5.5.4 За исключением 114
5.5.5 Умножение 118
5.5.6 Пара 118
5.5.7 от указателя часов до RSA 119
5.6 RSA 120
5.6.1 Что такое RSA 120
5.6.2 RSA шифрование 120
5.6.3 Decryption 121 RSA 121
5.6.4 Сгенерировать пару клавиш 122
5.6.5 Специальная практика 125
5.7 Атака на 128 рупий 128
5.7.1 через зашифрованный текст, чтобы найти Mingwen 128
5.7.2 Найдите D 128 через трещину насилия
5.7.3 Ищите D 129 через E и N
5.7.4 Промежуточная атака 130
5.7.5 Выберите атаку 132 зашифрованного текста 132
5.8 Другие пароли открытых ключей 133
5.8.1 Метод Elgamal 133
5.8.2 Метод Рабина 133
5.8.3 Овальная кривая пароль 133
5.9 о пароле открытого ключа Q q q&133
5.9.1 Конфиденциальность пароля открытого ключа 134
5.9.2 Длина ключа пароля открытого ключа и симметричного пароля 134
5.9.3 Будущее 135 симметричного пароля
5.9.4 RSA и качество 135
5.9.5 RSA и качество формирования качества 136
5.9.6 Длина RSA 136
5.10 Сводка этой главы 138
5.11 Ответ на небольшой тест 139
ГЛАВА 6 ГИБРИДНАЯ СИСТЕМА ПАРОВС—— Используйте симметричные пароли для увеличения скорости, используйте пароли открытых ключей, чтобы защитить клавишу сеанса 141
6.1 Гибридный автомобиль 142
6.2 Содержание, изученное в этой главе 142
6.3 Система гибридных паролей 142
6.3.1 Симметричный пароль и пароль открытого ключа 142
6.3.2 Система гибридных паролей 143
6.3.3 Шифрование 144
6.3.4 Disrying 146
6.3.5 Конкретные примеры системы гибридных паролей 147
6.4 Как проходит гибридная система гибридных паролей 147
6.4.1 Псевдо генератор номеров 147
6.4.2 Симметричный пароль 148
6.4.3 Пароль открытого ключа 148
6.4.4 Баланс длины ключа 148
6.5 Комбинация технологии паролей 148
6.6 Сводка этой главы 149
6.7 Ответ для небольшого теста 150
Сертификация части 2 151
Глава 7 Однонаправленная функция совместного использования—— получить сообщение&Ldquo; отпечаток пальца” 153
7.1 Содержание этой главы 154
7.2 Что такое односторонняя функция 154
7.2.1 Это правда? 154
7.2.2 Что такое одноразовая функция рассеяния 157
7.2.3 Характер однонаправленной функции рассеяния 159
7.2.4 О терминах 162
7.3 Фактическое применение одной непринужденной функции 163
7.3.1 Программное обеспечение для обнаружения подделано 163
7.3.2. Шифрование на основе пароля 165
7.3.3 Код сертификации сообщения 165
7.3.4 Цифровая подпись 165
7.3.5 Псевдо генератор номеров 165
7.3.6 Сексуальный пароль 165
7.4 Конкретные примеры одной непринужденной функции 166
7.4.1 MD4, MD5 166
7.4.2 SHA-1, SHA-256, SHA-384, SHA-512 166
7.4.3 RIPEMD-160 167
7.4.4 SHA-3 167
7.5 Процесс отбора SHA-3 168
7.5.1 Что такое SHA-3 168
7.5.2 Процесс отбора SHA-3 168
7.5.3 Окончательный список кандидатов SHA-3 определяется и окончательное определение SHA-3
7.6 Keccak 169
7.6.1 Что такое Keccak 169
7.6.2 Структура губки 170
7.6.3 Двойная структура 171
7.6.4 Внутренний статус Кеккака 172
7.6.5 Функция Keccat-F [B] 174
7.6.6 Атака на Кеккак 177
7.6.7 Attack Competition для сокращающейся версии Keccak 177
7.7 Какой дизайн должен быть использован? 178
7.8 Атака на одну непринужденную функцию 178
7.8.1 Cracking (история атаки 1) 178
7.8.2 Атака на день рождения (история атаки 2) 180
7.9 Проблемы, которые не могут быть решены с помощью однонаправленных расширений 182
7.10 Эта глава является резюме 183
7.11 Ответ на небольшой тест 184
ГЛАВА 8 Новостной код—&Mdash; передано ли сообщение? 187
8.1 Содержание, изученное в этой главе 188
8.2 Код сообщения 188
8.2.1. Правильный ли запрос на денежный перевод? 188
8.2.2 Что такое код аутентификации сообщений 189
8.2.3 Шаг использования кода аутентификации сообщений 190
8.2.4 Проблема распределения ключей кода сертификации сообщения 190
8.3 Пример приложения кода сертификации сообщений 191
8.3.1 Swift 191
8.3.2 Ipsec 191
8.3.3 SSL/TLS 192
8.4 Метод реализации кода аутентификации сообщений 192
8.4.1 Используйте одну функцию растворения для реализации 192
8.4.2 Используйте групповой пароль для достижения 192
8.4.3 Другие методы реализации 192
8.5 Сертификационное шифрование 192
8.6 Подробное введение HMAC 193
8.6.1 Что такое HMAC 193
8.6.2 Шаг HMAC 194
8.7 Атака на код аутентификации сообщения 196
8.7.1 Атака воссоединения 196
8.7.2 Ключевой спекуляции атака 198
8.8 Код сертификации новостей не может быть решен. 199
8.8.1 докажите третьей стороне 199
8.8.2 Предотвратить отрицание 199
8.9 Резюме этой главы 200
8.10 Ответ на небольшой тест 200
Глава 9 Цифровая подпись—— кто написал сообщение 203
9.1 Сертификация матери овца 204
9.2 Содержание этой главы этой главы 204
9.3 Цифровая подпись 204
9.3.1 Alice's Iou 204
9.3.2 от кода аутентификации сообщений до цифровой подписи 205
9.3.3 Проверка и проверка подписи 206
9.3.4 Пароль открытого ключа и цифровая подпись 207
9.4 Метод цифровой подписи 209
9.4.1 Метод подписи подписи сообщения 209
9.4.2 Метод подписи подписи сообщения 211
9.5 Вопросы о цифровой подписи 214
9.5.1 Почему я могу использовать его в качестве подписи 214
9.5.2 Цифровая подпись не может гарантировать конфиденциальность 214
9.5.3 Можно ли скопировать эта подпись по желанию 215
9.5.4 Содержание сообщения будет произвольно изменено 215
Будет ли 9.5.5 подпись будет повторно использовано 216?
9.5.6 Удалить подпись и не может“ как неверный контракт”? 216
9.5.7 Как предотвратить отрицание 217
9.5.8 Цифровые подписи действительно могут заменить подпись 217
9.6 Пример приложения цифровой подписи 218
9.6.1 Объявление информации о безопасности 218
9.6.2 Скачать программное обеспечение 219
9.6.3 Сертификат открытого ключа 220
9.6.4 SSL/TLS 220
9.7 Реализация Digital Signature 220 с RSA
9.7.1 Используйте RSA для создания подписи 220
9.7.2 Используйте подпись проверки RSA 221
9.7.3 Специальная практика 221 221
9.8 Другие цифровые подписи 222
9.8.1 Метод Эльгамала 222
9.8.2 DSA 223
9.8.3 ECDSA 223
9.8.4 Метод Рабина 223
9.9 Атака на цифровую подпись 223
9.9.1 Промежуточная атака 223
9.9.2 Атака на однонаправленную функцию 224
9.9.3 Используйте цифровую подпись, чтобы атаковать пароль открытого ключа 224
9.9.4 Потенциальная подделка 225
9.9.5 Другие атаки 226
9.10 Сравнение различных паролей технологии 226
9.10.1 Код сертификации сообщений и цифровая подпись 226
9.10.2 Система смешанных паролей и подписанная подпись на значение диссипации 227
9.11 Цифровая подпись не может решить проблему 227
9.12 Эта глава - резюме 227
9.13 Ответ на небольшой тест 228
Глава 10 Сертификат—— добавить цифровую подпись 229 в открытый ключ
10.1 Содержание этой главы 230
10.2 Сертификат 230
10.2.1 Что такое сертификат 230
10.2.2 Сценарий приложения сертификата 230
10.3 Фактическое создание сертификата 233
10.3.1 Digital ID Бесплатная пробная служба 233
10.3.2 Сертификат генерации 233
10.3.3 Сертификат отображения 234
10.3.4 Стандартная спецификация сертификата 236
10.4 Инфраструктура открытого ключа (PKI) 237
10.4.1 Что такое инфраструктура общедоступного ключа 237
10.4.2 Элемент композиции PKI 238
10.4.3 Работа агентства по сертификации 240
10.4.4 Иерархическая структура сертификата 241
10.4.5 Различные PKI 242
10.5 Атака на сертификат 243
10.5.1 Атака перед регистрацией открытого ключа 244
10.5.2 Зарегистрируйте аналогичное имя для атаки 245
10.5.3 Кража личного ключа агентства по сертификации для атаки 245
10.5.4 Злоумышленник замаскирован под агентство по сертификации за атаку 246
10.5.5 Diamond CRL пустая атака (1) 246
10.5.6 ОБРАЩЕНИЕ КРЛ.
10.5.7 Superfish 248
10.6 о Q Q Q&249
10.6.1 Зачем вам сертификат 249
10.6.2 Является ли безопаснее сертифицировать свой собственный метод? 250
10.6.3 Почему, по вашему мнению, Агентство по сертификации 251
10.7 Резюме этой главы 252
10.8 Ответ на небольшой тест 253
Часть 3 Ключ, случайное число и технология применения 255
Глава 11 Ключ—— Секретная сущность 257
11.1 Содержание этой главы этой главы 258
11.2 Что такое ключ 258
11.2.1 Ключ - огромное число 258
11.2.2 Ключ и яркий текст эквивалентны 260
11.2.3 Алгоритм пароля и ключ 260
11.3 Различные ключи 260
11.3.1 Ключ к ключу и пароль открытого ключа симметричного пароля 260
11.3.2 Ключи кода сертификации сообщения и ключ к цифровой подписи 261
11.3.3 Для обеспечения конфиденциальных ключей и ключа 262 для аутентификации 262
11.3.4 Ключ сеанса и основной ключ 263
11.3.5 Ключ для зашифрованного контента и ключ для ключа шифрования 264
11.4 Управление ключами 264
11.4.1 Сгенерировать ключ 264
11.4.2 Ключ доставки 265
11.4.3 Ключ обновления 265
11.4.4 Сохраните ключ 266
11.4.5 Тупанный ключ 267
11,5 Обмен ключами Диффи-Хеллмана 268
11.5.1 Что такое обмен ключами Diffie-Hellman 268
11.5.2.
11.5.3 Ева может рассчитать ключ 270
11.5.4 Значение генерации юаней 271
11.5.5 Специальная практика 272
11.5.6 Овальная кривая диффи-Хеллман обмен 273
11.6 Пароль пароль (PBE) 274
11.6.1 Что такое пароль пароль 274
11.6.2 шифрование PBE 275
11.6.3 Decryption 276 PBE 276
11.6.4 Роль соли 277
11.6.5 Роль пароля 279
11.6.6 Улучшить PBE 279, растягиваясь
11.7 Как генерировать безопасный пароль 279
11.7.1 Используйте информацию 280, которая может быть известна только на вас.
11.7.2 Используйте несколько разных паролей для использования 280
11.7.3 Эффективное использование примечаний 281
11.7.4 Понять ограничения пароля 281
11.7.5 Используйте инструменты генерации пароля и управления 282
11.8 Резюме этой главы 282
11.9 Ответ на небольшой тест 283
Глава 12 Случайное число—— непредсказуемый источник 285
12.1 Магазин слесаря мула 286
12.2 Контент, изученный в этой главе 286
12.3 Используйте технологию случайных паролей 286
12.4 Случайное число 287
12.4.1 Классификация природы случайных чисел 287
12.4.2 Ранборируемость 288
12.4.3 непредсказуемость 289
12.4.4 неудобно 289
12,5 Псевдо -Рандомер Генератор 291
12.6 Конкретный псевдо -Random Generator 292
12.6.1 беспорядок 293
12.6.2 Линейный метод 293 Тонгию 293
12.6.3 Однонаправленные акции 296
12.6.4 Метод кода 298
12.6.5 ANSI X9.17 300
12.6.6 Другие алгоритмы 302
12.7 Атака на генератор псевдо -рода генератор 303
12.7.1 Атака на семена 303
12.7.2 атаковать пул случайных чисел 303
12.8 Резюме этой главы 304
12.9 Ответ на небольшой тест 304
Глава 13 PGP—— идеальное сочетание технологии паролей 307
13.1 Содержание этой главы этой главы 308
13.2 Введение в PGP 308
13.2.1 Что такое PGP 308
13.2.2 о OpenPGP 309
13.2.3 О ГНУ конфиденциальность охрана 309
13.2.4 Функция PGP 310
13.3 Сгенерировать пару клавиш 311
13.4 Шифрование и дешифрование 314
13.4.1 Шифрование 314
13.4.2 Дешиптация 316
13.5 Генерация и проверка цифровая подпись 319
13.5.1 Цифровая подпись 319
13.5.2 Проверка цифровая подпись 321
13.6 Сгенерировать цифровые подписи и шифрование, расшифровки и проверка цифровой подписи 324
13.6.1 Цифровые подписи и шифрование 324
13.6.2 расшифровывает и проверяет цифровую подпись 324
13.7 Трастовая сеть 328
13.7.1 Легитимность открытого ключа 328
13.7.2 Сцена 1: Подтверждение через вашу собственную цифровую подпись 328
13.7.3 Сцена 2: Подтвердите количество людей, которые полностью доверяли людям 329
13.7.4 Сценарий 3: Подтвердите цифровую подпись нескольких людей, которые имеют ограниченный доверие 330
13.7.5 Легитимность открытого ключа отличается от доверия владельца 331
13.7.6 Уровень доверия владельца составляет 331, который варьируется от человека к человеку
13.8 Резюме этой главы 333
13.9 Ответ на небольшой тест 333
Глава 14 SSL/TLS—— для более безопасной связи 335
14.1 Содержание этой главы 336
14.2 Что такое SSL/TLS 336
14.2.1 Алиса, чтобы купить книги в книжном магазине Боба 336
14.2.2 Клиент и сервер 337
14.2.3 Carry HTTP 338 с SSL/TLS
14.2.4 Работа SSL/TLS 339
14.2.5 SSL/TLS также может защитить другие протоколы 340
14.2.6 Комплект пароля 340
14.2.7 Разница между SSL и TLS 341
14.3 Используйте SSL/TLS для общения 341
14.3.1 Иерархический протокол 341
14.3.2 1 Протокол записи TLS 343
14.3.3 2-1 Соглашение о рукопожатии 344
14.3.4 2-2 Спецификации пароля Изменить протокол 350
14.3.5 2-3 Соглашение о предупреждении 351
14.3.6 2-4 Протокол данных приложения 351
14.3.7 Основной пароль 351
14.8 Технология паролей, используемая в TLS, суммирована 353
14.4 Атака на SSL/TLS 353
14.4.1 Атака на каждую технологию пароля 353
14.4.2 Уязвимость OpenSSL уязвимость 353
14.4.3 SSL 3.0 Уязвимость и атака пуделя 354
14.4.4 Управление экспортом продукта Freak Attack и пароля 354
14.4.5 Атака на генератор псевдо -рода генератор 355
14.4.6 Используйте разницу во времени сертификата для атаки 355
14.5 Меры предосторожности пользователей SSL/TLS 356
14.5.1 Не понимайте значения сертификата 356
14.5.2 Данные перед паролем общения незащищен 356
14.5.3 Данные после пароля общения незащищен 356
14.6 Резюме этой главы 357
14.7 Ответ на небольшой тест 357
ГЛАВА 15 ТЕХНОЛОГИЯ ИСКУССТВА И НАСТОЯЩИЕ Общество—— мы живем в несовершенной безопасности 359
15.1 Содержание этой главы 360
15.2 Кодовая технология Резюме 360
15.2.1 Cryptoist's Toolbox 360
15.2.2 Пароль и сертификация 362
15.2.3 Framework of Code Technology 362
15.2.4 Кодовая технология и технология сжатия 362
15.3 Виртуальная валюта—— Биткойн 365
15.3.1 Что такое Биткойн 365
15.3.2 P2P Network 366
15.3.3 Адрес 366
15.3.4 кошелек 367
15.3.5 Блокчейн 367
15.3.6 Добавление блоков 368
15.3.7 Торговля 369
15.3.8 Mining 369
15.3.9 Подтвердите 370
15.3.10 Аноним 371
15.3.11 Значение доверия 371
15.3.12 Сводка биткойнов 372
15.4. Получение идеальной технологии пароля 372
15.4.1 Квантовый пароль 373
15.4.2 Квантовой компьютер 374
15.4.3 Какую технологию взять на себя инициативу при входе в практическую область 374
15.5 Только идеальный пароль, без идеального человека 375
15.5.1 Теория идеальна, реальность жестокая 375
15.5.2 Защита должна быть плавной, и атака должна прорваться только через 375
15.5.3 Пример атаки 1: Электронная почта с шифрованием PGP 376
15.5.4 Пример атаки 2: Номер кредитной карты 377 с шифрованием SSL/TLS
15.6 Эта глава является резюме 379
Приложение код овального кабеля
Комплексный тест пароля технологии 381
Приложение A Oval Curve пароль 382
Приложение B Пароль технологии Комплексный тест 392
Ссылки 401
Эта книга подробно объясняет в форме написания текста6Наиболее важная технология пароля: симметричный пароль, пароль открытого ключа, одна функция рассеяния, код аутентификации сообщений, цифровая подпись и генератор номеров псевдо -рандома.
Первый1Часть исторической революции, симметричного пароля и режима группового пароля технологии пароля (включаяECB,CBC,CFB,OFB,CTR), Открытый ключ, гибридная система паролей.Первый2Некоторые сосредоточены на сертификационном контенте, включении однонаправленных расширенных функций, кодов аутентификации сообщений, цифровых подписей, сертификатов и т. Д.Первый3Часть ключа, случайное число,PGP,SSL/TLSИ применение технологии паролей в реальной жизни.
Jiecheng Hao (Hiroshi Yuki)
Родиться в1963В этом году старшие японские технические писатели и программисты.В области языка программирования, шаблонов дизайна, математики, технологии шифрования и т. Д. Было написано много популярных входных книг.Шедевры включают серию «Математическая девушка», «Математика программистов» и так далее.
Веб -сайт автора:http://www.hyuki.com/
Полное обновление лучших книг!Новые пароли овальной кривой, биткойн и другой контент резки!
Старая версия категории компьютерной безопасности Amazon
Премия Ассоциации японской математики, лауреат премии «Математика программиста» и «Математическая девушка»Jiecheng - тяжелый шедевр!
Лучшая криптография в истории!
Первый3Версия полностью пересмотрена, а контент более режущий
Первый3Версия была значительно обновлена и контентPOODLEатака,&Ldquo; сердечное кровотечение” уязвимость,Superfishсобытие,SHA-3соревнование,Keccak, Сертифицированное шифрование, пароль кривой эллипса, биткойн и другой новый контент.
Отказ от сложных математических формул и теории Ганбы
Нет необходимости программировать основу, и это действительно легко понять!
Комплексное покрытие технологии современного пароля
Симметричные пароли, пароли открытых ключей, одно -часные функции рассеяния, код аутентификации сообщений, цифровая подпись, псевдо -рогрендомерное генератор, квантовый пароль, квантовый компьютер, одна сеть исчерпана.