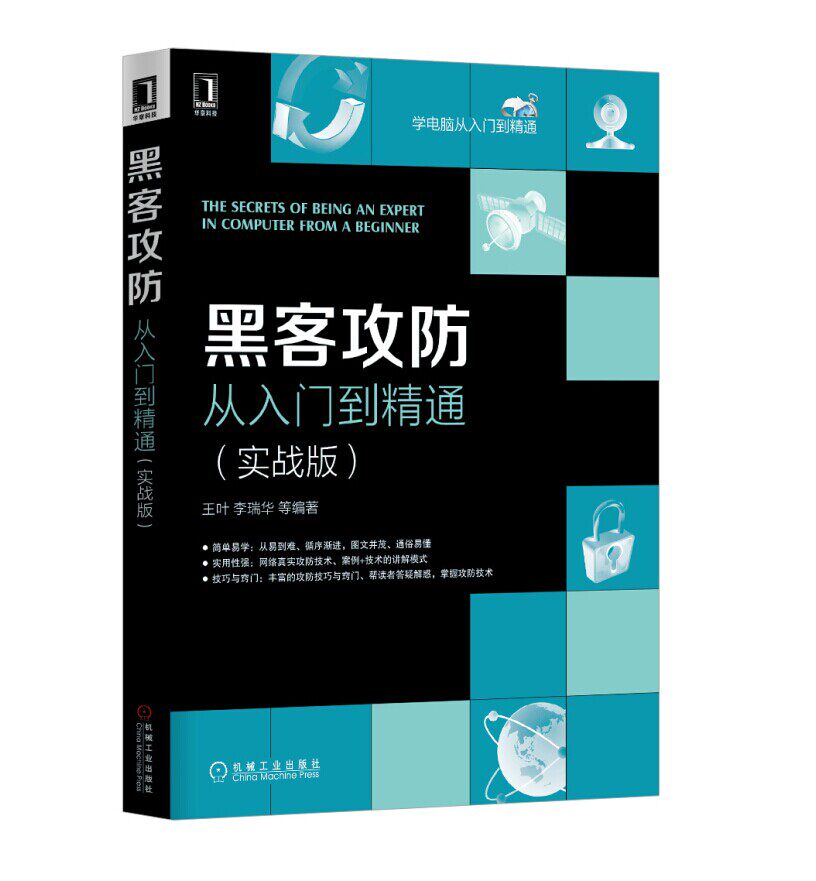
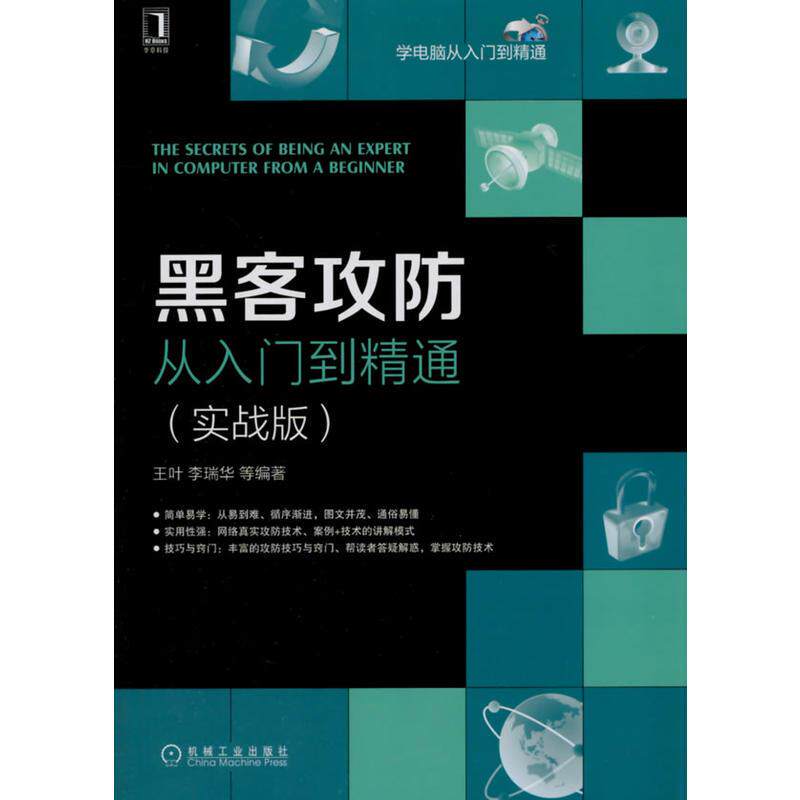
3803954 | Подлинная бесплатная доставка [книга] Spot Hacking and Defense от входа до опытной (фактической версии) Wang Ye

Цена: 1 247руб. (¥59)
Артикул: 39793550271
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товараПродавец:奥维博世图书专营店
Адрес:Пекин
Рейтинг:
Всего отзывов:0
Положительных:0
Добавить в корзину
Другие товары этого продавца

¥109.22 308руб.
¥ 26.5 25.3535руб.
¥54.41 150руб.
¥591 247руб.

 |
Книги, продаваемые в этом магазине, являются настоящими книгами
1671445308

| Заголовок: | [Подлинное] хакерское оскорбительное и оборонительное от входа к опытному (фактическая версия) | 3803954 |
| Цена книги: | 59 Юань |
| Автор книги: | Wang ye; li ruihua |
| Издательство: | Машиностроительная промышленность Пресса |
| Дата публикации: | 2014/7/1 0:00:00 |
| Номер ISBN: | 9787111468738 |
| формат: | 16 |
| Количество страниц: | 346 |
| Издание: | 1-1 |
| Введение в контент |
| «Наступление и защита от Matrix от ввода до мастерства (фактическая версия)» сосредоточен на технологиях взлома и обороны. В основном он вводит хакер, сканирование и обнюхивание информации, уязвимостей системы, вирусов, вторжения троянов и профилактики, технологии дистанционного управления, шифрования. Благодаря технологии дешифрования, онлайн -обмана и предотвращению безопасности, стратегии наступления и оборонительной и защитной учетной записи QQ, резервного копирования и восстановления и восстановления данных, очистки программного обеспечения шпиона и очистки системы и общих инструментов защиты сети.Эта книга стремится четко объяснить читателям на простом и четком языке и позволяет пользователям понимать систему хакерских и защитных технологий, чтобы лучше предотвратить атаки хакеров. Содержание «преступления и защиты и защиты Matrix от входа до мастерства (фактическая версия)» легко понять от простых до сложных, шага -шага, графики и текста, и легко понять, подходит для чтения энтузиастов онлайн и компьютера обслуживающий персонал. |
| Каталог |
| «Наступательная и оборонительная и оборонительная защита Matrix от ввода до мастерства (фактическая версия)» Предисловие Глава 1 Знайте хакера с нуля / 1 1.1 Знайте хакера / 2 1.1.1 Белая шляпа, серая шляпа и черная шляпа Хакер / 2 1.1.2 Хакер, красный гость, голубые гость и хакер / 2 1.2 Знайте IP -адрес 1.2.1 Обзор IP -адреса / 2 1.2.2 Классификация IP -адреса / 3 1.3 Знание портов 1.3.1 Классификация портов / 5 1.3.2 Просмотр порта / 6 1.3.3 Открыть и закрыть порт / 7 1.3.4 ограниченный порт / 10 1.4 Часто термины и команды / 15 1.4.1 Общие условия хакеров / 15 1.4.2 Команда Ping физической сети / 17 1.4.3 Просмотреть сеть подключения команды NetStat / 19 1.4.4 Чистая команда рабочей группы и домена / 21 1.4.5 23 Команда Telnet Login Telnet / 24 1.4.6 Протокол передачи FTP Command / 25 1.4.7 Просмотреть команду ipconfig конфигурации сети / 25 1.5 Создайте виртуальную тестовую среду на компьютере / 26 1.5.1 Установить виртуальную машину VMware / 26 1.5.2 Настройте установленную виртуальную машину VMware / 28 1.5.3 Установите виртуальную операционную систему / 30 1.5.4 Установка инструментов VMware / 31 ГЛАВА 2 Сканирование информации и нюхания / 33 2.1 Реализация и профилактика сканирования / 34 2.1.1 Определить цель сканирования / 34 2.1.2 Служба сканирования и порт / 37 2.1.3 Freeportscanner и Scanport и другие общие инструменты сканирования / 39 2.1.4 Сканер x-Scan Проверьте скрытые опасности этой машины / 41 2.1.5 Используйте сканер SSS для реализации сканирования / 46 2.1.6 Используйте ProtectX для достижения контратаки и отслеживания сканирования / 49 2.2 Реализация и предотвращение нюхания / 52 2.2.1 Classic Snock Iris / 52 2.2.2 Катал веб -содержания веб -детектива IFEI / 54 2.2.3 Используйте аудио -визумный детектив Sniff онлайн -видео -адрес / 56 2.3 Используйте инструменты для реализации мониторинга сети / 60 2.3.1 Используйте Lansee для мониторинга компьютера LAN / 60 2.3.2 Используйте сотрудников по обеспечению соблюдения сети для реализации мониторинга сети / 62 2.3.3 Используйте Real Spy Monitor для мониторинга сети / 68 Глава 3 Системная уязвимость вторжения и профилактика / 72 3.1 Основные знания об уязвимости системы / 73 3.1.1 Обзор уязвимости системы / 73 3.1.2 Windows XP и Windows 7 Systems Общие уязвимости / 73 3.2 Процесс вторжения системы Windows Server / 76 3.2.1 Процесс вторжения на Windows Server / 77 3.2.2 NetBios уязвимость и защита / 78 3.3 Domcrpc Toolflow Tool / 82 3.3.1 Domcrpc Описание уязвимости / 82 3.3.2 Domcomrpc Invasion в фактическую бою / 84 3.3.3 Метод профилактики DCOMRPC / 85 3.4 Используйте уязвимость системы обнаружения MBSA / 87 3.4.1 Настройки установки MBSA / 87 3.4.2 Обнаружение одиночного компьютера / 88 3.4.3 Обнаружение нескольких компьютеров / 90 3.5 Используйте обновление Windows для восстановления уязвимости системы / 90 Глава 4 Вторжение вируса и защита / 92 4.1 Знание вируса входа / 93 4.1.1 Особенности компьютерного вируса / 93 4.1.2 Основная структура вируса / 93 4.1.3 Рабочий процесс вируса / 94 4.2 Сделайте простой вирус / 95 4.2.1 Сделать вирус перезапуска / 95 4.2.2 Сделать вирус диска U / 98 4.3 VBS -код генерирует вирус / 100 4.3.1 Генератор вирусов сценария VBS / 100 4.3.2 VBS Script Virus Brush QQ Screen / 102 4.4 Профилактика телесного вируса и почтового вируса / 103 4.4.1 Метод суждения макровирусов / 103 4.4.2 Профилактика и прозрачный макро вирус / 104 4.4.3 Комплексный вирус электронной почты обороны / 105 4.5 Комплексная профилактика сетевых червей / 106 4.5.1 Пример анализа вируса сетевого червя / 106 4.5.2 Комплексная профилактика вируса кибер -червя / 107 4.6 Используйте антивирусное программное обеспечение / 108 4.6.1 Используйте NOD32, чтобы убить вирус / 108 4.6.2 Программное обеспечение для промывки 2013/110 4.6.3 БЕСПЛАТНЫЙ специальный брандмауэр Zonealam / 113 Глава 5 Троянское вторжение и защита / 114 5.1 Знайте троян / 115 5.1.1 Процесс разработки троянских лошадей / 115 5.1.2 Композиция трояна / 115 5.1.3 Классификация Трояна / 116 5.2 Камуфляж и поколение троянских лошадей / 117 5.2.1 Камуфляж троянских лошадей / 117 5.2.2 Используйте пакеты файлов / 118 5.2.3 Троян / 121 Троян / 121 5.2.4 Сделать CHM Trojan / 123 5.3 Троянская раковина и обстрел / 125 5.3.1 Используйте Aspack, чтобы добавить Shell / 126 5.3.2 Используйте программу Beidou для сжатия Trojan Server несколько раз / 127 5.3.3 Используйте PE-Scan, чтобы определить, был ли троян добавлен / 128 5.3.4 Используйте Unaspack, чтобы сделать обстрел / 129 5.4 Использование программного обеспечения для удаления троян / 130 5.4.1 Используйте троян, чтобы очистить эксперта, чтобы очистить троян / 130 5.4.2 Используйте троян для очистки трояна / 133 5.4.3 в&Ldquo; Windows Process Manager” процесс управления Китаем / 137 Глава 6 Технология тестирования вторжения / 139 6.1 Обзор тестирования вторжения / 140 6.2 Система обнаружения инвазии на основе сети / 140 6.2.1 ОБЗОВАЯ ОБЛОЖЕНИЯ И СЕТИРОВАННЫЙ МОНИТОР / 141 6.2.2 Back Olfactory и Mixed Mode / 141 6.2.3 Обнаружение инвазии на основе сети / 141 6.3 Система обнаружения вторжения хоста / 142 6.4 Система обнаружения вторжения на основе уязвимости / 143 6.4.1 Используйте ликер для выполнения сканирования пакетного хоста / 143 6.4.2 Используйте ликер для выполнения указанных уязвимостей сканировать / 146 6.5 сакэ его системы тестирования вторжения / 147 6.6 Система обнаружения вторжения фырков / 151 6.6.1 Snort System Composition / 151 6.6.2 Введение команды Snort / 151 6.6.3 Рабочий режим Snort / 153 Глава 7 Агент и журнал Clear Technology / 155 7.1 Использование программного обеспечения прокси -сервера / 156 7.1.1 Используйте охотник агента, чтобы найти агента / 156 7.1.2 Установить динамический прокси / 160 с SockScap32 7.1.3 Предотвращение атаки агента удаленного трамплина / 163 7.2 Очистите файл журнала / 165 7.2.1 Ручная очистка журнала сервера / 165 7.2.2 Используйте пакетную обработку для очистки журналов удаленного хоста / 167 7.2.3 Используйте инструмент для очистки, чтобы очистить журнал / 167 Глава 8 Технология дистанционного управления / 170 8.1 ЗНАЕТ РАБОТЫЕ ДЕВАРНЫЕ / 171 8.1.1 История разработки технологий дистанционного управления / 171 8.1.2 Принцип работы дистанционного управления / 171 8.1.3 Применение дистанционного управления / 171 8.2 Удаленное подключение и помощь в удаленном рабочем столе / 172 8.2.1 Удаленное подключение на рабочем столе системы Windows 7 /172 8.2.2 Система Windows 7 удаленное отключение / 176 8.2.3 Дифференциальный удаленный рабочий стол и удаленная помощь / 177 8.3 Используйте любое из нашего программного обеспечения для дистанционного управления / 177 8.3.1 Настройте сервер / 178 8.3.2 удаленное управление через серверную программу / 179 8.4 Используйте Winshell для достижения дистанционного управления / 180 8.4.1 Настройте Winhell / 180 8.4.2 Реализуйте дистанционное управление / 182 8.5 Реализовать удаленное управление Serv-U / 184 8.5.1 Скачать и установить Serv-U / 184 8.5.2 Настройте сервер / 186 8.5.3 Настройте клиент / 188 8.6 Multi -точный контроль с Quickip / 192 8.6.1 Установите сторону сервера Quickip / 192 8.6.2 Установите клиент Quickip / 193 8.6.3 Реализуйте дистанционное управление / 193 Глава 9 Technology / 195 Technology / 195 9.1 Основные знания шифрования и дешифрования / 196 9.1.1 Знание шифрования и дешифрования / 196 9.1.2 Зашифрованная модель связи / 196 9.2 Криптинг, дешифрование / 196 из нескольких общих типов файлов 9.2.1 Шифрование и дешифрование файла сжатия RAR / 196 9.2.2 Шифрование и дешифрование мультимедийных файлов / 198 9.2.3 CD -ROM шифрование и дешифрование / 200 9.2.4 Шифрование и дешифрование файла Word / 203 9.2.5 Макро -шифрование, технология дешифрования / 205 9.2.6 Данные о шифровании файловой системы NTFS / 207 9.3 Шифрование, инструмент дешифрования / 210 9.3.1 зашифрованные эльфы / 210 9.3.2 Системная комплексная шифровая 9.3.3 экземпляр расшифровки шифрования MD5 / 215 9.3.4“ частный диск” скрыть большие файлы / 217 Глава 10 Обман сети и предотвращение безопасности / 220 10.1 Интернет -обман / 221 10.1.1 Используйте интернет -рыбалку для достижения веб -обмана / 221 10.1.2 Используйте WinarPattacker для достижения ARP Deception / 227 10.1.3 Используйте Святой веб -покровителя, чтобы реализовать DNS Deception / 229 10.2 Обман и меры предосторожности по безопасности электронной почты / 232 10.2.1 Метод обмана учетной записи почтового ящика, обычно используемый в хакерах / 232 10.2.2 Оборона по защите учетной записи электронной почты / 232 10.3 Используйте Honeypots Kfsensor для захвата хакеров / 235 10.3.1 Обзор медового бар / 235 10.3.2 Настройки Honeypot / 237 10.3.3 Temptation / 239 /239 10.4 Профилактика кибербезопасности / 239 10.4.1 Профилактика интернет -мониторинга / 239 10.4.2 Использование брандмауэра Jinshan Shell ARP / 240 10.5 Укрепление безопасности сетевых платежных инструментов / 241 10.5.1 Алипайская защита безопасности / 241 10.5.2 Защита от платежа в десять Глава 11 Атака и профилактика веб -сайта / 253 11,1 атака инъекции SQL / 254 11.1 Домен (Ming Boys) Инъективные инструменты / 254 11.1.2 AH D Инструмент инъекции / 257 11.1.3 Защита уязвимости инъекции SQL / 261 11.2 Инъекция PHP Sharp Wiron ZBSI / 263 11.3 Атака инъекции печенья / 264 11.3.1 Cookie Deception Введение / 264 11.3.2 Инструмент впрыска печенья / 266 11.4 Атака сценария Cross -site / 267 11.4.1. 11.4.2 Использование уязвимостей Cross -SAITE / 270 11.4.3 Меры по профилактике для уязвимостей Cross -sites / 274 Глава 12 QQ Account Account Applaint и Sehenge Strategy / 276 12.1“ QQ простая кража” украсть пароль QQ / 277 12.1.1 Экспозиция номера QQ / 277 12.1.2 Профилактика“ QQ простая кража” / 278 12.2 онлайн -трещин QQ номер / 279 12.2.1 онлайн -трещин QQ номер / 279 12.2.2 QQExplorer Online Cracking and Prevention / 279 12.3 Используйте пароль для мониторинга внутреннего призрака / 280 12.3.1“ прослушитель кода” 12.3.2 Найдите это“ под прикрытием” отказ контролировать / 281 12.4 Защитите пароль QQ и записи чата / 281 12.4.1 Регулярно изменять пароль QQ / 281 12.4.2 Подать заявку на QQ Secret / 282 12.4.3 Обычное просмотр записей чата / 284 12.4.4 Зашифрованная запись чата / 284 Глава 13 Резервное копирование и восстановление систем и данных / 286 13.1 Резервное копирование и восстановление операционной системы / 287 13.1.1 Используйте систему резервного копирования и восстановления точки восстановления / 287 13.1.2 Используйте систему резервного копирования и сокращения призраков / 289 13.2 Резервное копирование и восстановление пользовательских данных / 294 13.2.1 Используйте драйвер эльфов и восстановить драйвер / 294 13.2.2 Фавориты резервного копирования и восстановления браузера / 295 13.2.3 Резервное копирование и восстановление записи чата QQ / 298 13.2.4 Резервное копирование и восстановление QQ Custom Emoticons / 300 13.3 Используйте инструмент восстановления для восстановления удаленных данных по ошибке / 304 13.3.1 Используйте Recuva для восстановления данных / 304 13.3.2 Используйте FinalData для восстановления данных / 308 13.3.3 Используйте FinalRecovery для восстановления данных / 312 Глава 14 Очистка и очистка системы шпионского программного обеспечения / 316 14.1 Оформление программного обеспечения Rogue / 317 14.1.1 Очистить плагин браузера -ин / 317 14.1.2 Профилактика программного обеспечения Rogue / 319 14.1.3 Эксперт по оформлению системы Jinshan Clear Clois Diouce Software / 322 14.2 Фактическая борьба за защиту программного обеспечения / 323 14.2.1 Обзор защиты программного обеспечения Spy / 323 14.2.2 Используйте Spy Sweeper, чтобы удалить шпионское программное обеспечение / 324 14.2.3 Возьмите шпион через просмотр событий / 326 14.2.4 Microsoft Anty -Spy Expert Expert Process / 331 14.2.5 Используйте охранник 360 для защиты компьютера / 332 14.3 Общие инструменты защиты безопасности / 335 14.3.1 Ad-AWAR 14.3.2 Browser похитил hejackthis / 338 14.3.3 NUO DUN STELINE SEGINE Security Special Police / 341 |

1671445308