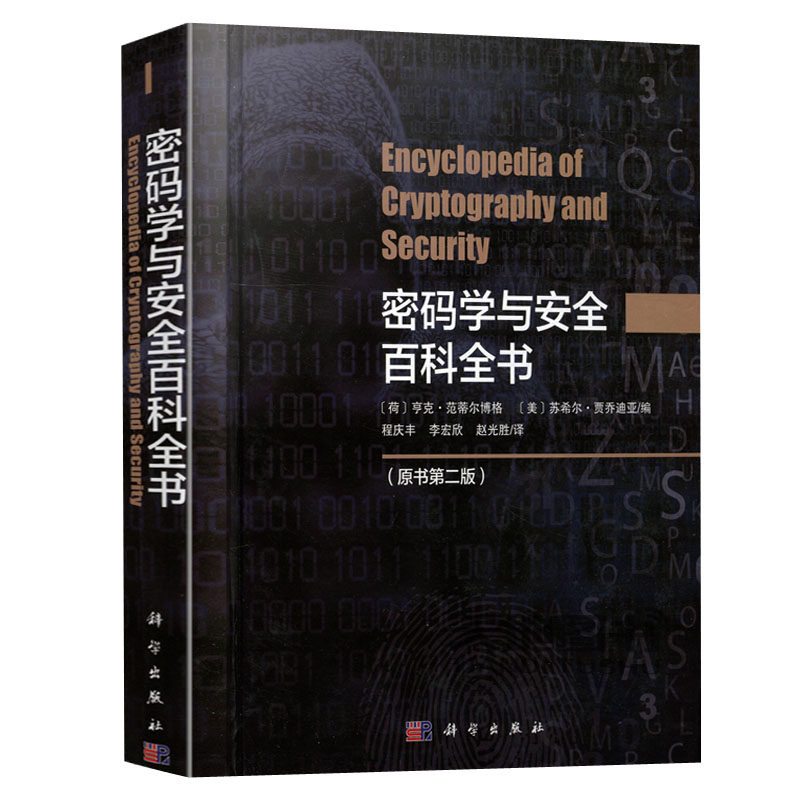
Криптография и энциклопедия безопасности, оригинальная книга оригинальной книги 2 2 издания китайской версии китайской версии Heke Fantel Pogg, составившей криптографию биометрической технологии.
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара




Название: Отдел криптологии и безопасности
Цена: 399,00 Юань
Автор: (голландский) Хенгке·Редактор Ван Тирг Пог и другие;
Пресса: Science Press
Дата публикации: 2018/6/29
ISBN: 9787030323767
Количество слов:
Номер страницы:
Издание:
Переплет: Твердый переплет.
Открыто: 16
Товарный вес:

Внедрения нет.

Каталог
Переводчик
II предисловие
Первое издание Предисловие
A 1
A5/1 1
Контроль доступа (контроль доступа) 2
Контроль доступа с точки зрения безопасности ОС из угла безопасности ОС 7
Список контроля доступа 9
Матрица управления доступом 12 (матрица управления доступом) 12
Стратегия контроля доступа, модель и механизм (политики управления доступом, модели и механизмы)
Правила контроля доступа (Правила контроля доступа) 14
Предел доступа (ограничение доступа) 14
Список доступа (списки доступа) 14
Матрица доступа (матрица доступа) 14
Образец доступа 16
Права доступа 19
Структура доступа 19
ACM 19
Приобретатель (Acciprr) 19
Адаптивный выбор атаки за шифер текст
Адаптивность выбора постоянного и выбора крутых эссе
Адаптивный выбор адаптивной выбранной атаки с открытым текстом 20 20) 20
Административная политика 21
Стратегия управления SQL (административная политика в SQL) 22 22
Стандарт расширенного шифрования 23 23 23
Advanced Hash Competition 23 23
Знание соперника/внешние знания (состязательные/внешние знания (конфиденциальность в присутствии)) 23 23
Рекламный заглушка -ин (рекламный ПО) 26
AES 26
Совокупная подпись 26
Соревнование AHS/SHA-3 (конкурс AHS/SHA-3) 27
Шифрование Альберти (шифрование Альберти) 29
Алгебраический иммунитет логических функций 30
Алгебраическое число поля 31
Алгоритмическая сложность атаки 31 31 31 31
Алгоритм DOS (алгоритмический DOS) 32
Алфавит 33
Android Security Framework——Понять безопасность платформ мобильных телефонов (Android’s Security Framework – понимание безопасности платформ мобильных телефонов) 34
Аномальные бинарные кривые 37 37
Анонимность 37
Аноним в счете данных в добыче данных 38
Анонимная связь 38 38
Анонимная маршрутизация 38 38
Анонимный веб -просмотр и публикация 40 40
Антропометрическая аутентификация 41
Антропометрика 41
Антропометрия 42
Anti-Dos Cookies (Anti-Dos Cookie) 42
Стратегия антипонсирования 42
Antispam на основе репутации отправителя 42 на основе репутации отправителя
Антивирус 42
Отказ на уровне приложения 42
Применение формализованного метода обнаружения вторжения
Применение формализованных методов для веб -приложений (приложения формальных методов для безопасности веб -приложений) 45
Приложения кодов ранга 47 47
ARIA 47
Токсическая маршрутизация ARP (ARP -ядовитый маршрутизация (APR)) 48
Отравление ARP 48
ARP Spoofing 48
Асимметричная криптосистема 50
Асинхронный поток шифр 50
Атака путем суммирования по гиперкубе 50
Аттестация 51
Сертификат атрибутов (сертификация атрибутов) 51
Аутентифицированное шифрование 52 52
Аутентификация 62
Токен аутентификации 64
Аутентификация из информации, с точки зрения информации) 65
Авторизация (разрешение) 66
Разрешения 66 66
Автокорреляция 69
Аутотомические подписи 69
Доступность 69
B 71
Банк -карта 71
Алгоритм Барретта (Барретт’s Algorithm) 71
Бартер (бартер) 71
База (база) 71
Шифрование Бофорта
Модель колокола-лападула (модель конфиденциальности колокольчика-лападула) 72 72
Модель колокола лападулы (модель колокольчика) 74
Berlekamp Q-Matrix (Berlekamp Q-Matrix) 78
Berlekamp-Massey Algorithm (алгоритм Berlekamp-Massey) 79
Модель интеграции BIBA (модель целостности BIBA) 80
Biba Обязательная политика целостности 81
BIBA MODEL 81
Умножение большого числа 82
Большое число квадрат 82
Билинейные пары 82
Бинарный евклидовый алгоритм 82
Бинарная экспонентализация 84
Бинарные функции 86
Бинарный алгоритм GCD 86
Перевязывающий шаблон 86
Биномиальное распределение 86
Биометрическая аутентификация 87
Биометрическая криптосистема 90
Биометрическое шифрование 90
Биометрический слияние 98
Биотовая идентификация в виде видеонаблюдения в мониторинге видео
Этика биологической функции (биометрическая информационная этика) 98 98
Биологическая черта генерации ключей (генерация биометрических ключей) 98
Биометрические ключи 98
Биометрическое соответствие 98 98
БИОЛОГИЧЕСКАЯ ФУНКАЯ БЕЗОПАСНОСТЬ ПАСПОРОСТА (БЕЗОПАСНОСТЬ БИОМЕТРИЧЕСКИЙ ПАСПОРТ) 101 101
Оценка биометрической эффективности 101 101
Биометрическая конфиденциальность 101
Биометрическое распознавание 104 104
Качество биологического образца (качество биометрического образца) 104 104
Биометрические датчики 110
Биологические социальные обязанности (биометрическая социальная ответственность) 113 113
Оценка биттрических систем 116
Технология и безопасность биологических функций——НИОКРА
Биометрическое тестирование 127
Биометрия для криминалистики
Биотрики для управления идентификацией и областей применения (биометрия для управления идентификацией) 131
Биометрия в видео наблюдение 135 в виде видеонаблюдения
Биометрическая технология: термины и определения 138
BIOS Базовый входной вывод 142
Парадокс рождения 143
Алгоритмы черного ящика 143
Шантаж атаки 143
Слепая подпись 144
Методы ослепления 146
Групповой пароль (блокировки Ciphers) 147
Blowfish 153
BLP 154
Модель BLP (модель BLP) 154
BLS короткие цифровые подписи 154
Blum Integer 155
Генератор псевдолудочного бита псевдо-рандром Blum-Blum-Shub (псевдорарандорат Geet Blum-Blum-Shub Generator) 156
Blum-Goldwasse

Эта книга объединяет кристаллизацию результатов более чем 300 криптологов и экспертов по безопасности сети по всему миру и всесторонне представляет 50 профессиональных терминов в связанных областях, таких как криптография и сетевая безопасность.Эта книга классифицируется как письмо в порядке, и этот термин классифицируется как буква, в общей сложности 25 частей.Каждый термин делится на синонимические слова, связанные концепции, определения, фон, теории, приложения, открытые вопросы и будущие направления, а также чтение рекомендаций, и способствует читателям для полного понимания и освоения связанных с ними терминов.

«Криптология и энциклопедия безопасности (оригинальная книга 2)»: "
A5/1 - это симметричный алгоритм пароля, который используется для стандартного шифрования воздушной передачи GSM.A5/1 используется в большинстве европейских стран.
фон
Детали алгоритма А5/1 были первоначально конфиденциальными, но его технология проектирования была получена в рамках проекта от Бричено, Голберга и Вагнера в 1999 году.
теория
A5/1 - это алгоритм пароля синхронного потока, основанный на линейной реестре смещения обратной связи (LFSRS).Его ключевая длина составляет 64 бита.
Сеанс GSM передается с последовательностью 228 бит битов (114 бит на направление) на 4,6 миллисекунд.Каждый кадр отличается или рассчитывается с соотношением 228 специальных последовательностей ключей, сгенерированных генератором ключей клавиши A5/1.Первоначальное состояние генератора зависит от 64 -битного секретного ключа k (этот ключ зафиксирован во всем сеансе) и 22 -бит открытого кадра F.
Описание генератора KEY -ключа Rolling
Генератор ключей A5/1 содержит 3 LFSR с длиной 19, 22 и 23.Их характерные полиномы - x19+x5+x2+x+1, x22+x+1 и x23+x15+x2+x+1 соответственно.Для каждой передачи кадров три LFSR инициализируются до 0.Затем, когда t = 1, в 64 часа, эти LFSR начали контроль колокола, ключевую биту kt гетерогенность или бит обратной связи каждого LFSR.Во время T = 65, в 86, эти LFSR запустили контроль так же способом, но используя биты (T-64) с количеством кадров или обратной связи по обратной связи каждого регистра.Процесс инициализации показан на рисунке 1.
A5/1.
После 86 циклов генератор работает, как показано на рисунке 2.У каждого LFSR есть удар по часам: 8 -й удар - это первый LFSR, а 10 -й выстрел - второй, а третий LFSR (где обратная связь соответствует 0 -м выстрелу).В каждом временном блоке вычислите основное значение B из 3 -х битов.LFSR используется в качестве часов, равных B.Например, если эти три часа составляют (1, 0, 0), а основное значение - 0, будет использоваться второй и третий LFSR, а первое не используется.Вывод генератора дан или дан выводом этих трех LFSR.После 86 циклов инициализации 328 выходных битов были получены в соответствии с нерегулярным контролем часов, описанным ранее, из которых были выброшены первые 100 бит, а оставшиеся 228 бит были использованы в качестве клавиш катания.
A5/1.
Атака на A5/1
В литературе [4, 5] использование секретных клавиш малого размера или промежуточного статуса предлагает атаку для хранения времени на A5/1.Эти атаки требуют небольшого количества четких текстовых сеансов и очень быстро работают.Хотя огромное ожидаемое время и память в атаке, результат оптимизированного результата был достигнут в 2008 году:“TheHacker’sChoice”Ожидается, что рабочая группа рассчитает огромную таблицу поиска.Расшифрующая группа A5/1 в 2009 году также рассчитала аналогичную таблицу поиска и выпущенную в декабре того же года [8].
Экдаль и Йоханссон использовали некоторые слабые стороны ключевого процесса инициализации, чтобы привести еще одну атаку [6].Позже этот результат был улучшен Максимом, Йоханссоном и Бэббидж [7] и Барканом и Бихамом [2].Эта атака занимает от 5 до 10 секунд ярких сеансов и нескольких минут, без каких -либо существенных оценок и хранения.
……

Внедрения нет.