Видео-версия технологии сетевой безопасности-микро-класс

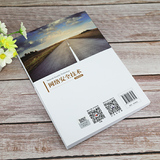
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


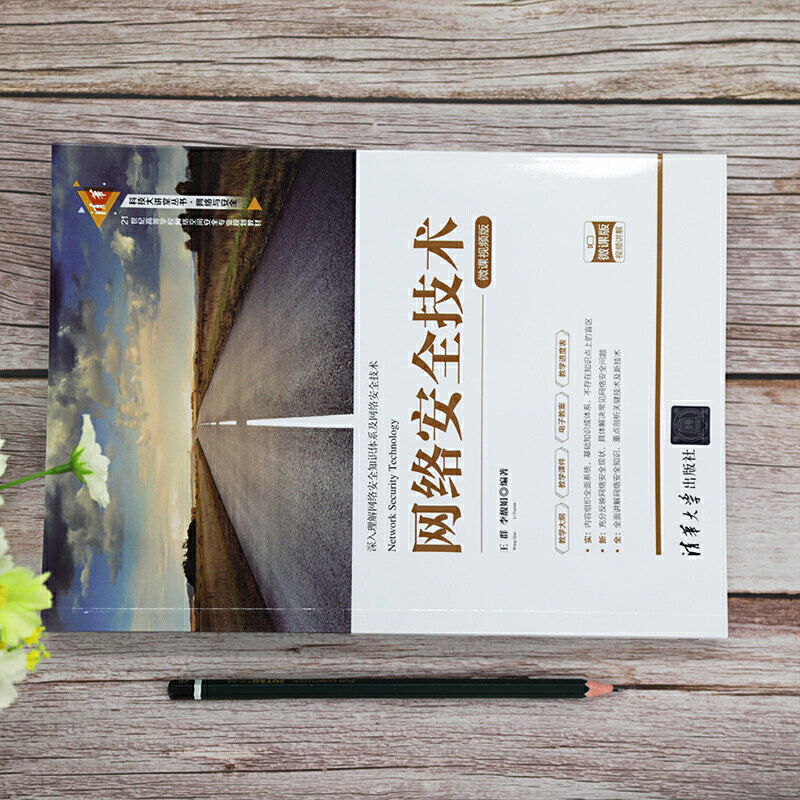

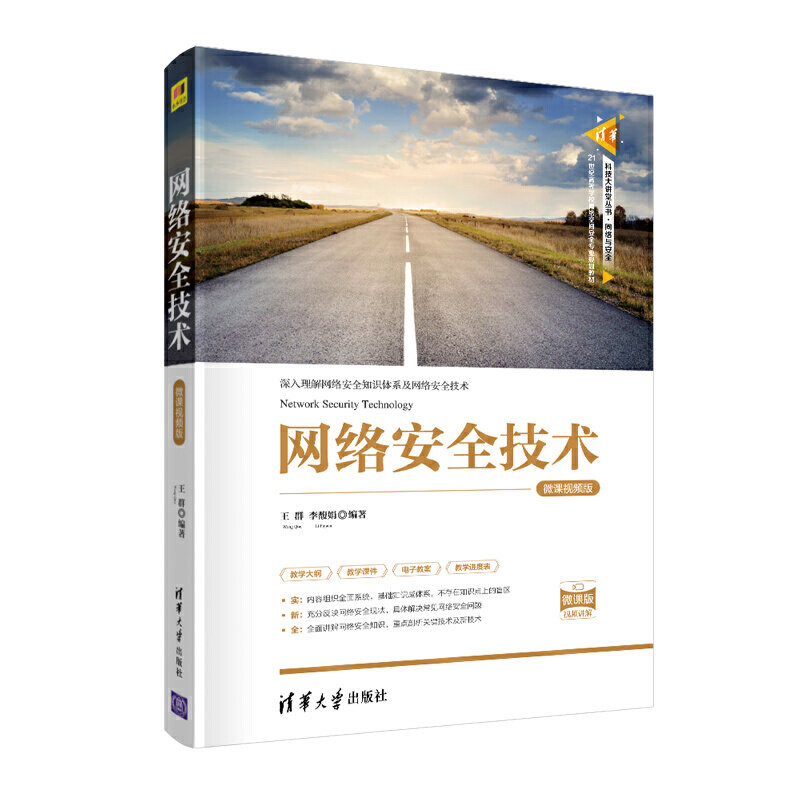
Эта книга богата поддержкой ресурсов, предоставлением учебной программы, обучению курсовым программам, электронным планам уроков, исходному коду программы, ответам на физические упражнения и график обучения.В этой книге также представлена 500-минутная микроклассовая видео.
Эта книга может использоваться в качестве профессионального учебника для студентов и аспирантов в области информационной безопасности.
Материал скачать
Глава 1 Обзор безопасности компьютерной сети
1.1 Мотивация для исследований безопасности компьютерных сети
1.1.1. Дефект дизайна самого Интернета
1.1.2 Проблемы безопасности, вызванные быстрым разработкой интернет -приложений
1.2 Информационная безопасность, безопасность сети, безопасность киберпространства
1.2.1 Информационная безопасность
1.2.2 Безопасность сети
1.2.3 Безопасность киберпространства
1.2.4 Разница между информационной безопасностью, безопасностью сети и безопасностью киберпространства
1,3 типа угроз кибербезопасности
1.3.1 Физическая угроза
1.3.2 угроза уязвимости программного обеспечения
1.3.3 Угроза личности идентификации
1.3.4 Угроза подключения к кабелю
1.3.5 Опасные угрозы процедуры
1.4 Политика безопасности и уровень безопасности
1.4.1 Политика безопасности
1.4.2 Индикаторы безопасности и уровни безопасности
1.5 Модель сетевой безопасности
1.5.1 Модель комплексной службы безопасности
1.5.2 Модель безопасности сети и доступа
*1.6 Защита уровня информационной безопасности
1.6.1 Принципы классификации и реализации защиты уровня информационной безопасности
1.6.2 Защита уровня информационной безопасности 2.0
1.7 Обычно используемые технологии управления сетью безопасности
1.7.1 Технология физической безопасности
1.7.2 Безопасная изоляция
1.7.3 Контроль доступа
1.7.4 канал шифрования
1.7.5 Технология Honeypot
1.7.6. Технология аварийного восстановления и резервного копирования
1.7.7 Управление поведением в Интернете
Упражнение 1
Глава 2 Основы криптографии сетевой безопасности
2.1 Обзор шифрования данных
2.1.1 Необходимость шифрования данных
2.1.2 Основная концепция шифрования данных
2.1.3 Симметричное шифрование и асимметричное шифрование
2.1.4 Пароль последовательности и пароль группы
2.1.5 Метод реализации сетевого шифрования
2.1.6 Программное шифрование и шифрование аппаратного обеспечения
2.2 Введение в классические пароли
2.2.1 Простая замена пароля
2.2.2. Пароль с двойным сбросом. Изменение пароля
2.2.3“” пароль
2.3 Симметричное шифрование—— пароль потока
2.3.1 Принцип работы пароля потока
2.3.2A5/1 алгоритм
2.3.3RC4 Алгоритм
2.4 Симметричное шифрование—— пароль пакета
2.4.1Feistel Структура пароля
2.4.2 Стандарт шифрования данных
2.4.3 Стандарт тройного шифрования данных
2.4.4 Стандарт расширенного шифрования
2.4.5 Другие алгоритмы пароля группы
2.5 Асимметричное шифрование
2.5.1 Обзор асимметричного шифрования
2.5.2RSA Алгоритм
2.5.3diffiehellman Key Exchange
2.5.4 Пароль овальной кривой
2.6 Цифровая подпись
2.6.1 Концепции и требования цифровой подписи
2.6.2 Использование симметричного шифрования для реализации цифровой подписи
2.6.3 Использование асимметричного шифрования для реализации цифровой подписи
2.7 Аутентификация сообщений и функция хэш
2.7.1 Концепция и текущая ситуация сертификации сообщений
2.7.2 Код сертификации сообщений
2.7.3HASH Функция
2.7.4 Общий метод реализации сертификации сообщений
2.7.5 Аннотация сообщения MD5
2.7.6 Алгоритм защищенного хеширования SHA512
2.7.7 Код сертификации сообщений на основе хеш
2.8 Управление ключами
2.8.1 Управление ключами в системах симметричного шифрования
2.8.2 Управление ключами в асимметричной системе шифрования
Упражнение 2
Глава 3 Технология и применение PKI/PMI
3,1PKI Обзор
3.1.1pki Concept
3.1.2pki и сетевая безопасность
3.1.3pki Композиция
3.2 Сертификационное агентство
3.2.1CA Концепция
3.2.2CA Композиция
3.2.3ca доверительные отношения
3.2.4 Управление ключами
3.3 Сертификат и управление
3.3.1 Концепция сертификата сертификата
3.3.2 Формат цифрового сертификата
3.3.3 Заявка на сертификат и выдача
3.3.4 Сертификат сертификата
3.3.5 Обновление сертификата
3.3.6 Тип цифрового сертификата
3.4 PMI Технология
3.4.1PMI Концепция
3.4.2PMI Композиция
3.4.3 Контроль доступа на основе ролей
3.4.4PMI Системная структура
Отношения между 3,4,5 вечера и PKI
*3.5 Протокол доступа к каталогу света
3.5.1 Служба каталога и LDAP
3.5.2 Loldap Model
3.5.3 Функциональные модули LDAP и рабочий процесс
Упражнение 3
Глава 4 Технология аутентификации идентификации
4.1 Обзор аутентификации идентификации
4.1.1 Концепция аутентификации идентичности аутентификации
4.1.2 Сертификация, разрешение и аудит
4.2 Аутентификация идентификации на основе пароля
4.2.1 Характеристики аутентификации пароля
4.2.2 Безопасность аутентификации пароля
4.2.3S/протокол ключей
4.2.4lamport Алгоритм
4.2.5 Другие проблемы в аутентификации пароля
4.3 Аутентификация идентификации на основе адреса.
4.3.1 Адрес и сертификация личности
4.3.2 Сертификация смарт -карт
4.4 Сертификация биологической характеристики идентификации
4.4.1 Концепция сертификации биологических характеристик
4.4.2 Распознавание отпечатков пальцев
4.4.3 Признание радужной оболочки
4.4.4 Признание лица
4.5 Аутентификация идентификации идентификации сертификации с нулевым знанием
4.5.1 Концепция сертификации идентификации сертификации знаний.
4.5.2 Интерактивный сертификат знаний об нулевом знании
4.5.3 НЕ -Винтрактивное доказательство нулевого знания
4.6kerberos Protocol
4.6.1kerberos Соглашение Введение
4.6.2 Композиция системы Kerberos
4.6.3KERBEROS Основной процесс аутентификации
4.7SSL -протокол
4.7.1SSL Обзор
4.7.2SSL Протокол рукоятки
4.7.3SSL Протокол записи
4.8 RADIUS Protocol
4.8.1 Функция и структура протокола терадика
4.8.2 Принцип работы радиуса
*4.9 Объединенная технология аутентификации идентификации
4.9.1 На основе аутентификации идентификации SAML 2.0
4.9.2 Аутентификация идентификации на основе OAuth 2.0
4.9.3 Аутентификация идентификации на основе OpenID
Упражнение 4
Глава 5 Безопасность протокола системы TCP/IP
5.1tcp/IP -система
5.1.1TCP/IP -система.
5.1.2TCP/Основные функции IP
5.1.3TCP/IP -примеры передачи сети
5.2 System Security TCP/IP
5.2.1 Безопасность головы
5.2.2 Безопасность для реализации протокола
5.2.3 Безопасность для проверки
5.2.4 Безопасность для трафика
5.3ARP Безопасность
5.3.1AARP Обзор
5.3.2ARP обмана
5.3.3 Профилактика обмана
5.4DHCP Безопасность
5.4.1DHCP Обзор
5.4.2DHCP Проблемы безопасности
5.4.3 Профилактика нелегальных услуг DHCP
5,5TCP Security
5.5.1TCP Обзор
5.5.2TCP Проблемы безопасности
5.5.3. Профилактика TCP SYN -наводнения в операционных системах
5,6dns Безопасность
5.6.1dns Обзор
5.6.2dns Проблемы безопасности
5.6.3.
5.6.4dns System Setterns Security
Упражнение 5
Глава 6 Злоупотребление и профилактику главы 6
6.1 Обзор вредоносного кода
6.1.1 Концепции, типы и характеристики вредоносного кода
6.1.2 Процесс эволюции и характеристики вредоносного кода
6.2 Обзор компьютерного вируса
6.2.1 Концепция компьютерного вируса
6.2.2 Особенности компьютерного вируса
6.2.3 Классификация компьютерного вируса
6.2.4 Процесс эволюции компьютерного вируса
6.3 Метод удаления и профилактики червей
6.3.1 Концепция и характеристики червей
6.3.2 Классификация и основная инфекция червей
6.3.3 Производительность после системной инфекции червей
6.3.4 Профилактика червей
6.4 Ясность и профилактика вируса сценария
6.4.1 Характеристики сценария
6.4.2 Особенности вируса сценария
6.4.3 Профилактика вируса сценария
6.5 Метод удаления и профилактики троянских лошадей
6.5.1 Характеристики и типы троянских лошадей
6.5.2 Скрытый метод троянских лошадей
6.5.3. Запуск и проявление после имплантации троянов в систему
6.5.4 Профилактика троянской лошади
6.5.5 Вирус, червь и троян
6.6 Методы шпионского программного обеспечения и профилактики
6.6.1 Концепция программного обеспечения для шпиона
6.6.2 Вторжение в программное обеспечение для шпиона
6.6.3 Профилактика программного обеспечения для шпиона
6.6.4 Программное обеспечение встроенных рекламных объявлений
*6.7 вымогателей
6.7.1 Концепция и характеристики вымогателей
6.7.2 Разработка вымогателей и введение в типичные вымогатели
6.7.3 Метод профилактики вымогателей
Упражнение 6
Глава 7 Атака и профилактика сети
7.1 Обзор Webage
7.1.1 Концепция вторжения сети и атаки
7.1.2 отклонить атаку обслуживания
7.1.3 Используйте атаку типа
7.1.4 Атака типа сбора информации
7.1.5 Фальшивая новостная атака
7.1.6 Script и Activex Attack
7.2DOS и DDOS Атаки и профилактика
7.2.1 Концепция атаки
7.2.2 Концепция атаки
7.2.3 Используйте атаку и профилактику дефектов программного обеспечения
7.2.4 Используйте брандмауэр, чтобы предотвратить атаку DOS/DDOS
7,3DID Технология и применение
7.3.1ID Concept
7.3.2slise Классификация
7.3.3IDS Сбор информации
7.3.4IDS Анализ информации
7.3.5IDS Основная технология реализации
7.3.6IDS Анализ экземпляра развертывания
7.3.7ID Характеристики
7,4IPS Technology and Application
7.4.1 концепция
7.4.2sslification
7.4.3. Разработка
*7.5 Сканирование уязвимости
7.5.1 Концепция сканирования уязвимости
7.5.2 Шаги и классификация сканирования уязвимости
7.5.3 Система сканирования уязвимости
Упражнение 7
Глава 8 Технология и применение брандмауэра
8.1 Обзор технологии брандмауэра
8.1.1 Концепция, основная функция и принцип работы брандмауэра
8.1.2 Основные критерии для брандмауэров
8.2 Применение брандмауэра
8.2.1 Применение брандмауэра в сети
8.2.2 Ограничение подачи брандмауэра
8.3 Основные виды брандмауэра
8.3.1 Пакет, чтобы фильтровать брандмауэр
8.3.2 Прокси -брандмауэр
8.3.3 Обнаружение статуса брандмауэр
8.3.4 Распределенный брандмауэр
8.4 Технология личного брандмауэра
8.4.1 Обзор личного брандмауэра
8.4.2 Основная функция брандмауэра
8.4.3 Основные технологии личного брандмауэра
8.4.4 Статус и развитие брандмауэра личного брандмауэра
*8.5Web применить брандмауэр
8.5.1 Обзор безопасности веб -приложений
8.5.2 Ограничения традиционных продуктов безопасности сети
8.5.3Web Приложение Технология брандмауэра
8.5.4web применение заявления на брандмауэр
*8.6 Осведомленность о ситуации с сетью
8.6.1 Фон создания ситуации с безопасностью сети
8.6.2 Концепция осознания ситуации с безопасностью сети
8.6.3
8.6.4 Метод реализации ситуации с безопасностью сети
Упражнение 8
Глава 9 VPN Technology and Application
9.1VPN Обзор технологии
9.1.1VPN Концепция
9.1.2 Основные типы и приложения VPPN
9.1.3VPN Технология реализации
9.1.4VPN Характеристики применения
9.2VPN Tunnel Technology
Концепция туннеля 9.2.1VPN
9.2.2 Основные типы туннелей
9.3 Реализуйте второй протокол туннеля VPN
9.3.1PPTP
9.3.2L2F
9.3.3L2TP
9.4 Реализуйте протокол туннеля третьего уровня VPN
9.4.1GRE
9.4.2IPSec
9.5VPN Технология реализации
*9.5.1MPLS VPN
9.5.2SSL VPN
Упражнение 9
*Глава 10 Технология безопасности пограничной сети
10.1 Доверенный расчет
10.1.1 Обзор проблемных расчетов
10.1.2 доверие
10.1.3 Цепочка доверия
10.1.4 Система ключей и сертификатов
10.1.5 Доверенный модуль платформы и доверенная вычислительная платформа
10.2 Безопасность больших данных
10.2.1 Обзор больших данных
10.2.2 Ключевая технология больших данных
10.2.3 Задача безопасности больших данных
10.2.4 Технология безопасности больших данных
10.3 Интернет вещей безопасности
10.3.1 Обзор Интернета вещей
10.3.2 Структура Интернета вещей
10.3.3 Проблемы безопасности Интернета вещей
10.3.4 Технология безопасности IoT
10.4 Технология блокчейна
10.4.1 Обзор технологии блокчейна
10.4.2 Инфраструктура блокчейна
10.4.3 Структура данных блокчейна
10.4.4 Blockchain Network
10.4.5 Механизм консенсуса блокчейна
10.4.6 Умный контракт
10.5 Dark Network
10.5.1 Обзор темной сети
10.5.2.
10.5.3 Луковой маршрут
Упражнение 10
Рекомендации
......«Технология безопасности компьютерной сети» была выбрана в качестве высококачественного учебника в провинции Цзянсу.«Технология безопасности компьютерной сети» (2 -е издание) основана на * версии и постоянно улучшается, отражая характеристики реальности (подробное объяснение базовых знаний), новые (точки знания отражают текущее состояние сетевой безопасности) и полного (комплексная система контента).Эта книга разделена на 10 глав, а ее основное содержимое включает в себя основы безопасности компьютерных сети, основы криптографии безопасности сети, технологии и применения PKI/PMI, технологии аутентификации идентификации, атаки протокола, а также архитектуру TCP/IP, компьютерные вирусы и профилактику, технологии сетевых атак и технологии защиты от пожаров и применения, технологии VPN и приложения, а также приложения и приложения для сети.
......Ван Кан, мужчина, профессор, доктор инженерии, директор Департамента компьютерной информации и сетевой безопасности, Колледж полиции Цзянсу.Министерство образования“ Китайская библиотека экспертов по информации по образованию” член китайского компьютерного общества, старший член компьютерного общества Цзянсу, директор 7 -го совета Компьютерного общества Цзянсу, директор Ассоциации информационной безопасности Цзянсу, знаменитые учителя 3 -го колледжа и цель обучения провинциальных и министерских учителей.В течение долгого времени он в основном занимался обучением, научными исследованиями, построением информации и управлением в компьютерных сетях и информационной безопасности.