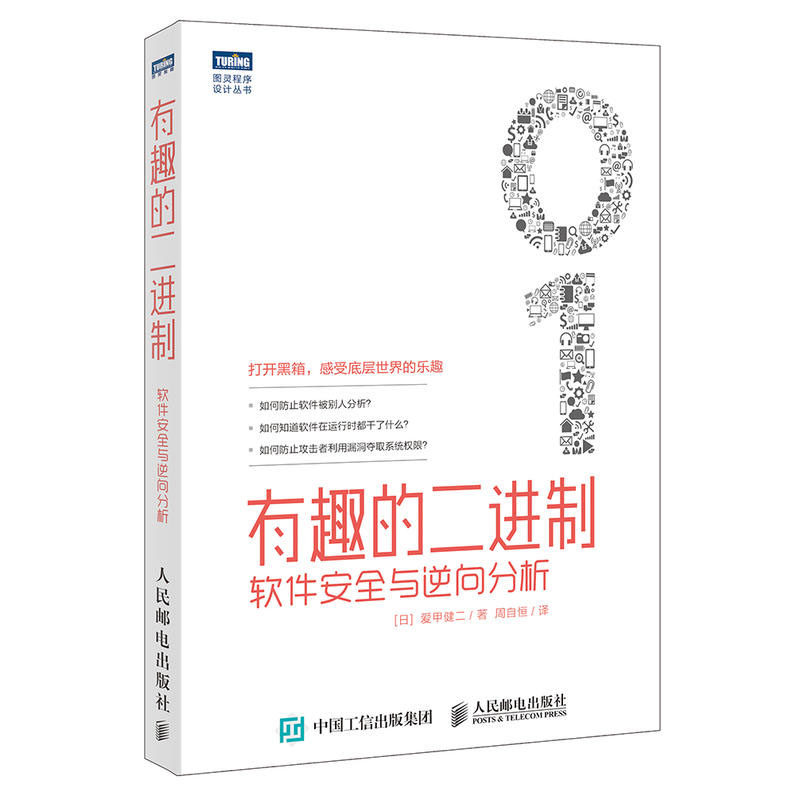
Подлинная и интересная бинарная безопасность программного обеспечения и обратный анализ Компьютерный сетевой разработка разработки программного обеспечения. Разработка проекта.

Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


| Интересный двоичный файл: безопасность программного обеспечения и обратный анализ | ||
 | Ценообразование | 39.00 |
| Издатель | Люди после прессы | |
| Издание | 1 | |
| Опубликованная дата | Октябрь 2015 | |
| формат | 32 | |
| автор | [День] Любовь Цзя Цзяньджи, Чжоу Зихенг | |
| Украсить | Мягкая обложка | |
| Количество страниц | 0 | |
| Число слов | ||
| Кодирование ISBN | 9787115403995 | |
| масса | 360 | |
«Интересно бинарное: безопасность программного обеспечения и обратный анализ». Через реверс -инженер, секретный язык, стоящий за программным обеспечением, стоящим за людьми, знает, что машина раскрывается, и читатели понимают метод понимания этого бинарного кода.Понимая эти методы, техники могут эффективно отлаживать, чтобы не допустить злонамеренного атаки и встречной связи.Технологии, охватываемые этой книгой, включают в себя: сборку и встречную сборку, отладку и анти -дежурье, атаки переполнения буфера и базовые меры безопасности, крючки и инъекции, метасплоиты и другие инструменты безопасности.
1.1. Сначала испытаем анализ программного обеспечения
1.1.1. Подтверждение поведения программы через журнал монитора процесса
1.1.2 Что я могу найти из доступа в реестр
1.1.3 Что такое обратная инженерия
Колонка: Конкурс инженерных технологий обратных инженерных технологий
1.2 Попробуйте статический анализ
1.2.1 Статический анализ и динамический анализ
Колонка: разница между редактором Стерлинга и BZ
1.2.2 Просмотреть содержимое файла с бинарным редактором
1.2.3 Вы также можете проанализировать его, если не понимаете язык сборки
1.2.4 Уточните поведение программы без исходного кода
1.2.5 Подтвердите исходный код программы
1.3 Попробуйте динамический анализ
1.3.1 Установите правила фильтрации монитора процесса
1.3.2 Каково использование отладчика?
1.3.3 Подробная логика программы Ollydbg Insights
1.3.4 Анализ кода контрклигиона
Столбец: что такое регистр
1.3.5 Сравните результаты анализа с исходным кодом
Столбец: Выберите отладчик, который вам нравится
1.4 Изучение*Основные инструкции по сборке
1.4.1 Нет необходимости помнить все инструкции по сборке
1.4.2 Как язык сборки достигает условной ветви
1.4.3 хранилище параметров в стеке
1.4.4 от кода Ассамблеи до исходного кода C -языка C
1.5 Из инструкций по сборке для наблюдения за поведением процедуры
1.5.1 Установить точки останова на функцию
1.5.2. Обратная сборка и наблюдать за важной логикой
Столбец: научиться писать код сборки
Глава 2 не позволяет игрокам обмануть в стрельбе
2.1 Интерпретация
2.1.1 Правила стрельбы
2.1.2 Modify 4 байта, чтобы получить высокие оценки
2.1.3
2.1.4 Причина поиска коллапса из состояния мгновенного прекращения процесса
2.1.5 Эффективное использование отладки реальной времени
2.1.6 Найти причину ошибок через файл хранения
Столбец: В дополнение к персональным компьютерам, программа, работающая на другом компьютерном оборудовании, также может быть выполнена
Анализ?
Столбец: Анализ приложения, написанного Java
2.2 Как предотвратить анализ программного обеспечения другим
2.2.1 Антицентная технология
Колонка: Различные методы обнаружения отладчика
2.2.2 через путаницу кода для предотвращения анализа
Столбец: связанные темы путаницы кода
2.2.3. Управление файлов сжатие
2.2.4 Декодифицируйте сжатый исполняемый файл: распаковка
2.2.5 Upix, чтобы понять его принцип работы путем вручную распаковывать UPX
2.2.6 Используйте аппаратные точки останова, чтобы отклонить Aspack
Столбец: Как проанализировать приложения .NET написание
Глава 3 Используйте лазейки программного обеспечения для атаки
3.1 Используйте буфер для переполнения для выполнения любого кода
3.1.1 Пример программы, которая вызывает переполнение буфера
3.1.2 Пусть обычные пользователи используют разрешения администратора.
3.1.3 Как разрешаются
3.1.4 Как использовать пространство памяти
3.1.5 Как выполнить любой код
3.1.6 Используйте GDB для просмотра программы при запуске программы
3.1.7 Пример кода атаки
3.1.8 Код машинного языка, который можно использовать в качестве ShellCode
3.1.9 Улучшение 0x00
Столбец: строка ошибки форматирования форматирования функции класса PrintF
3.2 Технология оборонной атаки
3.2.1 Ландшафт адреса: ASLR
3.2.2 За исключением пространства памяти, которое может выполнять код, постарайтесь как можно больше попробовать оставшиеся пространство памяти
Отключить разрешения на выполнение: exec-shield
3.2.3 Код, вставляющий целостность данных стека обнаружения во время компиляции: StackGuard
3.3 Технология обхода механизма безопасности
3.3.1 Используйте функции в LIBC для атаки: return-into-libc
3.3.2 Используйте код сборки внутри модуля, который не рандомизирован для атаки: ROP
Столбец: Почему компьютерная безопасность становится кошачьими и мыши
Глава 4 Навыки программирования метода управления свободным контролем.
4.1 Понять принцип с помощью самостоятельного отладчика
4.1.1 Сделайте простой отладчик самостоятельно, учитесь на практике
4.1.2 Как работал отладчик
4.1.3 Реализация функции встречной сборки
4.1.4 Запустите улучшенную версию отладчика
4.2 Работа любой код в других процессах: инъекция кода
4.2.1 Внедрять код в другие процессы
4.2.2 Используйте сообщение SetWindowShookx Hide System
4.2.3 Настройте путь DLL на элемент Appinit_DLLS реестра
4.2.4 Создайте поток в других процессах через CreaterEmotThread
4.2.5 Функция инъекции
4.3 Любая логика программы замены: API Hook
4.3.1 Два типа крючков API
4.3.2 Используйте объезд для реализации простого крючка API
4.3.3 Измените строку заголовка окна сообщения
Столбец: внедрение DLL и перехват API“ хакер&Rdquo; Представитель технологии?
Глава 5 Используйте инструменты для изучения более широкого мира
5.1 Используйте структуру Metasploit для проверки и исследования уязвимостей
5.1.1 Что такое Metasploit Framework
5.1.2 Откуда получен информация об уязвимости безопасности
5.1.3 Строительная среда для тестирования уязвимостей
5.1.4 Используйте лазейки для атаки
Столбец: исследуйте SheltCode в -Depth
5.1.5 Практический пример ROP
5.2 Используйте EMET для наблюдения за анти -резок
5.2.1 Что такое emet
5.2.2 Anti-Rop's Design выиграл награду Blue Hat Award
5.2.3 Как предотвратить атаки
5.2.4 Уточните логику погрузчика
5.2.5 Логика программы DLL
5.2.6 Проверка вызова
5.2.7 Как предотвратить неправильное суждение
5.2.8 Проверьте легитимность стека
5.3 Анализ вредоносных программ с помощью Remnux
5.3.1 Что такое remnux
5.3.2 Обновление базы данных функций
5.3.3 Справочник сканирования
5.4 Используйте CLAMAV для обнаружения вредоносных программ и уязвимости
5.4.1 Файл функции Clamav
5.4.2 Декомпрессия. CVD -файл
5.4.3 Подробная информация об обнаруженных файлах
5.4.4 Обнаружение используемого пакета и файлы, подозреваемые в вредоносном ПО.
5.5 Используйте испытания с нулевым вином, чтобы проанализировать вредоносное ПО
5.5.1 Разница между Remnux и нулевым вином
5.5.2 Запуск механизма
5.5.3 Показать пользовательский интерфейс
5.5.4 Отчет об анализе подтверждения
Столбец: Попробуйте разработать свои собственные инструменты
5.6 Попробуйте сократить ручной анализ: технология вдохновения
5.6.1. Копирование злонамеренного программного обеспечения Предел лимита: в среднем 60 000 в день
5.6.2 Технологическая революция Просвещения
5.6.3 Тест с двумя вредоносными программными программными обеспечением
Приложение
A.1 Установить IDA
A.2 Установите Ollydbg
A.3 Установите WindBG
A.4 Установить Visual Studio 2010
A.5 Установите Metasploit
A.6 Инструмент анализа
Редактор Стирлинг / Бз
Процесс -монитор
Процесс -исследователь
Инструмент Sysinternals
Кроличье ухом Volue
Рекомендации
PostScript
Отображать всю информацию