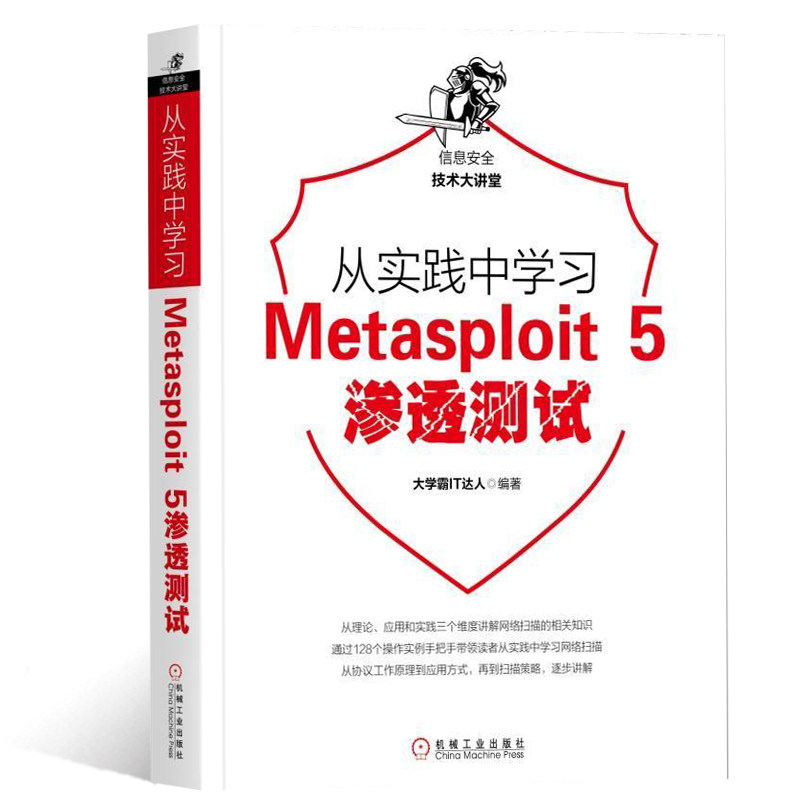
Узнайте Metasploit 5 Тест на проникновение Университета Доминирующие ИТ -эксперты по компилированию процесса использования Metasploit и основных книг по безопасности с сеть
Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара



Название продукта:  Узнайте Metasploit 5 тестирование на проникновение на практику
Автор: 
Рыночная цена: 89.00
Номер ISBN: 9787111630852
Издание: 1-1
Дата публикации: 1900-01
Количество страниц: 319
Количество слов: 450
Издательство:  Machinery Industry Press
 Metasploit-это хорошо известная структура тестирования на проникновение. Эта книга основана на новой версии Metasploit - версия 5.0.Во -первых, он систематически объясняет методы построения среды на каждой платформе; Затем в соответствии с процессом тестирования на проникновение, он объясняет использование метасплота в приобретении уязвимости, подготовке проекта и реализации атаки; Затем опирается на спецификации профессионального тестирования на проникновение и, в частности, вводит, как использовать рабочее пространство Metasploit для проектов тестирования на проникновение для управления и поддержания информации; Позже он объясняет методы применения типичных модулей на основе систем Windows, Linux и Android.
Эта книга имеет в общей сложности 7 глав, и подробно представляет собой процесс использования и основные функции метасплота, такие как построение окружающей среды, получение информации об уязвимости, подготовка проектов проникновения, реализация атак, расширение функций, использование уязвимости и вспомогательные функции.Приложение дает широко используемые подкоманды для терминалов, вводя плагин Nessus и подключаемость OpenVAS.
Эта книга подходит для тестировщиков проникновения, персонала кибербезопасности и энтузиастов информационной безопасности. Через эту книгу читатели могут понять и освоить использование метасплота и быть знакомыми с проникновением спецификаций ...

Предисловие
Глава 1 Конфигурация среды 1
1.1 Обзор Metasploit 1
1.2 Требования к установке 1
1.3 Установите Metasploit Framework2
1.3.1 Получить пакет установки 3
1.3.2 Установите MetasPloIT4 в системе Windows
1.3.3 Установите Metasploit7 в системе Linux
1.3.4 Установите MetasPloIT8 в системе OS X
1.4 Установка и подключение службы базы данных PostgreSQL 9
1.4.1 Установить службу базы данных PostgreSQL 9
1.4.2 Инициализированная база данных PostgreSQL 13
1.4.3 Подключить базу данных 18 PostgreSQL 18
1.4.4 Вручную создать Metasploit Эксклюзивные пользователи/база данных 19
1.5 Пользовательский интерфейс Metasploit 20
1.5.1 Интерфейс графического интерфейса——Armitage21
1.5.2 Терминальный интерфейс——Msfconsole23
1.6 Настройте виртуальную целевую машину 24
1.6.1 Создать виртуальную целевую машину 24
1.6.2 Использование трехпартийной виртуальной целевой машины 29
1.6.3 Сеть виртуальной машины 41
1.7 Настройте среду MSFConsole 46
1.7.1 Установите контент для приглашения 46
1.7.2 Включить функцию времени 48
1.7.3 Log 48
1.7.4 Установите модуль уровня по умолчанию 51
Глава 2 Получите информацию о уязвимости 53
2.1 Используйте Nessus53
2.1.1 Установите и активируйте Nessus53
2.1.2 Вход и конфигурация Nessus57
2.1.3 Реализовать сканирование уязвимости 64
2.1.4 Отчет об анализе и экспорте уязвимого уязвимого отчета 66
2.1.5 Удаленное вызовов Nateus69
2.2 Используйте OpenVAS75
2.2.1 Установка и инициализация OpenVAS75
2.2.2 Вход и конфигурация OpenVAS80
2.2.3 Внедрение сканирования уязвимости 89
2.2.4 Отчет о сканировании уязвимостей и экспорта.
2.2.5 Удаленный вызов OpenVAS93
2.3 Уязвимость ручного запроса 100
Глава 3 Подготовка к проекту проникновения 102
3.1 Подготовка рабочей зоны 102
3.1.1 Просмотреть рабочую зону 102
3.1.2 Добавить рабочую зону 103
3.1.3 Дисплей Рабочая область 103
3.1.4 Рабочая область 104
3.1.5 Re -Rename Work Zone 104
3.1.6 Удалить рабочую зону 105
3.2 Определите целевой хост 105
3.2.1 Используйте сканирование DB_NMAP 105
3.2.2 Импорт трехпартийного отчета о сканировании 106
3.2.3
3.3 Управление осмотической информацией 109
3.3.1 Целевой хост 110 управления 110
3.3.2 Управляющие услуги 119
3.3.3 Информация о сертификации управления 127
3.3.4 Долина управления 132
3.3.5 Управление Замечания Информация 133
3.3.6 Просмотреть информацию о уязвимости 138
3.4 Обслуживание информации 143
3.4.1 Данные резервного копирования 143
3.4.2 Кэш данных реконструкции 151
3.5 Введение модуля 152
3.5.1 Классификация модулей 152
3.5.2 Модуль атаки проникновения (эксплойт) 155
3.5.3 Вспомогательный 158
3.5.4. Модуль атаки по почте (post) 160
3.5.5.
3.5.6 Модуль NOPS 163
3.5.7 кодированный модуль (кодеры) 164
3.5.8. Плагин -ин (плагины) 165
3.5.9 Избегание модуля (доказательства) 168
3.6 Расширение модуля 169
3.6.1 Создайте свой собственный модуль 170
3.6.2 Импорт трехпартийного модуля 173
3.6.3 Модуль динамической загрузки 178
Глава 4: 180: Инициировать атаку
4.1 Выберите модуль 180
4.1.1 Поиск модуля 180
4.1.2 Модуль загрузки 184
4.1.3 Редактировать модуль 185
4.1.4 Выйдите из текущего модуля 186
4.2 Установка модуля 186
4.2.1 Установите параметр модуля 186
4.2.2 Варианты сброса 187
4.2.3 Установите глобальный вариант 188
4.3 Выберите Target Type 189
4.4 Выберите Attack Load 191
4.4.1 Просмотреть нагрузку атаки 192
4.4.2. Отправить атаку нагрузку 193
4.4.3 Установите вариант загрузки атаки 193
4.5 Атака проникновения в реализацию 194
4.5.1 Проверка достоверности 194
4.5.2 Исполнительная атака 195
4.6 Mission Management 196
4.6.1 Просмотреть задачу 196
4.6.2 Конечная задача 197
Глава 5 Расширенная функция 198
5.1 Используйте модуль Meterpreter 198
5.1.1 Информация об управлении оборудованием для захвата 198
5.1.2 Получить запись клавиатуры 200
5.1.3 Повышение разрешений 201
5.1.4 Имя пользователя и пароль 202
5.1.5 ПРОДОВЛЕНИЯ
5.1.6 Требование Pure Text Password 204
5.1.7 Поддельный токен 206
5.1.8 Файлы, удаленные удаленным целевым хостом 209
5.1.9 атакует другие машины через трамплин 212
5.1.10 Используйте сценарий Meterpreter 213
5.1.11 Создайте прочную задняя дверь 216
5.1.12 Обновите оболочку командной строки до meterpreter219
5.1.13 Clear Trace 221
5.2 Используйте генератор нагрузки атаки MSF 224
5.3 Технология убийства 226
5.3.1 Несколько кодирования 226
5.3.2 Индивидуальный шаблон файла 228
5.3.3 Скрытый запуск атаки нагрузку 229
5.3.4 Добавить Shell Software 231
Глава 6 Уязвимость 232
6.1 Система Windows 232
6.1.1 Microsoft Windows——CVE-2012-0002232
6.1.2 MS11-003 (CVE-2001-0036) Уязвимость 234
6.1.3 MS03-026 (CVE-2003-0352) Уязвимость 237
6.1.4 Уязвимость лазера в браузере IE использует 238
6.1.5 Модуль автоматической атаки браузера 240
6.1.6 Используйте уязвимости Adobereader——CVE-2010-1240243
6.1.7 Недостаточное сканирование Microsoft SQL Server244
6.2 Linux System 246
6.2.1 Используйте Samba Service USERMAP_SCRICT Уязвимость 246
6.2.2 IRC Backstage Guardian Уязвимость 247
6.2.3 Справочник по обмену Samba может быть записан в уязвимости 249
6.2.4 Атака проникновения FTP Service 251
6.2.5 Атака проникновения база данных MySQL 253
6.3 Android System 260
6.4 Веб -сайт 264
6.4.1 Инфильтрационная атака Tomcat Service 265
6.4.2 CVE-2010-0425 Уязвимость 268
6.4.3 Обнаружение того, включает ли веб -сайт WebDAV269
6.4.4 Уязвимости Oracle Java SE удаленного отказа (CVE-2012-0507) 270
6.4.5 Уязвимость на дне с нулевым днем (CVE-20112-4681) 271
6.5 Общая функция 273
6.5.1 Сканирование порта 273
6.5.2 Сервисное сканирование 274
6.5.3 Служба сканирования слабый пароль 275
Глава 7 Вспомогательные функции 279
7.1 Подключите хост 279
7.2 Партия лечения 280
7.3 Управление сеансом 281
7.4 Используйте маршрут 282
Приложение A Metasploit Common Command 284
Приложение B Nessus Plug -IN 288
B.1 Используйте Nessus Server 288
B.1.1 Подключитесь к серверу 288
B.1.2 Вход в систему 289
B.1.3 Просмотреть состояние сервера 289
B.2 Использовать модель политики 291
B.2.1 Просмотр шаблона стратегии 291
B.2.2 Удалить шаблон политики 294
B.3 Управление задачами сканирования 294
B.3.1 Просмотр задачи 295
B.3.2 Создание задания сканирования 296
B.3.3 Запуск задания сканирования 297
B.4 Просмотреть отчет 300
B.4.1 Создание 300 отчетов
B.4.2 Отчет анализа 301
B.4.3 Отчет импорта 302
B.5 Управление плагин 303
B.5.1 Просмотр плагина 303
B.5.2 Список подключаемых подробностей 306
B.6 Управление пользователями 307
B.6.1 Просмотреть существующих пользователей 307
B.6.2 Изменить пароль пользователя 307
B.6.3 Добавить/удалить пользователя 307
Приложение C OpenVAS Plug-in 309
C.1 Использование OpenVAS Server 309
C.1.1 Подключитесь к серверу 309
C.1.2 Просмотр информации сервера 310
C.1.3 Отключить 311
C.2 Управление целью сканирования 311
C.2.1 Создать цель 311
C.2.2 Удалить цель 312
C.3 Управляйте задачей сканирования 313
C.3.1 Создать задание 313
C.3.2 выполнить задание 314
C.3.3 Удалить задание 316
C.4 Управление отчетом о сканировании 317
C.4.1 Просмотреть отчет 317
C.4.2 Отчет импорта 319
C.4.3 Удалить отчет 319