Применение агентства Renmailing в эпоху SDN; Антонио Санчес-Монге, Кришев Гигевич

Вес товара: ~0.7 кг. Указан усредненный вес, который может отличаться от фактического. Не включен в цену, оплачивается при получении.
Описание товара


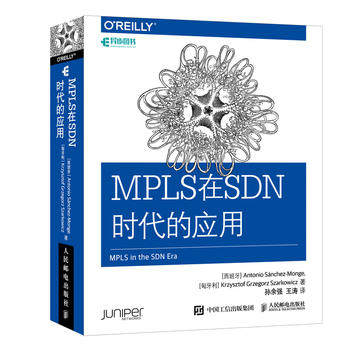
Название книги: применение MPLS в эпоху SDN
Цена: 188,00 Юань
Автор: [Испания] Антонио Санчес-Монге (Антонио Санчес-Монге), [Венгрия] Криштоф Грегорз Сзаркович
Пресса: People's Puss and Telecommunications Publishing House
Дата публикации: 2017-12-01
ISBN: 9787115469847
Количество слов:
Номер страницы:
Издание:
Переплет: в мягкой обложке, идеальный переплет.
Открыто: 16
Товарный вес:

В современных сложных сетях, как обслуживание оборудования из нескольких производителей работать гладко?В этой книге объясняется, как развернуть различные услуги MPLS в такой сети с практической точки зрения, и охватывает конкретные детали конфигурации.Благодаря этой книге вы узнаете о преимуществах и недостатках взаимодействия между устройствами Juniper Junos, устройствами Cisco iOS XR и OpenContrail.Автор этой книги - эксперт по сетевым и облачным технологиям в Juniper.Они объясняют, как различные технологии и приложения MPLS могут быстро развиваться с помощью Ethernet VPN, виртуализации сетевой функции (NFV), бесшовных MPLS, исходящей защиты, вычислений внешнего пути и других услуг и архитектур. Эта книга направлена на то, чтобы показать совместимость сетевого оборудования между различными производителями. Содержание этой книги связано с тем, что сеть работала наилучшим образом и не будет способствовать ни одному производителю.Эта книга охватывает следующие темы: Введение в MPLS и SDN; Четыре гиганта MPLS (LDP, RSVP-TE, IGP Spring и BGP); Услуги одноадресной и многоадресной многоадресной рассылки MPLS, услуги VPN Layer, VPLS и услуги Ethernet VPN; междоменные услуги MPLS; Основные и наложные архитектуры: центр обработки данных, NVO и NFV; Централизованная инженерия трафика и резервирование пропускной способности TE; Как сделать MPLS -транспортировку и услуги более масштабируемыми; Быстрое восстановление трафика между трафиком на основе IGP и RSVP-TE; Оптимизация FIB для быстрого восстановления трафика и быстрого восстановления исходящего сервисного трафика.

Введение в главу MPLS и SDN 1
1.1 Интернет 1
1.2 Topology ISP Topology 4
1.2.1 маршрутизатор, используемый поставщиками услуг
Тип 5
1.2.2 Конфигурация BGP 7
1.2.3 Сигнализация и избыточная маршрутизация 11 BGP 11
1.2.4 В основной сети, где BGP не включена
Переадресация данных 16
1.3 MPLS17
1.3.1 MPLS Encament 17
1.3.2 Mpls Head 19
1.3.3 MPLS Конфигурация и плоскость пересылки 21
1.3.4 Класс 26
1.3.5 Спросите еще раз, что такое MPLS27
1.4 OpenFlow27
1.4.1 OpenFlow&Mdash; Flow на основе пересылки 28
1.4.2 OpenFlow:Openness
(Открытость) и P429
1.5 SDN30
1.5.1 Разделение плоскости и перенаправления 30
1.5.2 SDN и соглашение 32
1.6 ERA SDN 32
Глава MPLS“ четыре гиганта”37
2.1 LDP38
2.1.1 LDP Discovery и LDP Session 39
2.1.2 Отображение тегов LDP 41
2.1.3 LDP и множественные эквивалентные пути пересылки
(Много многочисленного затрат) 48
2.1.4 Подробности реализации LDP 52
2.1.5 LDP56 между регионами
2.1.6 Предотвратить черные отверстия трафика в сети LDP 56
2.2 RSVP-TE59
2.2.1 RSVP-TE LSP BASIC 61
2.2.2 Пример RSVP-TE 68
2.2.3 Пути, подлежащие RSVP (RSVP-
Ограниченный путь) и ECMP75
2.2.4 Inter-Area RSVP-
TE LSP79
2.2.5 Автоматический туннель RSVP
(Автоннель) 80
2.3 IGP и Spring81
2.3.1 Пример пружины 82
2.3.2 Весенняя концепция 88
2.3.3 Соседняя секция весна
(Прилегающий сегмент) 90
2.3.4 LDP, RSVP-TE, Spring
Сравнение 91
2.4 BGP одноадресная маршрутизация с тегами
(BGP-меченная одноадресная единица) 92
2.4.1 Не запускаю IGP (без IGP)
Сеть центра обработки данных 93
2.4.2 Конфигурация BGP-LU 96
2.4.3 Сеть центров обработки данных, которая не запускает IGP
Конфигурация VM Access Service 2
2.4.4 BGP-LU— сигнализация и пересылка
Плана 6
2.4.5 BGP-LU— Пружинная расширение 8
ГЛАВА 3 СЛОВА 3 УНИВЕРКА MPLS Service 1
3.1 6pe: используя сеть IPv4/MPLS Core
Передача IPv6 трафик 111
3.1.1 6PE— конфигурация, связанная с сетью, связанная с костями
(Оборудование PE) 112
3.1.2 6PE— RR Конфигурация 113
3.1.3 6PE— PE Router и Access
(CE) Связанная конфигурация 113
3.1.4 6PE— сигнал 116
3.1.5 6PE— плоскость пересылки 117
3.2 BGP/MPLS IP Virtual Perfulaint
Сеть 121
3.2.1 Конечная схема и доступ к виртуализации 122
3.2.2 L3VPN Введение 123
3.2.3 L3VPN— сигнал 124
3.2.4 L3VPN&Mdash; плоскость пересылки 128
3.2.5 L3VPN— сеть костей на PE
Связанная конфигурация 130
3.2.6 L3VPN— RR Конфигурация 131
3.2.7 L3VPN— VRF PE
Конфигурация 132
3.2.8 L3VPN&Mdash; Junos Router
Маршрут Таблица 135
3.2.9 L3VPN— Распределение тегов услуг 137
3.2. L3VPN— топология 138
3.2.11 L3VPN— избегайте 143
3.2.12 Посетите публичную сеть в VRF
(Интернет) 145
3.3 маршрутизационная целевая ограничение 146
3.3.1 RTC— сигнал 147
3.3.2 Конфигурация RTC-RR 148
3.3.3 RTC— конфигурация PE 149
3.4 Передача услуг и данные MPLS
Плоскость связывания 149
3.4.1 Настройте несколько в экземпляре по умолчанию
loopback IP150
3.4.2 Установите другой IP -
LSP151 адреса
3.4.3 Маршрутизация сервисной маршрутизации BGP
Следующий прыжок 154
Глава 4 Разряд с помощью сети MPLS
Интернет -мульти -газовый трафик 156
4.1 IP Multi -broadcast 157
4.1.1 IP -протокол Multi -Broadcast 158
4.1.2 IP Multi -Broadcast Mode 158
4.2 Классическая интернет -многоадресная расстояния 159
4.2.1 Открыть многоотраслевой хост источника и получить
Ведущий 159
4.2.2.
4.2.3 Классическая многоадресная расстояния Интернета—
Межкорный сеть Межколннекта Многоадресный остров 165
4.3 Выпустите соединение PIM между удаленным PE
Сообщение 168
4.3.1 Оператор IP Multi -Broadcast Package 168
4.3.2 PE -THROUGH -ROYD— Используйте одноадресскую
IP -туннель для строительства PIM между PE
Административные отношения 169
4.3.3 PE прямой режим PE— много -бродяга
IP -туннель для строительства PIM между PE
Административные отношения 170
4.3.4 Режим прямого прохода PE—
MPLS LSP для строительства PE между PE
Пим соседние отношения 173
4.3.5 Говоря о режиме прямой связи между PE— PIM соседняя связь между PE 174
4.4 Multi -точный механизм сигнализации LDP в зоне включения
MPLS Network распространяет Интернет Интернет
Multi -Broadcast Flow (Интернет -многоадресная расстояния
over MPLS with In-Band
Многоточечная передача сигналов LDP) 175
4.4.1 Multi -point LDP175
4.4.2 Внутренний сальмоник 177
4.4.3 Данные C-Multi-Broadcast в MLDP P2MP
Процесс пересылки на LSP 183
4.4.4 CE Multi -Host 188
4.4.5 MLDP Band и Pim ASM191
4.4.6 Другие типы на основе MPLS
Общедоступная сеть мульти -пакет услуг 191
Глава 5 Multi -Broadcast VPN192
5.1 MLDP BGP VPN Multi -Broadcast
Режим передачи 193
5.1.1 MVPN адреса семьи 193
5.1.2 Настройка BGP MVPN196
5.1.3 MVPN сайт AD198
5.1.4 Выпуск C-Multicast (S, G) с BGP
Присоединяйтесь к информации о статусе 200
5.1.5 Установите атрибуты BGP и PMSI
P-Tunnel206
5.1.6 Multi -точный LDP устанавливает несколько передач.
Туннель поставщика потока
(P-Tunnel) 211
5.2 RSVP-TE P2MP BGP VPN
Режим передачи по многоквартирной трансмиссии 217
5.2.1 Уведомление PMSI—RSVP-
TE P2MP218
5.2.2 Уведомление Выберите PMSI—RSVP-
TE P2MP220
5.2.3 Создать с помощью RSVP-TE P2MP
P-Tunnel221
5.3 Включите Multi -Broadcast Multi -Broadcast на станции
VPN226
5.3.1 容 PMSI—IR227
5.3.2 Выберите PMS-IR228
5.3.3 Используйте другие типы P-Tunnel, чтобы соответствовать
BGP распространяет мульти -бродят VPN Traffic 229
5.4 BGP Multi -Broadcast Vpn сетевая среда
CE Multi -Host 229
5.4.1 Избыточно 229
5.4.2 Получите избыточный PE 229
5.4.3 Разработать RD Solution 230
5.5 BGP в режиме C-Pim ASM
Multi -broadcast VPN231
5.5.1 Mode 232 ASM 232
5.5.2 C совокупная точка— PE и CE
Конфигурация 234
5.5.3 Сигнализация C-Multi-Broadcast— в режиме ASM
Пусть упражнение PE Crp Function 235
5.6 Несовершеннолетняя C-Unicast и C-Multicast 236
Глава 6 точка -точечная слой vpn238
6.1 L2VPN Введение 238
6.1.1 Case 239 L2VPN 239
6.1.2 L2VPN Topology Classification 241
6.1.3 L2VPN Сигнализация и передача 242
6.1.4 P2P L2VPN Различная технология доступа 242
6.1.5 Типы L2VPNS, охватываемых этой книгой 244
6.2 Публикуйте VPWS245 с BGP
6.2.1 BGP L2VPN адреса семьи 245
6.2.2 PE BGP VPWS Configururation 246
6.2.3 BGP VPWS Signaling 249
6.2.4 L2VPN Переадресация.
6.2.5 BGP VPWS— ce с несколькими хостами
Метод подключен к нескольким PE255
6.2.6 Ethernet OAM
(802.3ah, 802.1ag) 260
6.2.7 BGP VPWS— Tagging VLAN
Повторное использование 260
6.2.8 BGP VPWS— VLAN Tagged
Обращение и манипуляция 263
6.2.9 BGP VPWS&Mdash; PW End
(PW Head-End, PWHE) 265
6.2. BGP VPWS Балансировка нагрузки 268
6.3 Выпуск VPWS269 с LDP
6.3.1 PE LDP VPWS Configururation 269
6.3.2 Сигнализация и пересылка LDP VPWS
Плана 270
6.3.3 LDP VPWS&Mdash; CE несколько хостов и
PW избыточный 272
6.3.4 LDP VPWS-VLAN Tagging
Повторное использование 273
6.3.5 LDP VPWS— Tagging VLAN
Обращение и манипуляция 274
6.3.6 LDP VPWS—PWHE275
6.3.7 LDP VPWS-FAT276
Глава 7 Виртуальная частная локальная служба 277
7.1 VPLS Введение 277
7.2 Используйте BGP для выпуска VPLS280
7.2.1 BGP VPLS Configuration 280
7.2.2 BGP VPLS Сигнализация 281
7.2.3 BGP VPLS— Эффективная бомба
Копия 283
7.3 Выпустить VPLS285 с LDP
7.3.1 Конфигурация VPLS LDP 285
7.3.2 Сигнализация VPLS LDP 287
7.3.3 LDP VPLS— иди с BGP
Автоматическое обнаружение 288
7.4 VLAN и и в сетевой среде VPLS
Домен обучения (Домен обучения) 291
7.4.1 Режим VLAN по умолчанию
VPLS291
7.4.2 Пример Junos VPLS— стандартизация
VLAN MODE 292
7.4.3 Пример Junos VPLS— Нет Влан
Режим 293
7.4.4 Пример Junos VPLS— восприятие VLAN
(VLAN-AWARE) Режим 294
7.4.5 Junos Virtual Switch 294
7.5 Интегрированные маршруты в сетевой среде VPLS
И мост 295
7.5.1 IRB в экземпляре Junos VPLS
Настройка 296
7.5.2 Junos Virtual Switch IRB
Настройка 297
7.5.3 IRB IOS XR Configuration 297
7.5.4 VPLS— IRB избыточное и длинное число
Поток репост 298
7.6 Слоистые VPLS
(Иерархические VPLS) 301
7.6.1 Сигнализация LDP H-VPLS Режим 301
7.6.2 Используйте BGP для выполнения автоматического обнаружения и
H-VPLS-режим функции сигнализации 302
Глава 8 Ethernet VPN304
8.1 Трансферный трафик с помощью MPLS
EVPN304
8.1.1 EVPN против VPLS304
8.1.2 Реализация EVPN 305
8.1.3 Evpn— топология 306 в этой книге
8.1.4 BGP EVPN адреса семьи 306
8.1.5 Передача с помощью MPLS
EVPN— конфигурация Junos 307
8.1.6 EVPN MPLS&Mdash; Rong Tunnel и
Автоматическое обнаружение 308
8.1.7 Передача трафика с MPLS
EVPN— выпустить MAC -адрес 3
8.1.8 Передача трафика с помощью MPLS
EVPN— VLAN Inner Bridge Connection 311
8.1.9 EVPN -передаваемый трафик с MPLS—
Поток VLAN 312
8.1. Используйте MPL для передачи трафика
EVPN— Все жизни (все-
Активные) Multi-Host 318
8.2 Перевод трафика с VXLAN
EVPN325
8.2.1. Центр обработки данных.
8.2.2 VXLAN326
8.2.3 Передача трафика с VXLAN
EVPN— мотивация 328
8.2.4 Перевод трафика с VXLAN
EVPN&Mdash; плоскость перенаправления 329
8.2.5 Перевод трафика с VXLAN
EVPN— конфигурация Junos 330
8.2.6 Трансферный трафик с помощью VXLAN
EVPN— сальмонический механизм 330
8.3 Поставщик Backbone Network Bridge Connection Evpn331
8.3.1 Введение в PBB 332
8.3.2 PBB EVPN Введение 333
8.3.3 Реализация PBB EVPN 333
8.3.4 PBB EVPN Пример 333
8.3.5 PBB EVPN Конфигурация 337
8.3.6 PBB EVPN лосось 340
Глава 9 Домен MPLS Service 342
9.1 Доменная архитектура 342
9.2 Inter-AS типа 344
9.3 Международный вариант A345
9.4 Inter-AS Opport B347
9.4.1.— сигнализация и
Вперед 347
9.4.2.—Junos
Конфигурация 352
9.4.3.—IOS XR
Конфигурация 354
9.4.4.— на Asbr
Создать локальный VRF (вариант Inter-AS
B с местным VRF) 355
9.5 Inter-As Option C358
9.5.1 Режим развертывания варианта C
BGP Session 359
9.5.2 Inter-As Option C— сигнализация и
Вперед 360
9.5.3 Inter-As Option C— конфигурация 363
9.6 Оператор поддерживает перевозчика
Вспомогательный перевозчик) 367
9,7 RSVP-TE LSP368
Глава 370
.1 Крышка и нижний слой 370
.1.1 Покрытый слой и нижний слой являются относительными
Концепция 371
.1.2 Другие основные понятия 371
.2 Multi -Transmitter Network Equipment 372
.2.1 Сетевое оборудование для одного часа— вперед
Плана 372
.2.2 Сетевое оборудование для одного часа— контроль
Плана 374
.3 Multi -Case Network Equipment 378
.4 Традиционный метод подключения к сети обработки данных 379
.4.1 L2 Bridge Network с трудностями 379
.4.2 Современная сеть центров обработки данных
Под дном 381
.4.3 Современный центр обработки данных
Обложка слой 381
.5 Нижний уровень центра обработки данных—fabric383
.5.1 IP ткани&Mdash; плоскость перенаправления 384
.5.2 IP -ткань, содержащая чисто распределенную плоскость управления
(IP Fabrics с распределенным только распределенным
Плоскость управления) 387
.5.3 IP -фарбика, содержащая гибридную плоскость управления
(IP -ткани с гибридным управлением
Плоскость) 388
.6 Виртуализация сети охватывает 390
.6.1 Калькулятор 391
.6.2 Virtual Network Controller 392
.6.3 nvo— управляющие данные
Перевод 392
.6.4 NVO Agent 393
Глава 1 Охват виртуализации сети 394
11.1 Введение в OpenContrail 395
11.1.1 Opencontrail Controller 395
11.1.2 Вычисление, шлюз и сервисный узел 396
11.2 Пример исследования: частное облако 398
11.2.1 VROUTER-VM ссылка вызов 400
11.2.2 Инициализировать VNIC—XMPP
В качестве протокола DHCP 402
11.2—XMPP
В качестве протокола BGP 405
11.2.4 взаимосвязана пользователями с Yun VM 409
11.3 Связь между виртуальной сетью 411
11.4 Сетевая виртуализация охват: L2_L3
Режим 412
11.4.1 Revisit vxlan412
11.4.2 Внутри подсети (L2) и между подсетью (L3)
Трафик 413
11.4.3 Interconnection Vm— используйте vxlan
Передача подсети поток 415
11.4.4 узлы Vrouter и Gateway—L2_L3
Режим 417
11.5 интегрировал традиционную сеть L2 в
NVO419
11.5.1 L2 Gateway и OVSDB419
11.5.2 Узел обслуживания TOR 420
11.5.3: Передача физических серверов и наложений
Бенс 421
11.5.4 Учите Mac с OVSDB
Адрес 425
11.5.5 Физический сервер и OVSDB—
Вперед 427
Глава 2 Виртуализация сетевой функции 428
12.1 в программную эру сетевой сети
NFV429
12.1.1 Виртуальная или физика 429
12.1.2 Применить NFV на обслуживание
Поставщик 431
12.2 Фактическое использование случая NFV 432
12.3 Площадь НФВ Переадресация 433
12.4 NFV— режим макета VRF 435
12.4.1 Традиционный макет VRF— Крест
VN Mode 436
12.4.2 Современный макет VRF— двойной Vn
Режим 438
12,5 NFV—“ длинная поездка&rdquo
Данные 440
12,6 плоскость управления NFV 442
12,7 емкость NFV и избыточность 444
12.8 Типы сервисного экземпляра 446
12.8.1 Пример службы в сети 447
12.8.2 Служба режима в сети-NAT
Пример 447
12.8.3 Служба прозрачного режима
Пример 447
12.8.4 Сети за пределами виртуальной машины или контейнера
Сервисная функция 448
Глава 3 Введение в инженерное движение 449
13.1 TE Protocol 450
13.2 TE Информационный выпуск 451
13.2.1 Выпуск TE452 через OSPF
13.2.2 Выпустить информацию TE 456 через IS-IS
13.2.3 TED458
13.3 TE Статическое ограничение 459
13.3.1 TE Metric459
13.3.2 Ссылка раскраски&Mdash; Management Group 462
13.3.3 Расширенная группа управления 467
13.3.4 Риск -Берден Ссылка 467
13.4 Эквивалентный проект 475
Глава 4 TE Bandwidth Reserve 478
14.1 TE Статическая полоса пропускания 478
14.1.1 Атрибут полосы пропускания TE 478
14.1.2 Пропускная способность интерфейса TE по умолчанию 479
14.1.3 RSVP-TE BANDWIDH в основном зарезервирована
Механизм 480
14.1.4 Приоритет LSP и захват 483
14.1.5 Измерение потока и регулирование 485
14.2 TE Автоматическая пропускная способность (авто-
Пропускная способность) 487
14.2.1 Введение в автоматическую полосу пропускания 487
14.2.2 Пример автоматической полосы пропускания 490
14.2.3 Автоматическая конфигурация полосы пропускания 492
14.2.4 Соображения развертывания функции пропускной способности 493
14.3 Dynamic Entry LSP Split/Merger 494
14.3.1 Dynamic Entry LSP Split/Merger
Настройка 495
14.3.2 Динамическая запись LSP Split/Merger
Пример 496
Глава 5 Концентрированный трафик проект 498
15.1 Статус ссылки BGP 499
15.2 PCEP500
15.2.1 Реализация PCE 500
15.2 Взаимодействие между PCE и PCC 501
15.2.3 RSVP, инициированный PCE
TE LSP502
15.2.4 RSVP-инициирован PCC
TE LSP504
15.3 PCC TAG TAG THEACH SIGNAGING 505
15.3.1 RSVP-TE LSP505
15.3.2 SPRING (IGP) TE LSP505
15.3.3 BGP LSP506
15.4 Конфигурация PCC 507
15.4.1 PCC LSP, инициированная PCE
Шаблон конфигурации 508
15.4.2 Доверьте LSP, инициированную PCC
PCE509
15.5 вариант использования PCE 5
15.5.1 Атрибуты расширенной ссылки“ цветовая панель”5
15.5.2 Улучшенная логика LSP Logic 511
15.5.3 Различный магистр и путь подготовки 512
Глава 6 расширенная передача трафика MPLS и
Бесплатная MPLS514
16.1 Расширенный IGP -домен 515
16.1.1 Расширение IGP—OSPF516
16.1.2 Расширение IGP—IS-IS517
16.1.3 Разверните протокол IGP-MPLS 517
16.2 Расширение RSVP-TE518
16.3 Многослойный LSP521 в домене
16.3.1 RSVP-TE LSP&Ldquo; проникновение туннеля”
RSVP-TE LSP522
16.3.2 LDP LSP&Ldquo; проникновение туннеля”
RSVP-TE LSP522
16.3.3 SPRING LSP&Ldquo; проникновение туннеля”
RSVP-TE LSP527
16.4 Расширенная передача потока домена 528
16.4.1 Доманирование нереального туннеля 529
16.44.
MPLS [бесшовные MPLS]) 530
16.5 Расширение в сети, которая не запускает IGP
Трансмиссия по потоку 551
16.5.1 Слоистый BGP-Lu551
16.5.2 Сервер и серверы, которые поддерживают функции MPLS и
Статический тег 557
Глава 7 Расширение MPLS Service 560
17.1 Слоистый L3VPN560
17.1.1 Развертывание L3VPN по умолчанию
Режим 562
17.1.2 Локальный маршрут по умолчанию L3VPN
Режим развертывания 581
17.1.3 псевдо-энд
Завершение) развертывание L3VPN
Режим 584
Глава 8 пересекает трафик на основе IGP
Быстрое восстановление 587
18.1 Концепция быстрого восстановления 587
18.1.1 Вход/Путешествие/Источник (Ingress/
Транзит/выход) транспортная передача трафика
Концепция защиты 587
18.1.2 Глобальный ремонт
Концепция 588
18.1.3 Местная концепция ремонта 589
18.2 без кольца альтернатива 589
18.2.1 за ссылку LFA591
18.2.2 Каждый префикс LFA596
18.3 Улучшить резервное покрытие LFA 607
18.3.1 автоматически устанавливается как LFA через LDP
Используемый запасной туннель
(Отдаленная LFA) 607
18.3.2 вручную установить RLFA
RSVP-TE VARENNLE 613
18.3.3, независимый от топологии, быстрое перенаправление 617
18.3.4 Измените алгоритм принятия решений LFA по умолчанию 620
18.3.5 Топология нерелевантная LFA630
18.4 Избыточное дерево 639
Глава 9 на основе RSVP-TE
Быстрое восстановление 645
19.1 RSVP-TE PATH PROTECT 645
19.2 Объекты RSVP-TE (ссылка узла)
Защита 656
19.2.1. Обход защиты от ручной связи (ручное руководство
Обход защиты ссылок) 657
19.2.2 Ручная обход узла.
19.2.3 Пример защиты объектов 669
19.2.4 Автоматическая защита обход 674
19,3 RSVP-TE One-To-One Protection 678
19.4 Резюме для быстрого восстановления перекрестного трафика 683
Глава 0: Для быстрого восстановления трафика
Оптимизация FIB 684
20.1 Слово -следующий прыжок 684
20.1.1 Глава 0 и глава 1
Топология сети 685
20.1.2 Планарная структура следующего хода 686
20.1.3 непрямой следующий прыжок (Junos) 687
20.1.4 Цепочный соединение Следующий прыжок (Junos) 692
20.1.5 BGP PIC Core (iOS XR) 695
20.2 Предварительная установка множества исходящих PES
Следующий прыжок (граница рис.) 698
20.2.1 Основное, резервное копирование фи.
Следующий прыжок 700
20.2.2 Двойной жизни, ведущий к PE
Следующий прыжок 703
20.2.3 BGP Выдающаяся выпускная факультуру 705
ГЛАВА 1 Движение с станции быстро
Восстановить 707
21.1 Сервисная зеркальная защита
Концепция 707
21.2 Защита/резервное слияние PE
Режим 7
21.3 (централизованный) узел защиты и резервную копию
Из режима отделения PE 718
21.4 Метод объявления контекста ID 728
21.4.1 Метод уведомления с псевдонимом заглушки 729
21.4.2 Метод уведомления о прокси -сервере 731
21.5 L3VPN PE↠ ce out из ссылки на сайт
Защита 736
21,6 Служба VPN Service Mircor 740
21.6.1 L2VPN Service на основе BGP
Зеркало 741
21.6.2 L2VPN Service на основе LDP
Зеркало 745
21.7 из эквивалентной защиты проекта 753
21.8 в бесшовной архитектуре MPLS
Защита 757
21.8.1 как граница (ASBR-ASBR)
Защита ссылки 758
21.8.2 Граничный узел (ABR или ASBR)
Защита 759
21.9 Резюме 767

Как развернуть различные услуги в сложной сети, состоящей из многооборотника оборудования, и обеспечить бесперебойную работу услуг всегда было темой сетевых архитекторов, управления сетью и персонала эксплуатации и технического обслуживания для поиска. Эта книга с практической точки зрения объясняет метод настройки и развертывания услуг MPLS в сетевой среде, состоящей из устройств Juniper и устройств Cisco.Цель состоит в том, чтобы стремиться представить сценарий взаимодействия между сетевыми устройствами различных производителей, чтобы сеть, состоящая из нескольких поставщиков, могла работать наилучшим образом.This book is divided into 21 chapters, covering the introduction of MPLS and SDN, the four most important signaling protocols in MPLS, the 3rd unicast MPLS service, the propagation of Internet multicast traffic with the help of MPLS network, multicast VPN, point-to-point layer VPN, virtual private LAN service, Ethernet VPN, inter-domain MPLS services, underlying and overlay Архитектура, охват виртуализации сети, виртуализация сетевой функции, введение инженерии трафика, резервирование полосы пропускания TE, централизованная инженерия трафика, расширенная передача трафика MPLS и бесшовные MPLS, расширенные услуги MPLS, быстрое восстановление перекрестного трафика на основе IGP, быстро Mpls.Эта книга подходит для опытных сетевых архитекторов, сотрудников по управлению сети и эксплуатации и технического обслуживания.

Этот магазин представляет собой прямую поставку дистрибьюторов для каждого издателя, единообразно приобретенных, а каналы стандартизированы для обеспечения подлинной версии. Вы можете быть уверены, что это можно купить!

Antonio SÁNchez-Monge, общественный инженер можжевельника, только что был перенесен из команды службы в команду SDN Solution Engineering.Он имеет двойную степень магистра в области физики и науки о математике в Автономном университете Мадридского университета, Испания. Он имеет 16 -летний опыт работы в сетевой отрасли IP/MPLS и работал в партнере Cisco HP.В течение последних 11 лет он работал на Juniper и в основном имел дело с клиентами SP. ATO свободно говорит на 3 языках, с Cisco (CCIE R & S #13098 [Honor]) Сертификация и можжевельник (JNCIE-SP #222).Он написал несколько книг для библиотеки Дня Дня Juniper Networks и принимал Кубок Junos 2014. Он занимается MPLS каждый день и лично участвует в дизайне с техническими деталями.Он является мастером технологий можжевельника и обладает опытом в различных технологиях, включая многоадресную VPN.Ато живет в пригороде со своей женой и двумя детьми.В свободное время он активно занимается спортом на открытом воздухе, любит природу и любит слушать хорошую музыку.Krzysztof Grzegorz Szarkowicz, консультант по государственным профессиональным услугам в Juniper, имеет степень бакалавра в области электротехники в Университете технологий и экономики, Будапешт, Венгрия.Он имеет 20 -летний опыт работы в отрасли и работал в HP Labs, Telia Research, Ericsson и Cisco. В течение последних 9 лет он работал в Juniper, работая исследователем, менеджером проекта, обучающим лектором и консультантом.Krzysztof является опытным на 4 языках, с Cisco (CCIE-SP #14550 [HINORS]) Сертификация и можжевельник (JNCIE-SP #400).В Juniper он является экспертом MPLS, обладает обширным полевым опытом в технических областях, таких как плавный мобильный Backhaul MPLS, и много раз отвечает за реализацию сетевых проектов.Он тесно связан с командой разработчиков Junos MPLS.Криштоф живет в загородном коттедже со своей женой и 4 детьми.В свободное время он любит путешествовать в горах и любит играть на гитаре.